

HappyScribe는 안전한가요? 데이터를 보호하는 방법
녹음, 스크립트, 회의록은 전송 중 암호화되어 EU에 저장되며, 워크스페이스에서 동의한 경우에만 AI 학습에 사용됩니다. 보안 체계는 SOC 2 Type II 독립 감사를 받았습니다.
G2 평점 4.6

 SOC 2 Type II
 GDPR 준수
Trusted by 6M+ users and 41,000+ teams of all sizes


인증, 규정 준수, EU 내 보관
독립 감사인이 보안 통제를 점검하고, 모든 고객은 DPA를 체결할 수 있으며, 파일은 EU에 저장됩니다.
 SOC 2 Type II
 GDPR 준수
 EU 내 호스팅
유럽에 저장하고, 모든 제공업체를 공개합니다
HappyScribe는 유럽 기업입니다. 파일은 EU 내에 저장되며, 아일랜드의 AWS, 프랑스의 Wasabi, EU 데이터 관할권이 적용된 Cloudflare를 사용합니다. 애플리케이션과 데이터베이스는 아일랜드와 독일에서 운영되며, 모든 연결은 TLS로 암호화됩니다.
요약, AI 채팅 등 일부 AI 기능은 표준계약조항(SCC)에 따라 EU 외부의 제공업체를 이용합니다.
GDPR 준수
HappyScribe는 유럽 기업이기에 GDPR을 기본 원칙으로 삼고 있습니다. 고객 데이터에 이것이 의미하는 바는 다음과 같습니다.
- 필요한 모든 고객과 데이터 처리 계약서(DPA) 체결
- 파일은 EU에 저장하고, 모든 하위 처리자와 소재지를 공개
- EU 외부로의 데이터 이전은 표준계약조항(SCC)으로 보호
- 엔터프라이즈 플랜에서는 EU 전용 처리를 지원해 AI 기능이 EU에서 호스팅되는 모델로 실행
- 파일은 언제든 내보내거나 삭제할 수 있으며, 삭제된 워크스페이스의 데이터는 30일 후 영구 삭제
필요한 사람에게, 필요한 만큼의 권한을
구성원마다 소유자, 관리자, 멤버, 게스트 중 하나의 역할을 지정하고, 파일과 폴더별로 보기 또는 편집 권한을 줄 사람을 선택하세요. 링크 공유는 직접 켜기 전까지 꺼져 있습니다.
- 모든 플랜에서 2단계 인증 지원
- 엔터프라이즈 플랜에서 SSO(Single Sign-On) 지원, 저희 팀이 함께 설정
- 계정에 대한 무차별 대입 공격 자동 차단
IT팀이 한 번만 설정하면 되는 관리 기능
엔터프라이즈 플랜에서는 관리자가 회사 전체에 적용할 규칙을 설정할 수 있습니다.
- 모든 멤버에게 SSO 사용 의무화
- ID 공급자(IdP)로 로그인하면 적절한 워크스페이스에 자동으로 추가
- AI 기능에 EU 전용 처리 적용
- 보기 권한만 있는 멤버의 다운로드 차단
- AI 회의록이 참석할 수 있는 회의를 선택하고 설정을 잠금
- 녹음, 스크립트, 요약에 대한 자동 보존 규칙 설정
동의한 경우에만 파일이 AI 학습에 사용됩니다
파일을 AI 모델 개선에 사용할지는 워크스페이스 소유자가 결정합니다. 동의하면 파일은 먼저 비식별화 처리됩니다. 동의하지 않으면 사용되지 않으며, 동의는 언제든 철회할 수 있습니다.
녹음, 스크립트, 노트는 원할 때 언제든 삭제할 수 있습니다. 삭제한 항목은 휴지통으로 이동하며, 휴지통에서 영구 삭제할 수 있습니다. 워크스페이스를 삭제하면 해당 데이터는 30일 후 영구 삭제됩니다.
- 엔터프라이즈 플랜의 자동 데이터 보존: 녹음, 스크립트, 요약을 각각의 일정에 따라 14일에서 10년 사이로 자동 삭제
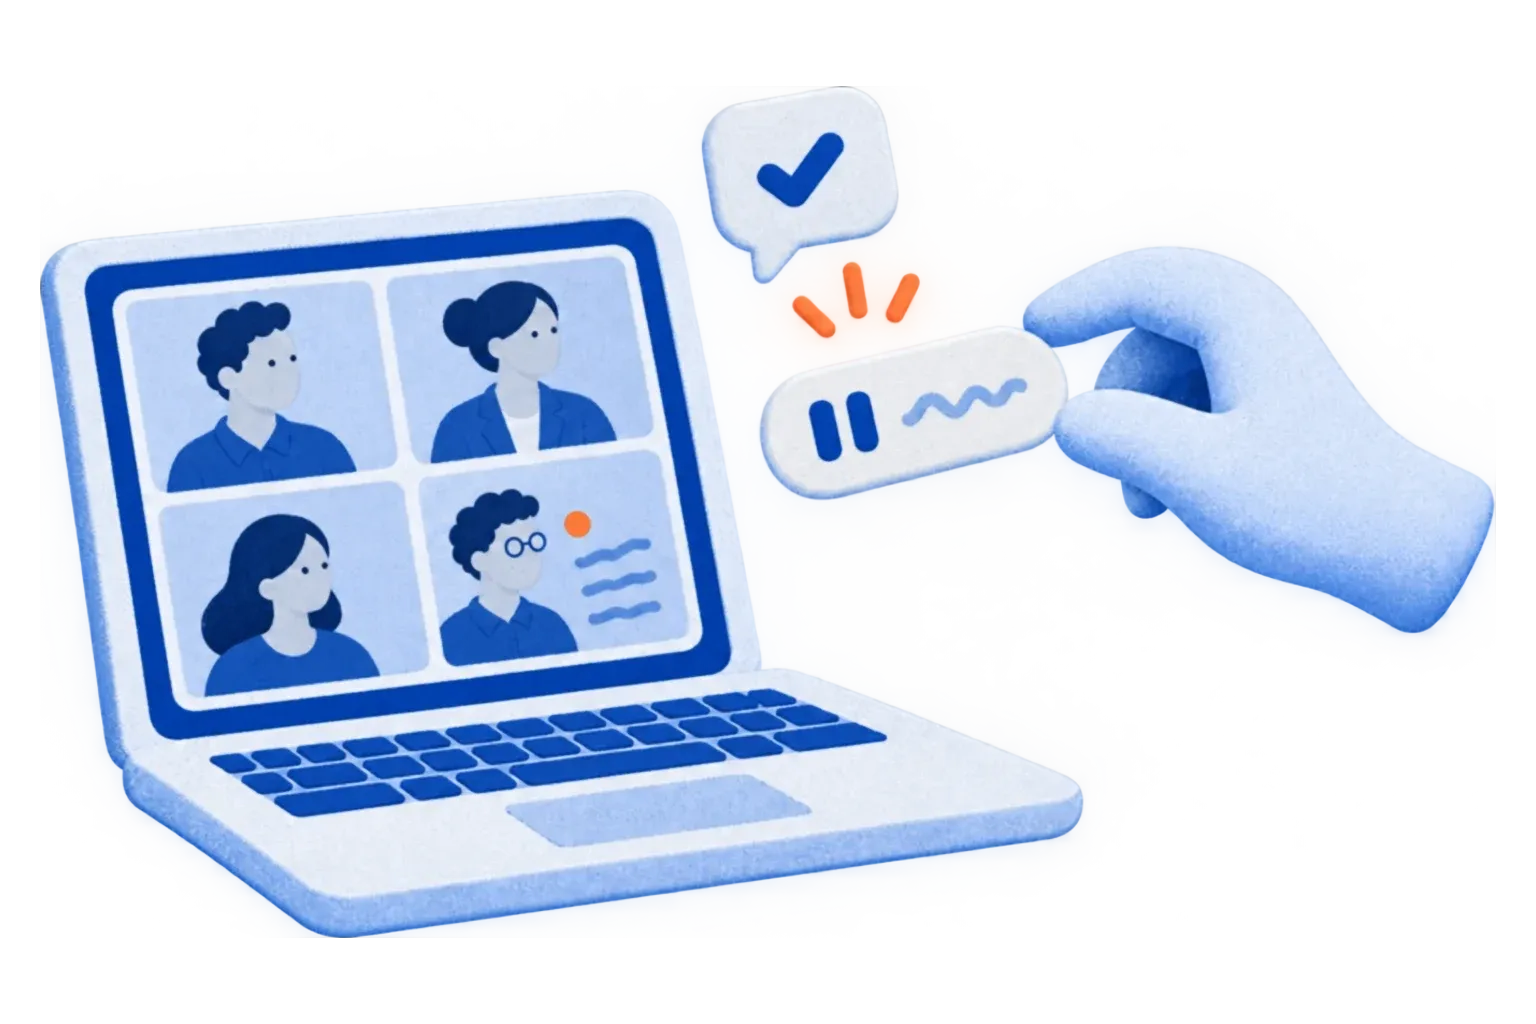
모든 참가자가 볼 수 있는 AI 회의록
HappyScribe AI 회의록은 이름이 표시된 참가자로 Zoom, Google Meet, Teams 회의에 참석하고, 회의 채팅에 녹음 안내를 게시합니다. 그래서 모든 참가자가 기록 중이라는 사실을 알 수 있습니다.
어떤 회의에 자동으로 참석할지는 직접 선택할 수 있습니다. 통화 참가자라면 누구나 !pause 또는 !remove를 입력해 중지할 수 있으며, 봇을 전혀 원하지 않는다면 Mac이나 휴대폰으로 녹음하면 됩니다.
자체 점검을 넘어, 외부 감사인이 검증합니다
Prescient Assurance가 수행한 SOC 2 Type II 감사는 2024년 11월부터 2026년 3월까지를 대상으로 했으며, 2025년에는 외부 침투 테스트를 실시했습니다. 60개 이상의 보안 통제 항목을 지속적으로 모니터링합니다.
SOC 2 보고서, 브리지 레터, 침투 테스트 요약은 비밀유지계약(NDA) 체결 후 Trust Center에서 요청하실 수 있습니다.
HappyScribe를 안전하게 지키는 방법
-
암호화
모든 연결에 TLS를 사용하며, 클라우드 제공업체에 저장된 파일은 저장 시에도 암호화됩니다.
-
네트워크 보호
모든 서비스 앞단에 방화벽, 침입 탐지, DDoS 완화 장치를 두고 있습니다.
-
백업 및 복구
핵심 시스템은 백업되며, 비즈니스 연속성 및 재해 복구 계획을 테스트합니다.
-
안전한 개발
코드 리뷰, 의존성 점검, 자동화된 보안 테스트를 거친 뒤에 코드를 배포합니다.
-
안전한 결제
결제는 PCI Level 1 제공업체인 Stripe를 통해 처리됩니다. 카드 정보는 저장하지 않습니다.
-
취약점 신고
hi@happyscribe.com으로 이메일을 보내 주세요. 모든 신고를 조사하며, 선의의 보안 연구에 대해서는 어떠한 조치도 취하지 않습니다.
보안 세부 정보
인프라
HappyScribe는 전적으로 검증된 클라우드 제공업체에서 운영됩니다. 자체 서버나 데이터 센터는 운영하지 않습니다.
- 애플리케이션은 아일랜드의 Heroku와 AWS, 독일의 Hetzner에서 실행
- 데이터베이스는 아일랜드의 Crunchy Bridge에서 호스팅
- 미디어 파일은 아일랜드의 AWS, 프랑스의 Wasabi, EU 데이터 관할권이 적용된 Cloudflare에 저장
- 프로덕션 시스템은 방화벽 뒤의 사설 네트워크에 있으며, 침입 탐지와 DDoS 보호를 적용
암호화
HappyScribe와의 모든 연결은 TLS 기반 HTTPS를 사용하며, 프로덕션 환경에서 이를 강제합니다. 클라우드 제공업체에 저장된 파일은 저장 시에도 암호화되며, 암호화 키에 대한 접근은 제한됩니다.
계정 및 로그인
- 모든 플랜에서 인증 앱과 백업 코드를 이용한 2단계 인증 지원
- 반복적인 로그인 실패 시도를 탐지해 차단
- 엔터프라이즈 플랜에서 SSO 지원, 모든 멤버에게 의무화 가능
- 역할(소유자, 관리자, 멤버, 게스트)과 파일별 권한으로 누가 무엇을 볼 수 있는지 결정
애플리케이션 보안
애플리케이션의 오류, 이상 징후, 공격을 모니터링하고, OWASP Top 10에 포함된 공격 등 일반적인 웹 공격으로부터 보호하며, 시스템 활동의 감사 추적이 가능한 로그를 보관합니다.
안전한 개발
- 모든 코드 변경 사항은 배포 전에 리뷰
- 의존성을 최신 상태로 유지하고 알려진 취약점을 점검
- 코드와 애플리케이션에 정적·동적 보안 테스트 실시
- 엔지니어는 정기적으로 보안 교육을 이수
AI 제공업체 및 하위 처리자
받아쓰기와 AI 기능에는 AssemblyAI, Speechmatics, Deepgram, Soniox, Google Cloud, ElevenLabs, OpenAI, Anthropic 등 전문 제공업체와 함께 자체 호스팅 모델을 사용합니다. 각 제공업체의 역할과 데이터 처리 위치는 Trust Center에서 확인하실 수 있습니다.
파일은 워크스페이스에서 동의한 경우에만 AI 학습에 사용되며, 사용 전 비식별화 처리됩니다.
데이터 보존 및 삭제
파일은 직접 삭제하기 전까지 계정에 보관됩니다. 삭제한 파일은 휴지통으로 이동하며, 휴지통에서 삭제하면 미디어와 모든 스크립트 버전이 영구적으로 제거됩니다. 워크스페이스를 삭제하면 해당 데이터는 30일 후 영구 삭제됩니다. 엔터프라이즈 플랜에서는 관리자가 녹음, 스크립트, 요약에 대한 자동 보존 규칙을 설정할 수 있습니다.
백업 및 비즈니스 연속성
핵심 시스템은 백업되며, 비즈니스 연속성 및 재해 복구 계획을 문서화하고 테스트합니다. 사이버 보안 보험에도 가입되어 있습니다.
직원 접근
프로덕션 시스템에 대한 접근은 업무상 필요한 인원으로 제한되며, 개별 계정이 있어야 합니다. 직원은 지원 요청을 처리할 때만 고객 계정에 접근하며, 그 접근 기록은 모두 남습니다. 모든 직원은 입사 시 비밀유지계약에 서명합니다.
결제
카드 결제는 PCI Level 1 인증을 받은 제공업체인 Stripe가 처리합니다. HappyScribe는 카드 정보를 보거나 저장하지 않습니다.
취약점 공개
보안 문제를 발견하셨다면 hi@happyscribe.com으로 이메일을 보내 주세요. 정당한 신고는 모두 조사하며, 선의로 신고한 분에게 법적 조치를 취하지 않습니다. 신고 시 다음 사항을 지켜 주세요.
- 문제를 재현할 수 있도록 충분한 정보를 공유해 주세요
- 개인정보 침해, 데이터 파괴, 서비스 중단을 일으키지 마세요
- 문제를 해결할 합리적인 시간이 주어질 때까지 비공개로 유지해 주세요
규정 준수
HappyScribe는 SOC 2 Type II 인증을 받았으며(Prescient Assurance가 2024년 11월부터 2026년 3월까지의 기간을 감사), GDPR을 준수합니다. 2025년에는 외부 침투 테스트를 실시했습니다. SOC 2 보고서, 브리지 레터, 침투 테스트 요약은 Trust Center에서 요청하실 수 있습니다.

HappyScribe는 이제 저희 업무에 없어서는 안 될 도구입니다. 업무 프로세스를 간소화하고 고객과의 관계를 더욱 돈독하게 해 줍니다.
 Quentin Guestin
Welcome to the Jungle 프로덕션 운영팀 리더
보안 관련 자주 묻는 질문
HappyScribe는 안전하게 사용할 수 있나요?
네. HappyScribe는 SOC 2 Type II 인증을 받았고 GDPR을 준수합니다. 파일은 EU에 저장되고 모든 연결은 암호화되며, 콘텐츠는 워크스페이스에서 동의한 경우에만 AI 학습에 사용됩니다. 보안 통제 항목은 지속적으로 모니터링되며 Trust Center에 공개되어 있습니다.
HappyScribe는 제 녹음을 AI 학습에 사용하나요?
워크스페이스에서 동의한 경우에만 사용합니다. 소유자와 관리자가 워크스페이스 설정에서 선택할 수 있습니다. 학습에 사용되는 파일은 먼저 비식별화 처리되며, 동의는 언제든 철회할 수 있습니다.
데이터는 어디에 저장되나요?
파일은 EU 내 아일랜드와 프랑스에 저장되며, 애플리케이션과 데이터베이스는 아일랜드와 독일에서 운영됩니다. 일부 AI 기능은 표준계약조항(SCC)에 따라 미국의 제공업체를 이용하며, 엔터프라이즈 워크스페이스는 EU 전용 처리로 전환할 수 있습니다. 전체 제공업체 목록은 Trust Center에서 확인하실 수 있습니다.
HappyScribe는 GDPR을 준수하나요? DPA를 체결할 수 있나요?
네. HappyScribe는 GDPR을 준수하며, 필요한 모든 고객과 데이터 처리 계약서(DPA)를 체결합니다. 저희 팀에 문의해 DPA를 받아 보세요.
SOC 2 보고서는 어떻게 받을 수 있나요?
Trust Center(trust.happyscribe.com)에서 요청하실 수 있습니다. SOC 2 Type II 보고서, 브리지 레터, 침투 테스트 요약은 비밀유지계약(NDA) 체결 후 제공합니다.
HappyScribe 직원이 제 파일을 볼 수 있나요?
지원 요청을 처리할 때만 가능합니다. 내부 절차에 따라 고객 콘텐츠에 대한 접근이 제한되며, 모든 직원은 비밀유지계약에 서명하고, 직원의 계정 접근은 기록됩니다.
보안 검토를 진행 중이신가요?
Trust Center에서 SOC 2 보고서와 하위 처리자 목록을 받아 보시거나, 요구 사항에 대해 저희 팀과 상담해 보세요.
SOC 2 Type II · GDPR · EU 내 보관