

Er HappyScribe trygt? Slik beskytter vi dataene dine
Opptakene, transkripsjonene og møtenotatene dine krypteres under overføring, lagres i EU og brukes bare til å trene AI hvis arbeidsområdet ditt sier ja til det. Sikkerheten vår er uavhengig revidert etter SOC 2 Type II.
Vurdert til 4,6 på G2

 SOC 2 Type II
 I samsvar med GDPR
Trusted by 6M+ users and 41,000+ teams of all sizes


Sertifisert, i samsvar med GDPR og lagret i EU
En uavhengig revisor kontrollerer sikkerhetstiltakene våre, alle kunder kan signere en databehandleravtale, og filene dine lagres i EU.
 SOC 2 Type II
 I samsvar med GDPR
 Driftet i EU
Lagret i Europa, med alle leverandører oppført
HappyScribe er et europeisk selskap. Filene dine lagres i EU: hos AWS i Irland, Wasabi i Frankrike og Cloudflare med EU som datajurisdiksjon. Applikasjonene og databasene våre kjører i Irland og Tyskland, og alle tilkoblinger krypteres med TLS.
Noen AI-funksjoner, som sammendrag og AI Chat, bruker leverandører utenfor EU med standard personvernbestemmelser som grunnlag.
I samsvar med GDPR
HappyScribe er et europeisk selskap, så GDPR er grunnmuren vi bygger på. Dette betyr det for dataene dine:
- En databehandleravtale for alle kunder som trenger det
- Filene lagres i EU, og alle underdatabehandlere og hvor de holder til, er offentlig oppført
- Overføringer utenfor EU er dekket av standard personvernbestemmelser
- Behandling kun i EU på Enterprise-planen, så AI-funksjoner kjører på modeller som driftes i EU
- Eksporter eller slett filene dine når som helst, og data fra et slettet arbeidsområde slettes etter 30 dager
Riktig tilgang for riktige personer
Gi hver person en rolle – eier, administrator, medlem eller gjest – og velg hvem som kan se eller redigere hver fil og mappe. Lenkedeling er slått av til du slår den på.
- Tofaktorautentisering på alle planer
- SSO for Enterprise, satt opp sammen med teamet vårt
- Brute force-forsøk mot kontoer blokkeres automatisk
Kontroller IT-teamet setter opp én gang
På Enterprise-planen setter administratorer reglene for hele bedriften:
- Krev SSO for alle medlemmer
- Legg automatisk til personer i riktige arbeidsområder når de logger inn med identitetsleverandøren deres
- Slå på behandling kun i EU for AI-funksjoner
- Blokker nedlasting for medlemmer som bare kan se filer
- Velg hvilke møter AI-møteassistenten kan bli med i, og lås innstillingen
- Angi automatiske lagringsregler for opptak, transkripsjoner og sammendrag
Filene dine trener bare AI hvis du sier ja
Eiere av arbeidsområder bestemmer om filer kan brukes til å forbedre AI-modeller. Sier du ja, avidentifiseres filene først. Sier du nei, brukes de ikke, og du kan trekke tilbake samtykket når som helst.
Slett et opptak, en transkripsjon eller et notat når du vil: Det havner i papirkurven, og derfra kan du slette det permanent. Når et arbeidsområde slettes, slettes dataene 30 dager senere.
- Automatisk datalagring på Enterprise-planen: Slett opptak, transkripsjoner og sammendrag etter hver sin tidsplan, fra 14 dager til 10 år
En møteassistent alle i møtet kan se
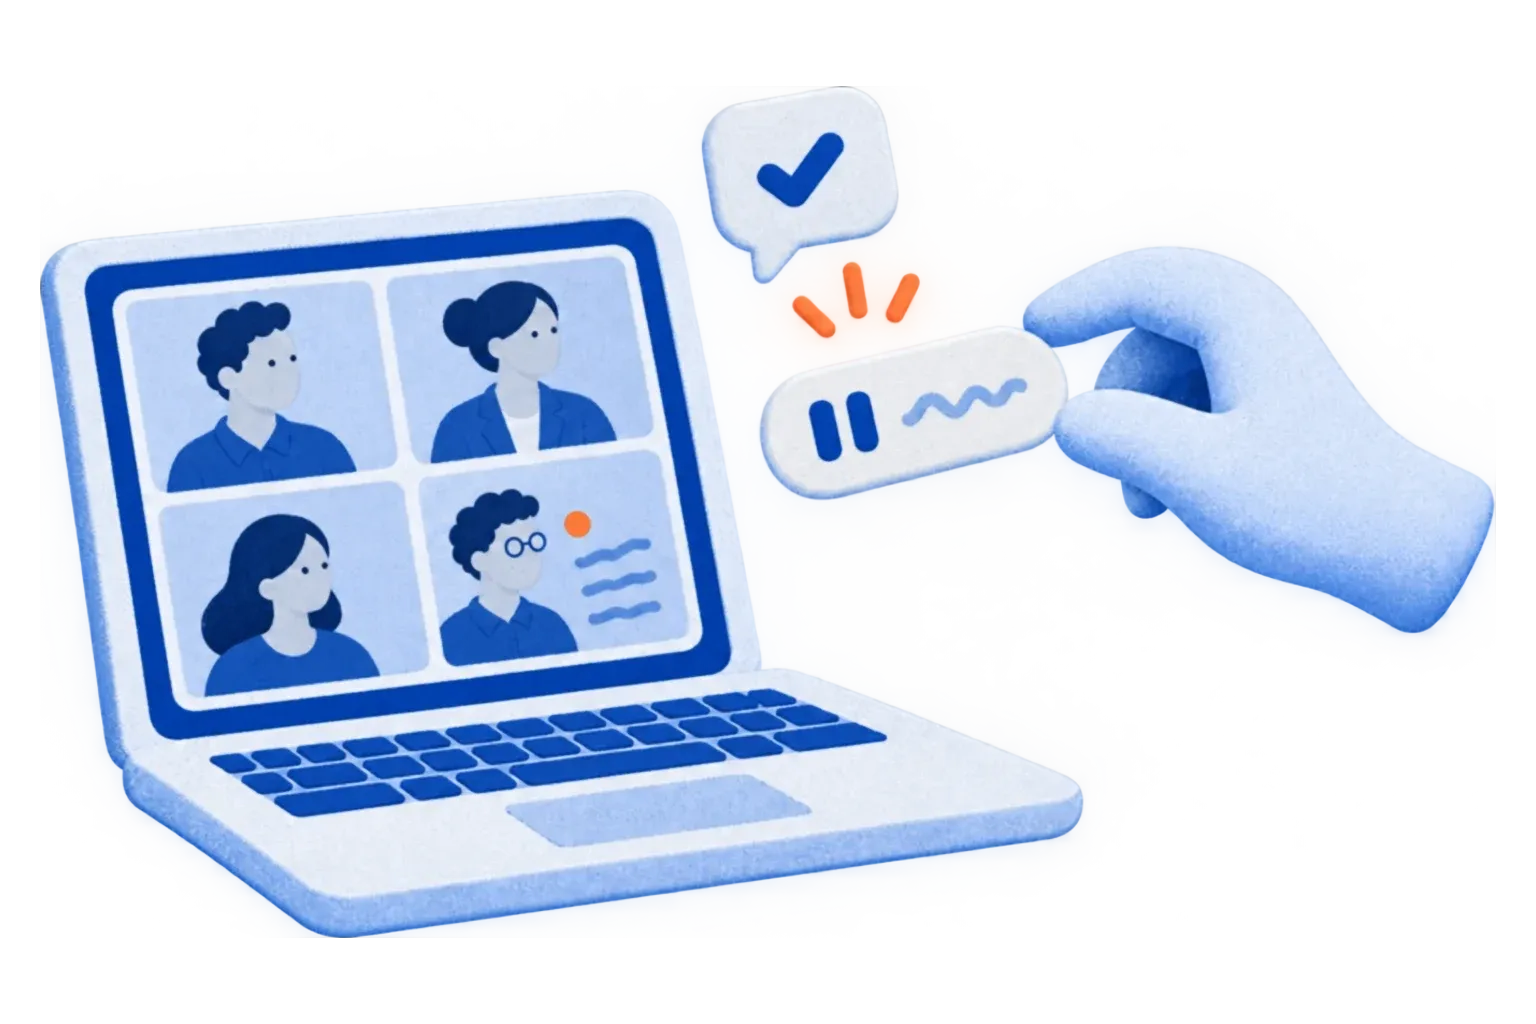
HappyScribes AI-møteassistent blir med i Zoom, Google Meet og Teams som en navngitt deltaker og legger ut et varsel om opptak i møtechatten, så alle vet at det tas notater.
Du velger hvilke møter den blir med i automatisk. Alle i møtet kan skrive !pause eller !remove for å stoppe den, og vil du helst slippe en bot, kan du ta opp fra Macen eller mobilen.
Kontrollert av eksterne revisorer, ikke bare av oss
SOC 2 Type II-revisjonen vår, utført av Prescient Assurance, dekket november 2024 til mars 2026, og en ekstern penetrasjonstest ble gjennomført i 2025. Over 60 sikkerhetskontroller overvåkes kontinuerlig.
Be om SOC 2-rapporten, bridge letter og sammendraget av pentesten i Trust Center, under taushetserklæring (NDA).
Slik holder vi HappyScribe sikkert
-
Kryptering
Alle tilkoblinger bruker TLS, og filer som lagres hos skyleverandørene våre, er kryptert ved lagring.
-
Nettverksbeskyttelse
Brannmurer, inntrengingsdeteksjon og DDoS-beskyttelse står foran alle tjenester.
-
Sikkerhetskopier og gjenoppretting
Kritiske systemer sikkerhetskopieres, og planene våre for forretningskontinuitet og katastrofegjenoppretting testes.
-
Sikker utvikling
Kodegjennomgang, kontroll av avhengigheter og automatisert sikkerhetstesting før koden lanseres.
-
Sikre betalinger
Betalinger går gjennom Stripe, en PCI Level 1-leverandør. Vi lagrer aldri kortopplysninger.
-
Meld fra om sårbarheter
Send e-post til hi@happyscribe.com. Vi undersøker alle rapporter og går ikke til skritt mot sikkerhetsforskning som gjøres i god tro.
Sikkerhet i detalj
Infrastruktur
HappyScribe kjører utelukkende hos etablerte skyleverandører. Vi drifter ingen egne servere eller datasentre.
- Applikasjonene kjører på Heroku og AWS i Irland og på Hetzner i Tyskland
- Databasene driftes av Crunchy Bridge i Irland
- Mediefiler lagres hos AWS i Irland, Wasabi i Frankrike og Cloudflare med EU som datajurisdiksjon
- Produksjonssystemene ligger i private nettverk bak brannmurer, med inntrengingsdeteksjon og DDoS-beskyttelse
Kryptering
Alle tilkoblinger til HappyScribe bruker HTTPS med TLS, som håndheves i produksjon. Filer som lagres hos skyleverandørene våre, er kryptert ved lagring, og tilgangen til krypteringsnøkler er begrenset.
Kontoer og innlogging
- Tofaktorautentisering med autentiseringsapp og reservekoder på alle planer
- Gjentatte mislykkede innloggingsforsøk oppdages og blokkeres
- SSO på Enterprise-planen, som kan gjøres obligatorisk for alle medlemmer
- Roller (eier, administrator, medlem, gjest) og tillatelser per fil avgjør hvem som ser hva
Applikasjonssikkerhet
Vi overvåker applikasjonene våre for feil, avvik og angrep, beskytter dem mot vanlige nettangrep som dem i OWASP Top 10, og fører logger som gir et revisjonsspor av systemaktiviteten.
Sikker utvikling
- Alle kodeendringer gjennomgås før de lanseres
- Avhengigheter holdes oppdatert og sjekkes for kjente sårbarheter
- Koden og applikasjonene våre gjennomgår statisk og dynamisk sikkerhetstesting
- Utviklerne får jevnlig sikkerhetsopplæring
AI-leverandører og underdatabehandlere
Transkribering og AI-funksjoner bruker spesialiserte leverandører, blant annet AssemblyAI, Speechmatics, Deepgram, Soniox, Google Cloud, ElevenLabs, OpenAI og Anthropic, i tillegg til modeller vi drifter selv. Alle leverandørene, hva de gjør og hvor de behandler data, er oppført i Trust Center.
Filene dine brukes bare til å trene AI hvis arbeidsområdet ditt sier ja, og de avidentifiseres først.
Datalagring og sletting
Filene dine blir liggende på kontoen din til du sletter dem. Slettede filer havner i papirkurven, og sletter du dem derfra, fjernes mediefilen og alle versjoner av transkripsjonen permanent. Når et arbeidsområde slettes, slettes dataene 30 dager senere. På Enterprise-planen kan administratorer angi automatiske lagringsregler for opptak, transkripsjoner og sammendrag.
Sikkerhetskopier og forretningskontinuitet
Kritiske systemer sikkerhetskopieres, og planene våre for forretningskontinuitet og katastrofegjenoppretting er dokumentert og testet. Vi har også en cyberforsikring.
Ansattes tilgang
Tilgang til produksjonssystemer er begrenset til dem som trenger det, og krever en personlig konto. Ansatte går bare inn i en kundekonto for å hjelpe med en supportforespørsel, og den tilgangen logges. Alle ansatte signerer en taushetserklæring når de begynner.
Betalinger
Kortbetalinger behandles av Stripe, en PCI Level 1-sertifisert leverandør. HappyScribe ser eller lagrer aldri kortopplysningene dine.
Melding om sårbarheter
Finner du et sikkerhetsproblem, send e-post til hi@happyscribe.com. Vi undersøker alle seriøse rapporter og går ikke rettslig til verks mot noen som melder fra i god tro. Vi ber deg om å:
- Gi nok detaljer til at vi kan gjenskape problemet
- Unngå brudd på personvernet, ødeleggelse av data og driftsforstyrrelser
- Holde problemet konfidensielt til vi har hatt rimelig tid til å rette det
Samsvar
HappyScribe er SOC 2 Type II-sertifisert, revidert av Prescient Assurance for perioden november 2024 til mars 2026, og i samsvar med GDPR. En ekstern penetrasjonstest ble gjennomført i 2025. SOC 2-rapporten, bridge letter og sammendraget av pentesten er tilgjengelig på forespørsel i Trust Center.

HappyScribe er nå uunnværlig i arbeidet vårt. Det effektiviserer prosessene våre og styrker kontakten med kundene.
 Quentin Guestin
Teamleder for produksjonsdrift, Welcome to the Jungle
Svar på spørsmål om sikkerhet
Er HappyScribe trygt å bruke?
Ja. HappyScribe er SOC 2 Type II-sertifisert og i samsvar med GDPR. Filene dine lagres i EU, alle tilkoblinger er kryptert, og innholdet ditt brukes bare til å trene AI hvis arbeidsområdet ditt sier ja. Sikkerhetskontrollene våre overvåkes kontinuerlig og publiseres i Trust Center.
Bruker HappyScribe opptakene mine til å trene AI?
Bare hvis arbeidsområdet ditt sier ja. Eiere og administratorer velger dette i innstillingene for arbeidsområdet. Filer som brukes til trening, avidentifiseres først, og du kan trekke tilbake samtykket når som helst.
Hvor lagres dataene mine?
Filene dine lagres i EU, i Irland og Frankrike, og applikasjonene og databasene våre kjører i Irland og Tyskland. Noen AI-funksjoner bruker leverandører i USA med standard personvernbestemmelser som grunnlag, og Enterprise-arbeidsområder kan bytte til behandling kun i EU. Hele listen over leverandører finner du i Trust Center.
Er HappyScribe i samsvar med GDPR, og kan jeg signere en databehandleravtale?
Ja. HappyScribe er i samsvar med GDPR og inngår en databehandleravtale med alle kunder som trenger det. Kontakt teamet vårt for å få din.
Hvordan får jeg SOC 2-rapporten deres?
Be om den i Trust Center på trust.happyscribe.com. Vi deler SOC 2 Type II-rapporten, bridge letter og sammendraget av penetrasjonstesten under taushetserklæring (NDA).
Kan ansatte i HappyScribe se filene mine?
Bare for å hjelpe med en supportforespørsel. Interne rutiner begrenser tilgangen til kundeinnhold, alle ansatte signerer en taushetserklæring, og ansattes tilgang til kontoer logges.
Holder du på med en sikkerhetsvurdering?
Hent SOC 2-rapporten og listen over underdatabehandlere i Trust Center, eller snakk med teamet vårt om kravene dine.
SOC 2 Type II · GDPR · Lagret i EU