Kluczowe wnioski ⏩
- Zgoda uczestników to Twoje zadanie jako gospodarza. Niektóre stany w USA wymagają jej od każdej osoby na spotkaniu, a w UE rzadko stanowi ona podstawę prawną w przypadku spotkań wewnętrznych.
- Szyfrowanie to dopiero początek. Największe ryzyko wiąże się ze zgodą na nagrywanie i przechowywaniem danych, a certyfikat SOC 2 Type II domyślnie nie obejmuje kwestii prywatności.
- Zakaz używania notatników AI przynosi odwrotne skutki. Aż 66% pracowników biurowych korzysta już z narzędzi AI, na które ich firma nie pozwala, dlatego lepiej zatwierdzić jedno narzędzie i wyznaczyć jasne zasady.
- Narzędzia bez bota oraz te wbudowane nie są domyślnie bezpieczniejsze. Niewidoczne nagrywanie przenosi na Ciebie cały ciężar uzyskania zgody, a wbudowane notatniki wciąż wymagają takiej samej weryfikacji jak każde inne narzędzie.
Jeśli używasz notatnika AI do spotkań, prawdopodobnie doceniasz jego wygodę. Możesz skupić się na rozmowie zamiast na gorączkowym robieniu notatek i otrzymać gotowe podsumowanie z punktami do zrobienia.
Czas więc na nieco mniej przyjemne pytanie: Gdzie trafiają te nagrania po zakończeniu spotkania?
Większość osób nigdy tego nie sprawdza i jest to zrozumiałe. Jednak kilku dostawców mierzy się obecnie z pozwami o naruszenie prywatności, a niezatwierdzone narzędzia AI coraz częściej pojawiają się w raportach o wyciekach danych. To zatem dobry moment, aby bliżej przyjrzeć się programowi, który nagrywa, transkrybuje i podsumowuje Twoje spotkania.
Ten przewodnik pomoże Ci ocenić, czy Twój notatnik AI jest bezpieczny, i podpowie, jak możesz go odpowiednio zabezpieczyć po swojej stronie.
Dlaczego bezpieczeństwo notatników AI do spotkań stało się tak pilnym tematem w 2026 roku
Większość notatników AI rozprzestrzenia się poprzez kalendarze. Ktoś podłącza swój Kalendarz Google, a narzędzie zaczyna automatycznie dołączać do spotkań. Współpracownicy, którzy chcą zobaczyć notatki ze spotkań, często również muszą założyć konto, i cykl się powtarza.
W ten sposób jeden z klientów firmy Nudge Security w zaledwie 90 dni zyskał 800 nowych kont w jednym notatniku AI.
I nie jest to problem tylko jednej firmy. W badaniu Shadow AI przeprowadzonym przez PagerDuty, 66% pracowników biurowych przyznało się do korzystania w pracy z narzędzi AI, które ich zdaniem były niezgodne z polityką firmy. Jeszcze bardziej uderzający jest fakt, że 40% z nich udostępniło notatki ze spotkań lub podsumowania publicznym narzędziom AI, takim jak ChatGPT i Gemini.
Co to oznacza dla Ciebie: Nawet jeśli Twoja firma wybrała bezpieczny notatnik AI, kopie treści z Twoich spotkań mogą już znajdować się gdzieś indziej.
Niektóre narzędzia przechowują dane na Twój temat, nawet jeśli nigdy się w nich nie rejestrowałeś. Kiedy testowałem Fireflies na potrzeby naszej recenzji Fireflies AI, nowe konto było z góry wypełnione spotkaniami sięgającymi 2024 roku, pochodzącymi z rozmów, podczas których ktoś inny korzystał z bota.
Sądy również zaczęły zwracać na to uwagę. Oprócz Fireflies, Otter AI oraz Granola również mierzą się z pozwami o naruszenie prywatności w związku z tym, jak ich narzędzia rejestrują spotkania.
Większość z tych spraw sprowadza się do jednego pytania: Czy wszyscy uczestnicy rozmowy wyrazili zgodę na nagrywanie?
Czy korzystanie z notatników AI podczas spotkań jest legalne?
Korzystanie z notatnika AI jest legalne, ale ryzyko pojawia się, gdy nagrywamy osoby, które nie wyraziły na to zgody.
Prawo federalne w USA i przepisy w większości stanów wymagają zgody tylko jednej osoby uczestniczącej w rozmowie. Kalifornia jednak do nich nie należy. Tamtejszy kodeks karny wymaga zgody wszystkich stron przed nagraniem poufnej rozmowy, a kilkanaście innych stanów USA stosuje tę samą zasadę zgody wszystkich uczestników.
Twój notatnik AI nie jest w stanie sprawdzić, skąd łączy się każdy z uczestników. Dlatego, gdy rozmowa przekracza granice stanowe, stosuj bardziej rygorystyczne zasady dotyczące zgody.
Jeśli jesteś gospodarzem spotkania, uzyskanie wyraźnej zgody uczestników to Twoje zadanie. Jest to również najbezpieczniejszy nawyk poza USA, chociaż Europa dodaje do tego własne zasady dotyczące spotkań wewnętrznych.
Branże regulowane
- Ochrona zdrowia: W USA, jeśli Twoje spotkania dotyczą danych pacjentów, Twój notatnik AI jest traktowany jako partner biznesowy w rozumieniu HIPAA. Wymagane jest podpisanie umowy BAA przed pierwszą rozmową. Europejczyków z kolei chroni RODO.
- Usługi finansowe: Przepisy Safeguards Rule wydane przez FTC wymagają nadzorowania każdego dostawcy usług przetwarzającego informacje o klientach, w tym również Twojego notatnika AI.
Są to ogólne wytyczne, a nie porada prawna.
Zgoda uczestników dotyczy samego momentu rozpoczęcia nagrywania. To, co dzieje się z nagraniem później, jest kwestią bezpieczeństwa, co prowadzi nas do kolejnego pytania.
Co oznacza „bezpieczny” w kontekście notatnika AI
Większość audytów bezpieczeństwa sprowadza się do jednego pytania: czy dane są szyfrowane? To dobry początek. Raport IBM z 2026 roku dotyczący wycieków danych pokazał, że tylko 37% organizacji, które padły ofiarą ataku, szyfruje poufne dane zarówno podczas przesyłania, jak i w spoczynku.
Jednak szyfrowanie chroni Twoje spotkanie tylko na pewnym etapie. Notatnik AI obsługuje każdą rozmowę w czterech fazach, a każda z nich ma swoje własne słabe punkty. Oto jak możesz sprawdzić swoje narzędzie:
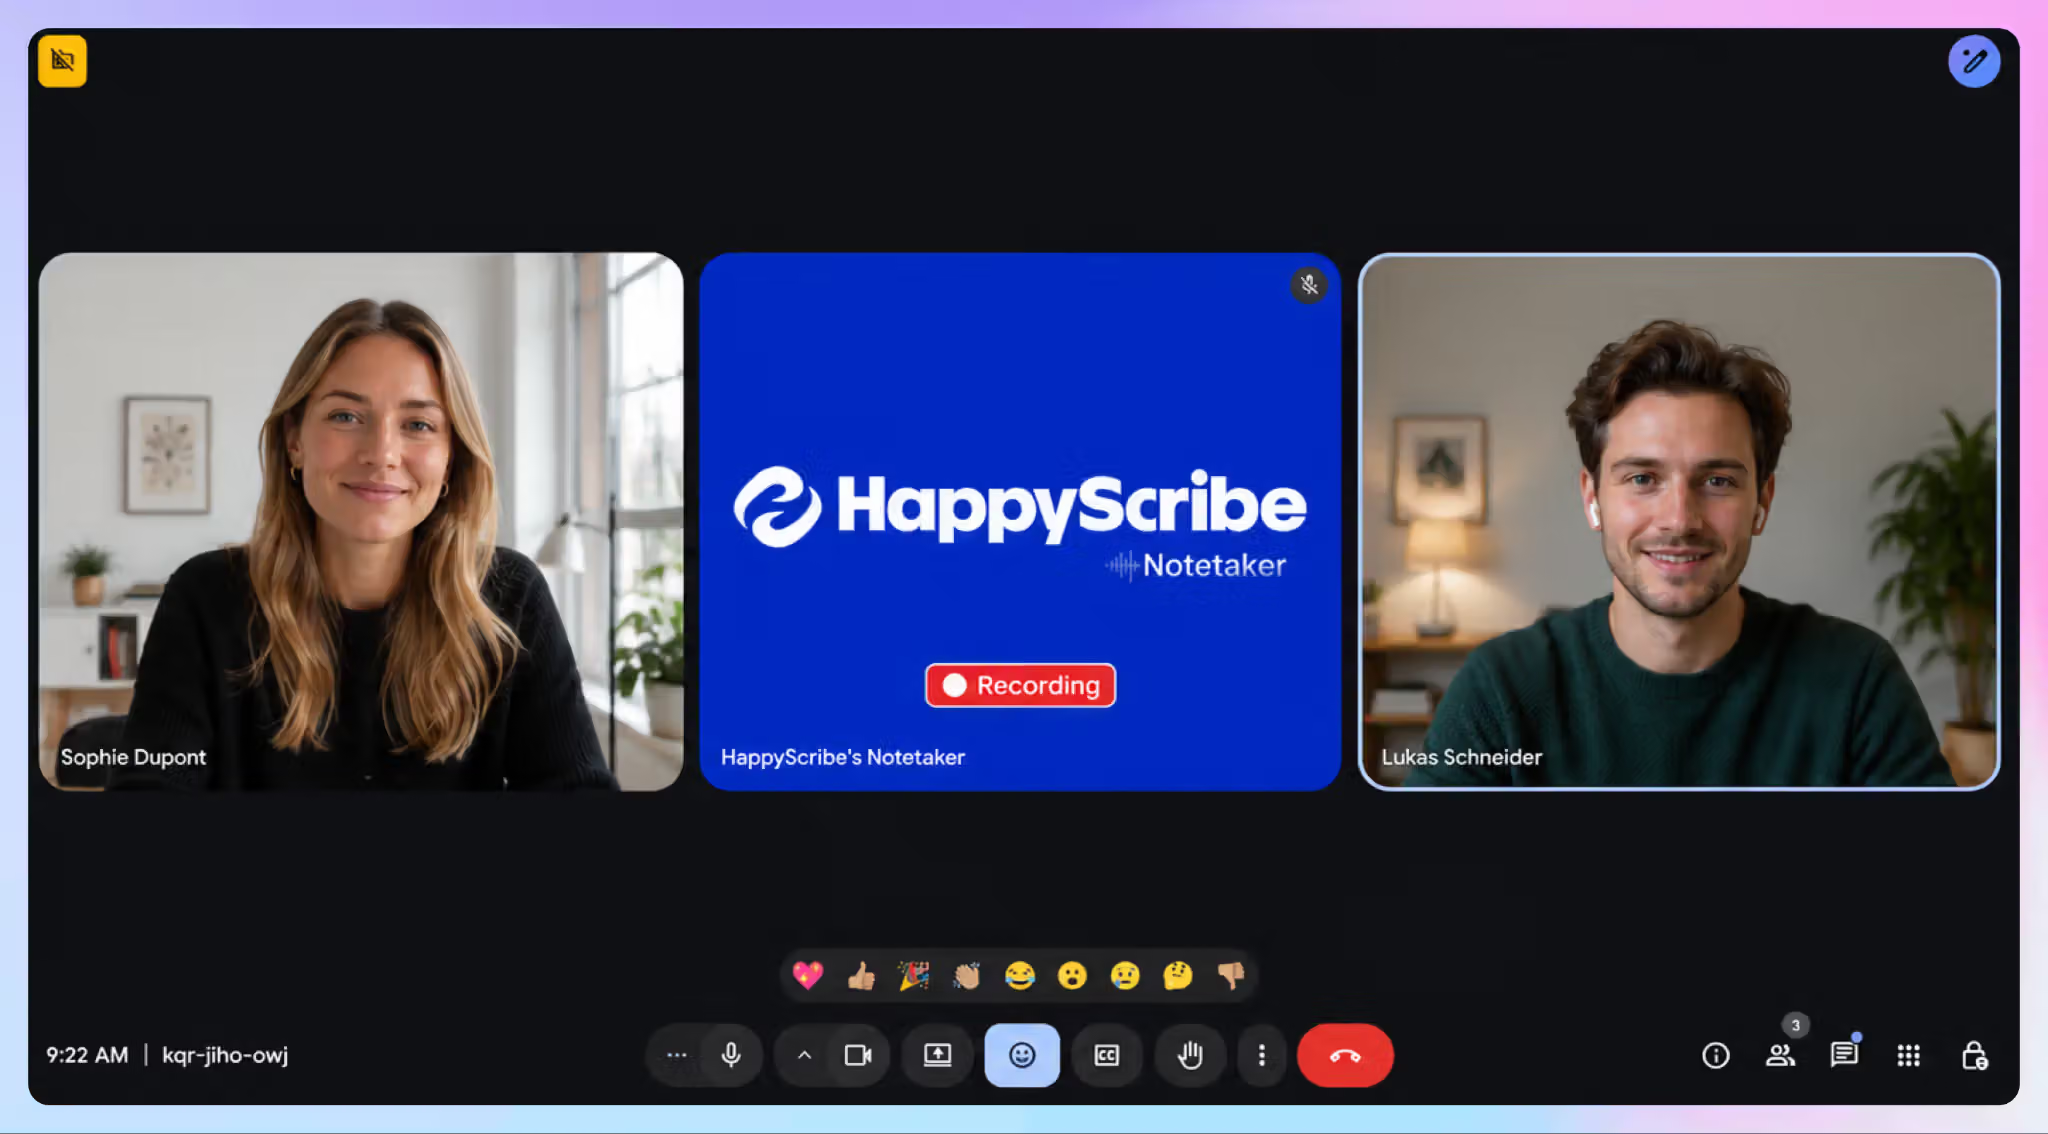
1. Nagrywanie: kto wie o tym, że jest nagrywany
Ryzyko: Bot dołącza do spotkania jako uczestnik, nie informując o tym innych, lub narzędzie bez bota nagrywa rozmowę bez żadnego sygnału dla Twoich gości.
Jak to sprawdzić:
- Dołącz do testowego spotkania z drugiego konta jako gość. Zobacz, czy przed rozpoczęciem nagrywania otrzymujesz wyraźne powiadomienie.
- Sprawdź, czy narzędzie umożliwia wstrzymanie, wznowienie i całkowite zatrzymanie nagrywania podczas omawiania poufnych kwestii.
2. Przechowywanie: gdzie znajdują się dane z Twoich spotkań
Ryzyko: Twoje dane są przetwarzane na serwerach zewnętrznych dostawców, o których nie miałeś pojęcia.
Jak to sprawdzić:
- Znajdź udostępnianą przez dostawcę listę podwykonawców. Jeśli nie możesz jej znaleźć bez wysyłania e-maila do działu sprzedaży, to już daje do myślenia.
- Upewnij się, gdzie przechowywane są Twoje dane i czy są one szyfrowane podczas przesyłania i w spoczynku.
3. Dostęp: kto może otworzyć transkrypcję
Ryzyko: Udostępniane linki i automatycznie wysyłane podsumowania sprawiają, że treść spotkania trafia do osób znacznie wykraczających poza listę uczestników rozmowy.
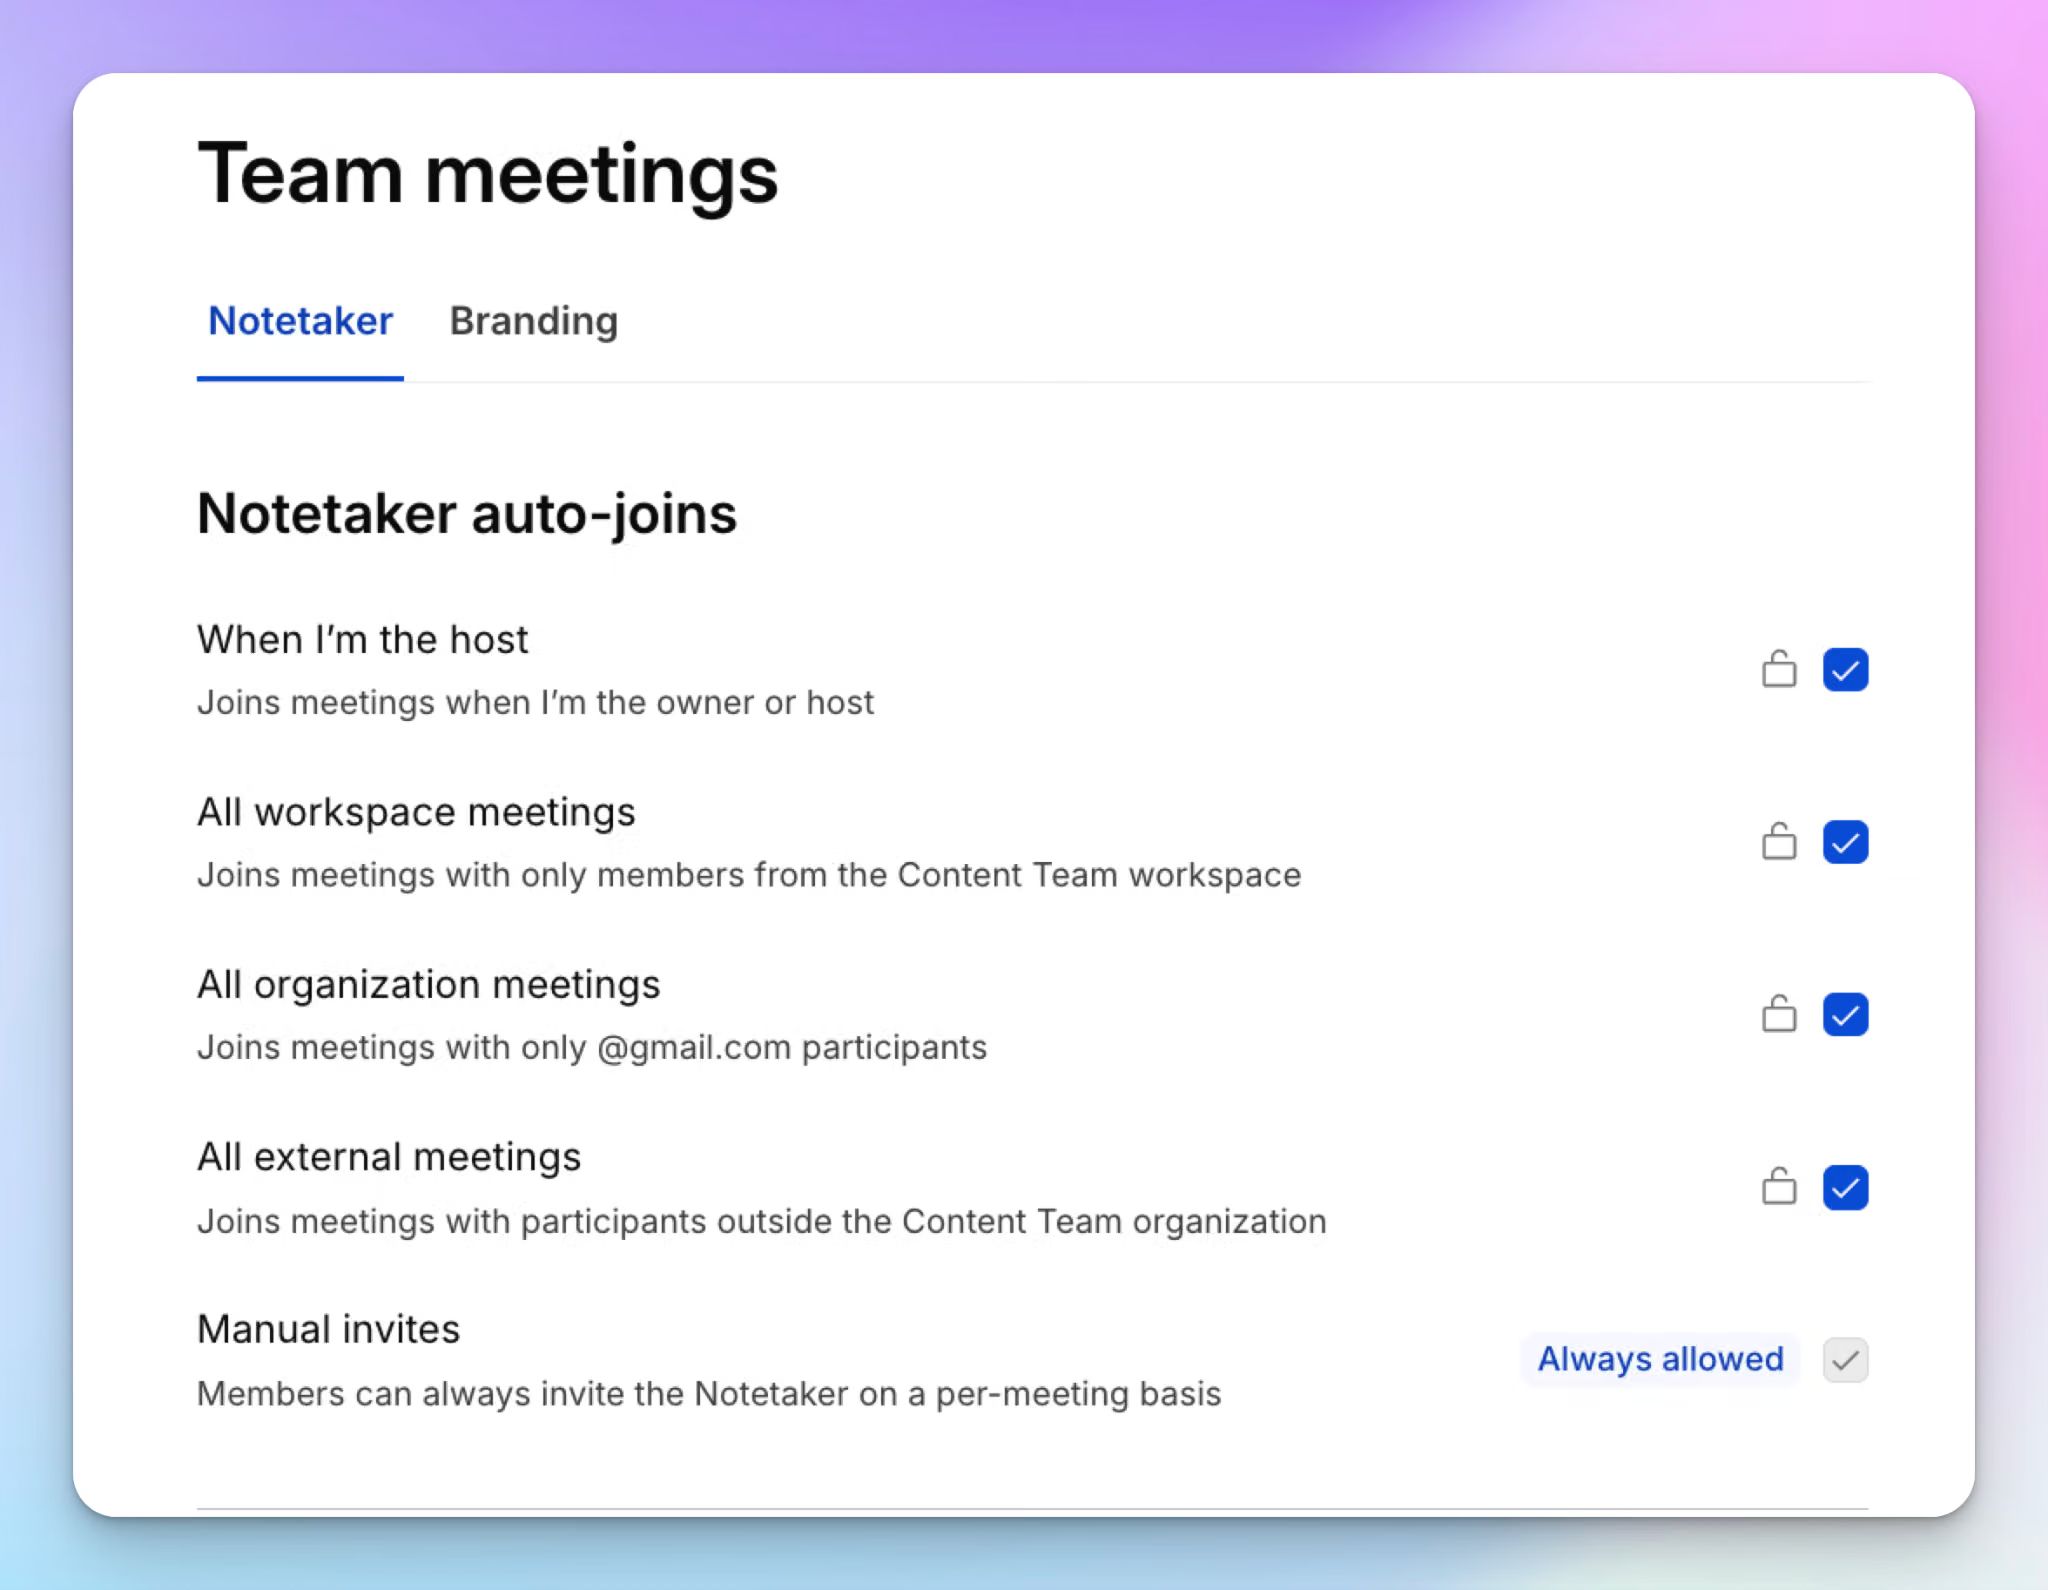
Jak to sprawdzić:
- Otwórz ustawienia udostępniania, które zazwyczaj znajdują się w ustawieniach konta lub obszaru roboczego. Skonfiguruj, jak i które transkrypcje mają być udostępniane. Nie polegaj tylko na opcjach domyślnych.
- Upewnij się, że Twój plan obsługuje SSO i MFA, dzięki czemu wyciek hasła nie wystarczy, aby uzyskać dostęp. Jest to szczególnie ważne, gdy notatki ze spotkań dla firm są przeglądane przez setki użytkowników.
4. Po zakończeniu: co dzieje się ze spotkaniem po rozłączeniu
Ryzyko: Twoje transkrypcje służą do trenowania modeli AI dostawców oraz ich partnerów, albo są przechowywane na serwerach w nieskończoność.
Jak to sprawdzić:
- Sprawdź ustawienia swojego konta i politykę prywatności, aby dowiedzieć się, jak dostawca podchodzi do trenowania sztucznej inteligencji. Szukaj modelu opt-in (wymagającego zgody), a nie opt-out.
- Poszukaj ustawień retencji danych, które automatycznie usuwają nagrania po upływie określonego czasu. Jeśli coś nie jest jasne, zawsze możesz skontaktować się z dostawcą.
Dlaczego certyfikat SOC 2 to za mało:SOC 2 Type II oznacza, że audytor sprawdził procedury dostawcy w określonym czasie, poproś więc o odpowiedni raport. Jednak bezpieczeństwo to jedyny obowiązkowy element audytu SOC 2. Kryteria prywatności, obejmujące kwestie zgody i przechowywania danych, są opcjonalne. Sprawdź więc zakres takiego raportu.
Dla przykładu, jak to wygląda w praktyce: HappyScribe to platforma z notatnikiem AI, która publikuje listę swoich podwykonawców oraz dokumentację bezpieczeństwa w Trust Center. Twoje treści nigdy nie są wykorzystywane do trenowania modeli AI, chyba że wyrazisz na to zgodę. W planie Enterprise możesz ustawić osobne okna retencji dla nagrań, transkrypcji oraz podsumowań spotkań.
Jeśli Twoje obecne narzędzie nie spełnia większości z tych kryteriów, Twoim pierwszym odruchem może być jego zakazanie. Zazwyczaj nie jest to jednak najlepsze wyjście z sytuacji.
Dlaczego zakaz używania notatników AI przynosi odwrotne skutki
Jeśli notatnik AI nie przejdzie pomyślnie Twojego audytu bezpieczeństwa, zakaz jego używania wydaje się bezpiecznym rozwiązaniem. W praktyce jednak po prostu przenosi to proces tworzenia notatek w miejsce, którego nie masz jak kontrolować.
Wspomniane wcześniej badanie PagerDuty wyjaśnia ten mechanizm. Około 39% pracowników biurowych wolałoby korzystać ze sztucznej inteligencji, nie mówiąc o tym nikomu, niż ryzykować zakazem. W firmach o przychodach przekraczających miliard dolarów ten odsetek wzrasta do 47%. Co więcej, 44% z nich użyło już AI w celu obejścia ograniczeń w narzędziach zatwierdzonych przez swoją firmę.
Zakaz nie powstrzymuje więc pracowników przed nagrywaniem spotkań. Połowa pracowników biurowych używa do zadań związanych z AI swoich prywatnych urządzeń. Po wprowadzeniu zakazu Twoje spotkania są nagrywane na telefonach oraz osobistych kontach i nikt nie śledzi, gdzie trafiają te transkrypcje. W ten sposób zakazy tworzą luki w zarządzaniu danymi.
Pamiętasz te 800 kont wspomniane wcześniej? Sam zakaz nie powstrzymałby ani jednego z nich.
Co sprawdzi się lepiej:
- Zweryfikuj i zatwierdź jedno narzędzie, z którego Twój zespół naprawdę chce korzystać. Ludzie szukają obejść, gdy technologia ich spowalnia.
- Opracuj politykę dozwolonego użytku AI. Wyraźnie określ, które narzędzia są dozwolone, na jakich spotkaniach i kiedy uczestnicy muszą być o tym poinformowani.
- Zarządzaj dostępem z jednego miejsca. Powinieneś mieć możliwość odebrania komuś dostępu w zaledwie kilka sekund.
Oferowany przez HappyScribe plan Enterprise jest stworzony z myślą o większych zespołach, w których „shadow AI” i rozproszony dostęp są najtrudniejsze do wyśledzenia. Twój zespół pracuje w jednej przestrzeni roboczej z obsługą SSO i uprawnieniami opartymi na rolach, zamiast korzystać z setek osobistych kont niewidocznych dla działu IT.
Jeśli tworzycie mniejszy zespół, te notatniki AI do spotkań dla małych firm będą lepszym punktem wyjścia.
Czy notatniki AI bez bota lub wbudowane opcje są bezpieczniejsze?
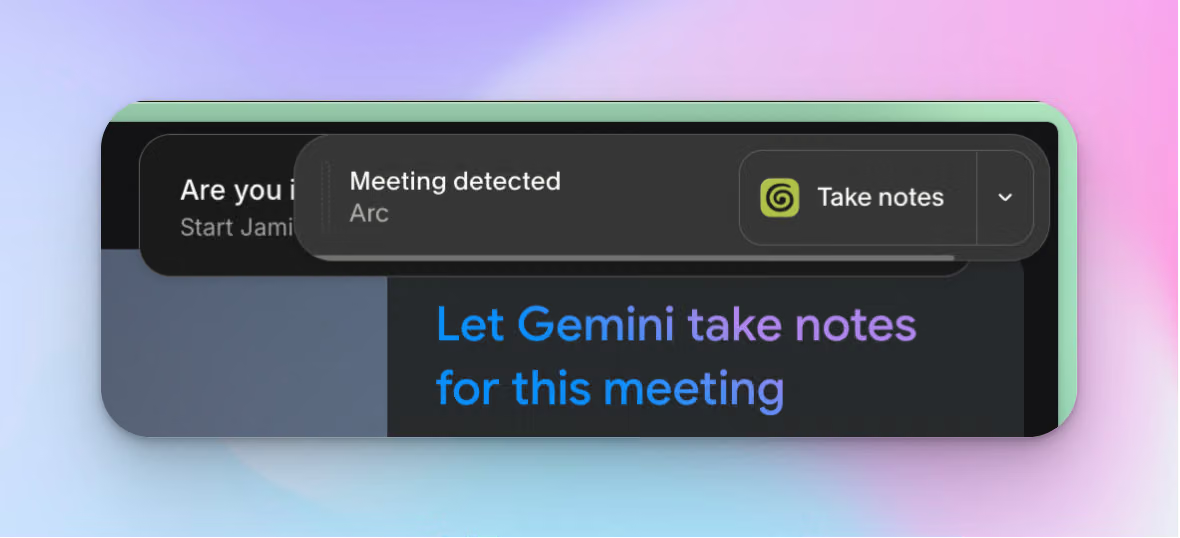
Odrzuciłeś już pomysł zakazu, a teraz musisz wybrać narzędzie, z którego będzie mógł korzystać Twój zespół. Znasz już standardowego bota tworzącego notatki podczas rozmów, ale masz do wyboru jeszcze dwie inne opcje: nagrywanie bez bota, które przechwytuje dźwięk z Twojego urządzenia, oraz notatnik AI wbudowany bezpośrednio w Google Meet lub Zoom.
Żadne z tych rozwiązań nie jest domyślnie bezpieczniejsze. Każde z nich po prostu przesuwa ryzyko w miejsce, o którym mógłbyś nie pomyśleć. Zanim zatwierdzisz którekolwiek z nich, sprawdź te elementy:
Notatniki AI bez bota
Narzędzia działające bez bota nagrywają dźwięk prosto z Twojego urządzenia, przez co żaden bot nie pojawia się na liście uczestników. Niewidoczność to ich główny atut sprzedażowy, ale jednocześnie stanowi to problem prawny.
Dobrym przykładem jest pozew zbiorowy wytoczony przeciwko Granola, w którym podniesiono dokładnie ten argument. Zarzuca się w nim, że aplikacja została zaprojektowana tak, aby nagrywać rozmowy bez konieczności informowania o tym wszystkich uczestników, a pozyskane w ten sposób nagrania domyślnie służą do trenowania modeli AI.
Widoczny bot może na początku budzić dyskomfort, ale transparentność i zgodność z przepisami oszczędzą Ci kłopotów w przyszłości. Bez bota to na Tobie spoczywa pełna odpowiedzialność za uzyskanie zgody.
Wbudowane notatniki AI
Notatniki AI wbudowane w Google Meet, Teams czy Zoom wydają się bezpieczniejsze, ponieważ pochodzą od platformy, do której masz już zaufanie.
Jednak zaufana platforma to nie to samo, co dokładnie sprawdzone narzędzie. Wbudowane notatniki zazwyczaj mają mniej funkcji i wydają się bardziej ograniczające podczas przełączania się między różnymi platformami do spotkań.
Od końca września 2026 roku w aplikacji Google Meet automatyczne tworzenie notatek jest włączone domyślnie podczas spotkań z co najmniej trzema osobami w planach Business Standard oraz Business Plus. Jeśli nikt nie zmieni tego ustawienia, z Twoich rozmów z klientami czy wywiadów mogą automatycznie powstawać notatki AI.
Zasady dotyczące AI w Microsoft Teams są często zbyt skomplikowane, zmuszając użytkowników do szukania alternatyw dla Copilot AI. Nowe rozwiązanie My Notes w aplikacji Zoom działa na różnych platformach, ale jego ustawienia zmieniają się na tyle często, że niektórzy użytkownicy stracili swoje wcześniejsze transkrypcje.
Co to oznacza dla Ciebie: Wybieraj tryb nagrywania z myślą o konkretnym spotkaniu, a nie konkretnym narzędziu. HappyScribe obsługuje nagrywanie zarówno z botem, jak i bez niego, dzięki czemu możesz używać widocznego bota podczas rozmów z klientami.
Niezależnie od wybranej opcji, zasady stają się bardziej rygorystyczne, gdy dołącza ktoś z Europy.
Co się zmienia, gdy w Twoich spotkaniach biorą udział osoby z Europy
Jeśli Twoja firma zatrudnia pracowników w UE, ma tam użytkowników lub własne biuro, wszystko, co omówiliśmy powyżej, wciąż ma zastosowanie. Europa dodaje jednak kilka kwestii, które amerykańscy kupujący często pomijają, a które powinieneś załatwić przed wdrożeniem jakiegokolwiek narzędzia.
Jeśli Twoja firma znajduje się w UE
- Nie opieraj się tylko na dobrowolnej zgodzie podczas spotkań wewnętrznych. RODO wymaga podstawy prawnej dla każdego nagrania, a zgoda wydaje się najprostszym wyborem. Jednakże, zgodnie z wytycznymi EROD, pracownicy mogą wyrazić dobrowolną zgodę tylko w wyjątkowych okolicznościach ze względu na nierównowagę sił w relacji z pracodawcą. Zanim więc dodasz pole ze zgodą, zapytaj swojego Inspektora Ochrony Danych, jaka podstawa prawna najlepiej sprawdzi się w przypadku Twoich rozmów wewnętrznych.
- Sprawdź, na jakich zasadach transferu danych opiera się Twój dostawca. Większość amerykańskich dostawców opiera się na umowie Data Privacy Framework między UE a USA. Obecnie zasady te są wiążące, jednak odwołanie od tej decyzji wciąż czeka na rozpatrzenie przed najwyższym sądem UE. Zapytaj, czy Twój dostawca posiada Standardowe Klauzule Umowne (SCC) jako zabezpieczenie. Przy okazji przeanalizuj też amerykańską ustawę CLOUD Act, aby upewnić się, czy jej założenia nie zagrażają Twojej europejskiej polityce suwerenności danych.
Jeśli jesteś amerykańską firmą prowadzącą działalność w UE
- Odpowiednio wcześnie włącz do procesu radę zakładową. W Niemczech rady zakładowe mają prawo do współdecydowania w sprawie narzędzi technicznych, które mogłyby monitorować zachowanie lub wyniki pracowników. Notatnik AI wdrożony w całej firmie najprawdopodobniej podlega temu prawu.
- Sprawdź funkcję analizy emocji. Od lutego 2025 roku europejski akt w sprawie sztucznej inteligencji (AI Act) zakazuje stosowania systemów AI, które wnioskują o emocjach pracowników w miejscu pracy, a głos jest zaliczany do danych biometrycznych. Jeśli Twój notatnik AI analizuje sentyment lub zaangażowanie, poproś dostawcę o pisemne potwierdzenie, że ta funkcja jest wyłączona w przypadku Twoich pracowników w UE.
Co to oznacza dla Ciebie: To, gdzie znajdują się dane z Twoich spotkań, kształtuje obecnie odpowiedzi w zakresie zgodności z RODO. Siedziba firmy HappyScribe znajduje się w Barcelonie w Hiszpanii, a pliki są bezpiecznie przechowywane w centrach danych w UE, zgodnych ze standardami Tier IV, PCI DSS i ISO 27001 — w tym także wtedy, gdy nagrywasz spotkania bez użycia bota.
Oto jak przekształcić te wszystkie informacje w proces weryfikacji, który możesz przeprowadzić jeszcze w tym tygodniu.
Bezpieczeństwo notatników AI: 5-etapowa lista kontrolna
Nie potrzebujesz do tego nowego programu bezpieczeństwa. Po prostu przejdź przez te pięć kroków po kolei:
| Krok | Zrób to | Cel osiągnięty, gdy |
|---|---|---|
| 1. Sprawdź, co już jest nagrywane | Sprawdź, jakie zewnętrzne aplikacje są połączone z Twoimi kontami Google Workspace lub Microsoft 365, i przejrzyj domyślne ustawienia tworzenia notatek w Teams, Zoom oraz Google Meet. |
Masz listę wszystkich notatników AI z dostępem do kalendarza |
| 2. Zatwierdź jedno narzędzie i ustal zasady | Przeprowadź cztery opisane wcześniej kontrole, a jeśli działasz w amerykańskim sektorze ochrony zdrowia, najpierw zdobądź podpisaną umowę BAA. Spisz krótką politykę dozwolonego użytku AI, określającą dopuszczalne narzędzie oraz spotkania, do których nie może dołączać. W UE na tym etapie należy włączyć Inspektora Ochrony Danych oraz radę zakładową. |
Zatwierdzono jedno narzędzie, a polityka jest widoczna dla osób planujących spotkania |
| 3. Skonfiguruj przed wdrożeniem | W zależności od Twojego planu, możesz włączyć SSO i MFA, skonfigurować prywatność i udostępnianie transkrypcji, a także ustawić automatyczne usuwanie surowych nagrań po krótkim czasie. | Cofanie dostępu jest błyskawiczne, a żadne dane nie są przechowywane bez daty ważności |
| 4. Ustandaryzuj kwestię zgody | Dodaj informację o nagrywaniu do zaproszeń w kalendarzu oraz krótki komunikat na początku każdej rozmowy. Pokaż współpracownikom, jak wstrzymać i zatrzymać nagrywanie w poufnych momentach. |
Każde nagrywane spotkanie posiada powiadomienie zarówno w zaproszeniu, jak i podczas samej rozmowy |
| 5. Weryfikuj co kwartał | Ponownie sprawdź podłączone aplikacje oraz listę podwykonawców dostawcy, a także upewnij się, że retencja nadal przebiega zgodnie z planem. |
Wyznaczona osoba odpowiedzialna ma wpisaną weryfikację w swoim kalendarzu |
Jeśli używasz HappyScribe:
- W przypadku użytkowników Enterprise krok 3 znajduje się w jednym miejscu: SSO, uprawnienia oparte na rolach i osobne okna retencji dla nagrań, transkrypcji oraz podsumowań spotkań.
- Podczas rozmów w aplikacjach Zoom, Google Meet i Microsoft Teams, każdy może wpisać w czacie „!help”, aby wstrzymać działanie bota lub go usunąć, co rozwiązuje kwestię opisaną w kroku 4.
Zatrzymaj notatnik AI, pozbądź się wątpliwości
Na początku zapytałem, gdzie trafiają nagrania po zakończeniu spotkania. Jeśli przerobiłeś tę listę kontrolną, potrafisz już odpowiedzieć na to pytanie. Wiesz, kto może otworzyć każdą transkrypcję, i wiesz, kiedy zostanie ona usunięta.
Dlatego spokojnie korzystaj ze swojego notatnika AI. Po prostu upewnij się, że jest to ten, który świadomie wybrałeś.
Jeśli szukasz dobrego punktu startowego, notatnik AI HappyScribe do spotkań przechowuje Twoje pliki w UE i nigdy nie trenuje algorytmów na Twoich treściach, o ile nie wyrazisz na to wyraźnej zgody.
Najczęstsze pytania o bezpieczeństwo notatników AI do spotkań
Czy notatniki AI są bezpieczne?
Niektóre tak, ale wiele z nich nie jest domyślnie bezpiecznych. Przed wdrożeniem takiego rozwiązania sprawdź poziom bezpieczeństwa u dostawcy. Zwróć uwagę na certyfikat SOC 2 Type II, zgodność z RODO, to czy dane są szyfrowane podczas przesyłania i w spoczynku, a także na solidną kontrolę dostępu i procedury prywatności.
Szybka ocena ryzyka powinna obejmować również to, jak przechowywane są dane, klarowne ustawienia ich retencji oraz to, czy zewnętrzne modele AI przetwarzają dane z Twoich rozmów lub wykorzystują je do trenowania systemów. HappyScribe posiada certyfikat SOC 2 Type II, a pliki są bezpiecznie przechowywane w centrach danych w UE. Narzędzie to nigdy nie wykorzystuje Twoich treści do trenowania modeli, chyba że wyrazisz na to zgodę.
Czy korzystanie z notatników AI jest legalne?
Tak — korzystanie z notatników AI jest legalne. Ryzyko prawne pojawia się jednak w przypadku nagrywania uczestników spotkania bez uzyskania zgody, która jest wymagana w Twojej lub ich lokalizacji. W USA kilkanaście stanów wymaga zgody wszystkich stron, więc informuj o nagrywaniu na początku każdej rozmowy.
W UE z kolei RODO wymaga odpowiedniej podstawy prawnej do przetwarzania danych, a sama zgoda rzadko sprawdza się podczas spotkań wewnętrznych między pracodawcą a pracownikami. Zespoły objęte regulacjami mają też dodatkowe obowiązki w zakresie zgodności. Przykładowo, firmy z branży usług finansowych muszą nadzorować każdego dostawcę przetwarzającego dane klientów, w tym notatnik AI obecny podczas rozmowy z klientem.
Czy notatniki AI nagrywają spotkania?
Tak — większość notatników AI do spotkań nagrywa rozmowy, robiąc to za pomocą bota, który dołącza do Twoich wideokonferencji, lub przechwytując dźwięk z Twojego urządzenia. Następnie narzędzia te z pomocą AI automatycznie przekształcają te nagrania w transkrypcje i podsumowania spotkań.
Wiele z nich łączy się poprzez integrację z kalendarzem i automatycznie dołącza do spotkań w Zoom oraz Teams. Biorąc pod uwagę, że wrażliwe dyskusje biznesowe i poufne informacje trafiają ostatecznie do transkrypcji AI, musisz uważnie zweryfikować procedury przetwarzania danych w przypadku każdego narzędzia, które ma dostęp do Twojej przestrzeni dyskowej w chmurze lub aplikacji do współpracy.
Jakie są bezpieczne narzędzia AI do notatek ze spotkań w Europie?
Najbezpieczniejsze opcje to te, które przechowują Twoje dane w UE i udostępniają swoje zasady bezpieczeństwa. Siedziba HappyScribe znajduje się w Barcelonie, a firma posiada certyfikat SOC 2 Type II, przy czym pliki są bezpiecznie przechowywane w centrach danych w UE. Leexi przechowuje dane we Francji, a Noota korzysta z unijnych centrów danych we Francji, Belgii i Holandii. Jamie to narzędzie bez bota, ale brakuje mu certyfikatu SOC 2 Type II, którego wymaga wielu klientów korporacyjnych. Niezależnie od tego, jakie narzędzie wybierzesz, samodzielnie sprawdź jego procedury bezpieczeństwa danych, ponieważ europejski adres firmy co prawda zmniejsza niektóre zagrożenia, ale nigdy nie zwalnia z obowiązku przeprowadzenia audytu dostawcy.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.