Punti chiave ⏩
- Il consenso è una tua responsabilità come host. Alcuni stati degli Stati Uniti lo richiedono da tutti i partecipanti alla call, mentre nell'UE raramente funziona come base giuridica per le riunioni interne.
- La crittografia è solo l'inizio. La maggior parte dei rischi riguarda il consenso e la conservazione dei dati, e la certificazione SOC 2 Type II non copre la privacy per impostazione predefinita.
- Vietare gli strumenti per prendere appunti è controproducente. Circa il 66% dei professionisti usa già strumenti di IA non consentiti dall'azienda, quindi è meglio approvare un solo strumento e stabilire regole chiare.
- Gli strumenti integrati o senza bot non sono più sicuri a priori. La registrazione invisibile fa ricadere su di te l'onere del consenso, e gli strumenti per prendere appunti integrati necessitano della stessa revisione di qualsiasi altro strumento.
Se usi un AI Notetaker, probabilmente ne apprezzi la comodità. Puoi partecipare attivamente alla conversazione invece di scarabocchiare appunti e ricevere un riassunto con le azioni da intraprendere.
Ecco quindi una domanda meno divertente: Dove finiscono quelle registrazioni al termine della call?
La maggior parte delle persone non controlla mai, ed è comprensibile. Ma diversi fornitori stanno affrontando cause legali per la privacy e gli strumenti di IA non approvati sono presenti in una quota crescente di violazioni dei dati. Quindi è il momento giusto per esaminare più da vicino lo strumento che registra le tue riunioni.
Questa guida ti aiuta a capire se il tuo strumento per gli appunti è sicuro e cosa puoi fare per proteggere i tuoi dati.
Perché la sicurezza dell'AI Notetaker per le riunioni è diventata urgente nel 2026
La maggior parte degli AI Notetaker si diffonde tramite i calendari. Qualcuno collega il proprio Google Calendar una volta e lo strumento inizia a partecipare automaticamente alle riunioni. Spesso, anche i colleghi che vogliono leggere gli appunti devono iscriversi, e il ciclo si ripete.
È così che un cliente di Nudge Security si è ritrovato con 800 nuovi account per un singolo strumento per appunti in soli 90 giorni.
E non è un problema di una sola azienda. Nel sondaggio sull'IA ombra di PagerDuty, il 66% dei professionisti ha dichiarato di aver usato al lavoro strumenti di IA che riteneva non fossero consentiti dalle politiche aziendali. Il dettaglio più eclatante è che il 40% aveva condiviso appunti o riassunti di riunioni con strumenti di IA pubblici come ChatGPT e Gemini.
Cosa significa questo per te: Anche se la tua azienda ha scelto uno strumento sicuro per gli appunti, potrebbero già esistere altrove delle copie dei contenuti delle tue riunioni.
Alcuni strumenti conservano i tuoi dati anche se non ti sei mai iscritto. Quando ho testato Fireflies per la nostra recensione di Fireflies AI, un nuovo account conteneva già le riunioni a partire dal 2024, tutte relative a call in cui qualcun altro aveva attivato il bot.
Anche i tribunali hanno iniziato a prestare attenzione. Oltre a Fireflies, anche Otter AI e Granola stanno affrontando cause legali per la privacy su come i loro strumenti registrano le riunioni.
La maggior parte di questi casi si riduce a una sola domanda: Tutti i partecipanti alla call erano d'accordo a essere registrati?
È legale usare un AI Notetaker durante le riunioni?
Usare uno strumento per prendere appunti è legale, ma il rischio deriva dal registrare persone che non hanno dato il loro consenso.
La legge federale degli Stati Uniti e la maggior parte degli stati richiedono il consenso di una sola persona nella call. La California non è tra questi. Il suo codice penale richiede il consenso di tutte le parti prima di poter registrare una conversazione riservata, e circa una dozzina di stati americani segue la stessa regola del consenso unanime.
Il tuo AI Notetaker non può verificare da dove si collega ogni partecipante. Quindi, quando una call supera i confini statali, segui la regola del consenso più severa.
Se ospiti la call, ottenere il consenso esplicito dei partecipanti è un tuo compito. È anche l'abitudine più sicura al di fuori degli Stati Uniti, sebbene l'Europa aggiunga regole specifiche per le riunioni interne.
Settori regolamentati
- Sanità: Negli Stati Uniti, se le tue riunioni includono informazioni sui pazienti, il tuo strumento per gli appunti è considerato un business associate ai sensi dell'HIPAA. Hai bisogno di un BAA firmato prima della prima call. Gli europei sono tutelati dal GDPR.
- Servizi finanziari: La Safeguards Rule della FTC richiede di supervisionare qualsiasi fornitore di servizi che gestisce le informazioni dei clienti, incluso il tuo strumento per gli appunti.
Queste sono indicazioni generali, non una consulenza legale.
Il consenso copre il momento in cui inizia la registrazione. Ciò che accade in seguito è una questione di sicurezza, il che ci porta alla domanda successiva.
Cosa significa «sicuro» per un AI Notetaker
La maggior parte delle verifiche di sicurezza pone una domanda: i dati sono crittografati? È un buon punto di partenza. Il rapporto sulle violazioni di IBM del 2026 ha rilevato che solo il 37% delle organizzazioni violate crittografa i dati sensibili sia a riposo che in transito.
Ma la crittografia protegge solo una parte della vita della tua riunione. Un AI Notetaker gestisce ogni call in quattro fasi e ciascuna può fallire individualmente. Ecco come verificare il tuo:
1. Acquisizione: chi sa di essere registrato
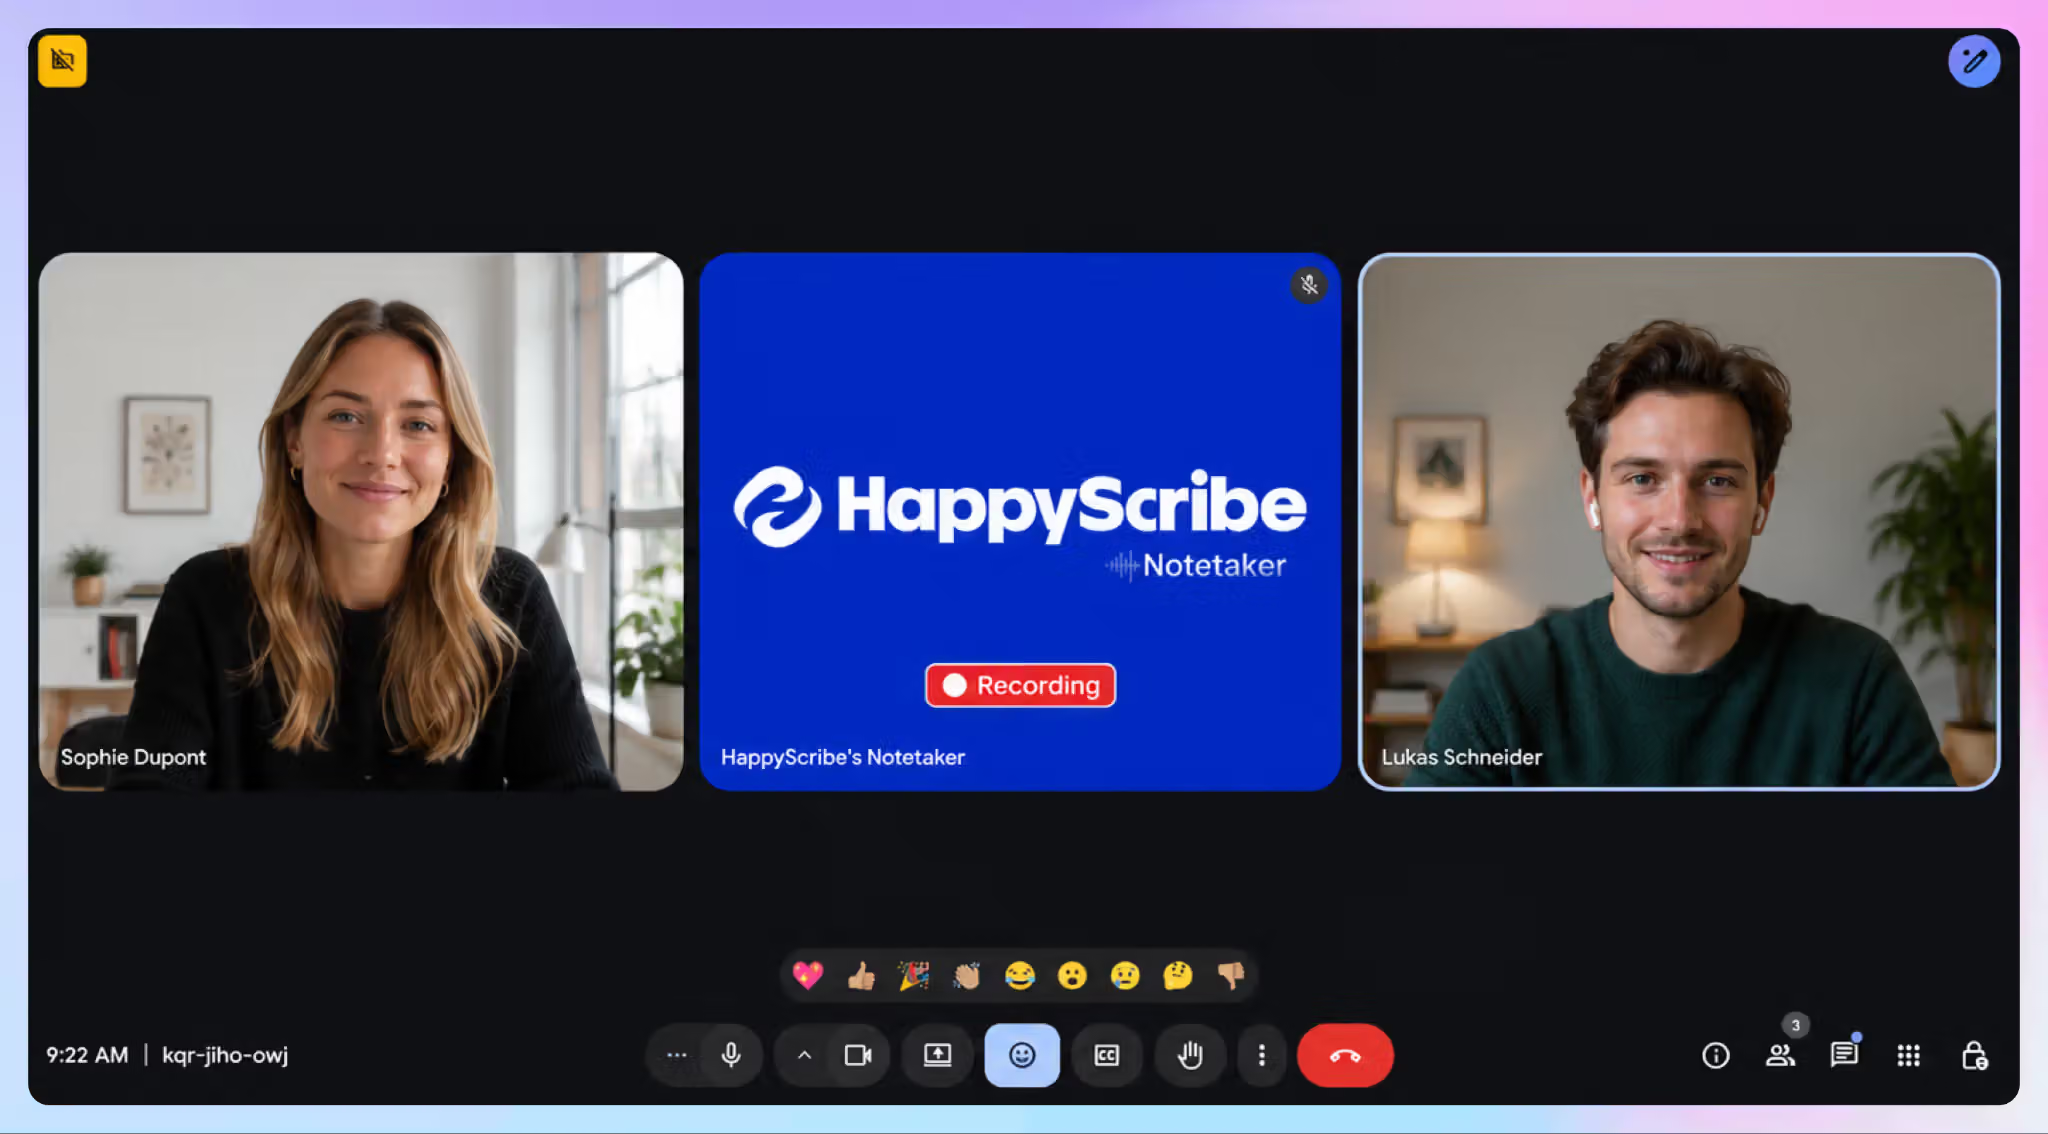
Il rischio: Il bot partecipa alla riunione come un normale utente senza avvisare gli altri, o uno strumento senza bot registra senza alcun segnale per i tuoi ospiti.
Verifica:
- Partecipa a una call di prova da un secondo account come ospite. Controlla se ricevi un avviso chiaro prima dell'inizio della registrazione.
- Cerca un modo per mettere in pausa, riprendere e interrompere la registrazione durante i momenti riservati.
2. Archiviazione: dove risiedono i dati delle riunioni
Il rischio: I tuoi dati vengono elaborati su server di terze parti di cui ignoravi l'esistenza.
Verifica:
- Trova l'elenco dei sub-responsabili del trattamento del fornitore. Se non riesci a trovarlo senza inviare un'email al team commerciale, questo ti dice già qualcosa.
- Conferma dove sono archiviati i tuoi dati e che siano crittografati a riposo e in transito.
3. Accesso: chi può aprire la trascrizione
Il rischio: I link condivisi e i riassunti inviati automaticamente via email diffondono i contenuti delle riunioni ben oltre le persone presenti alla call.
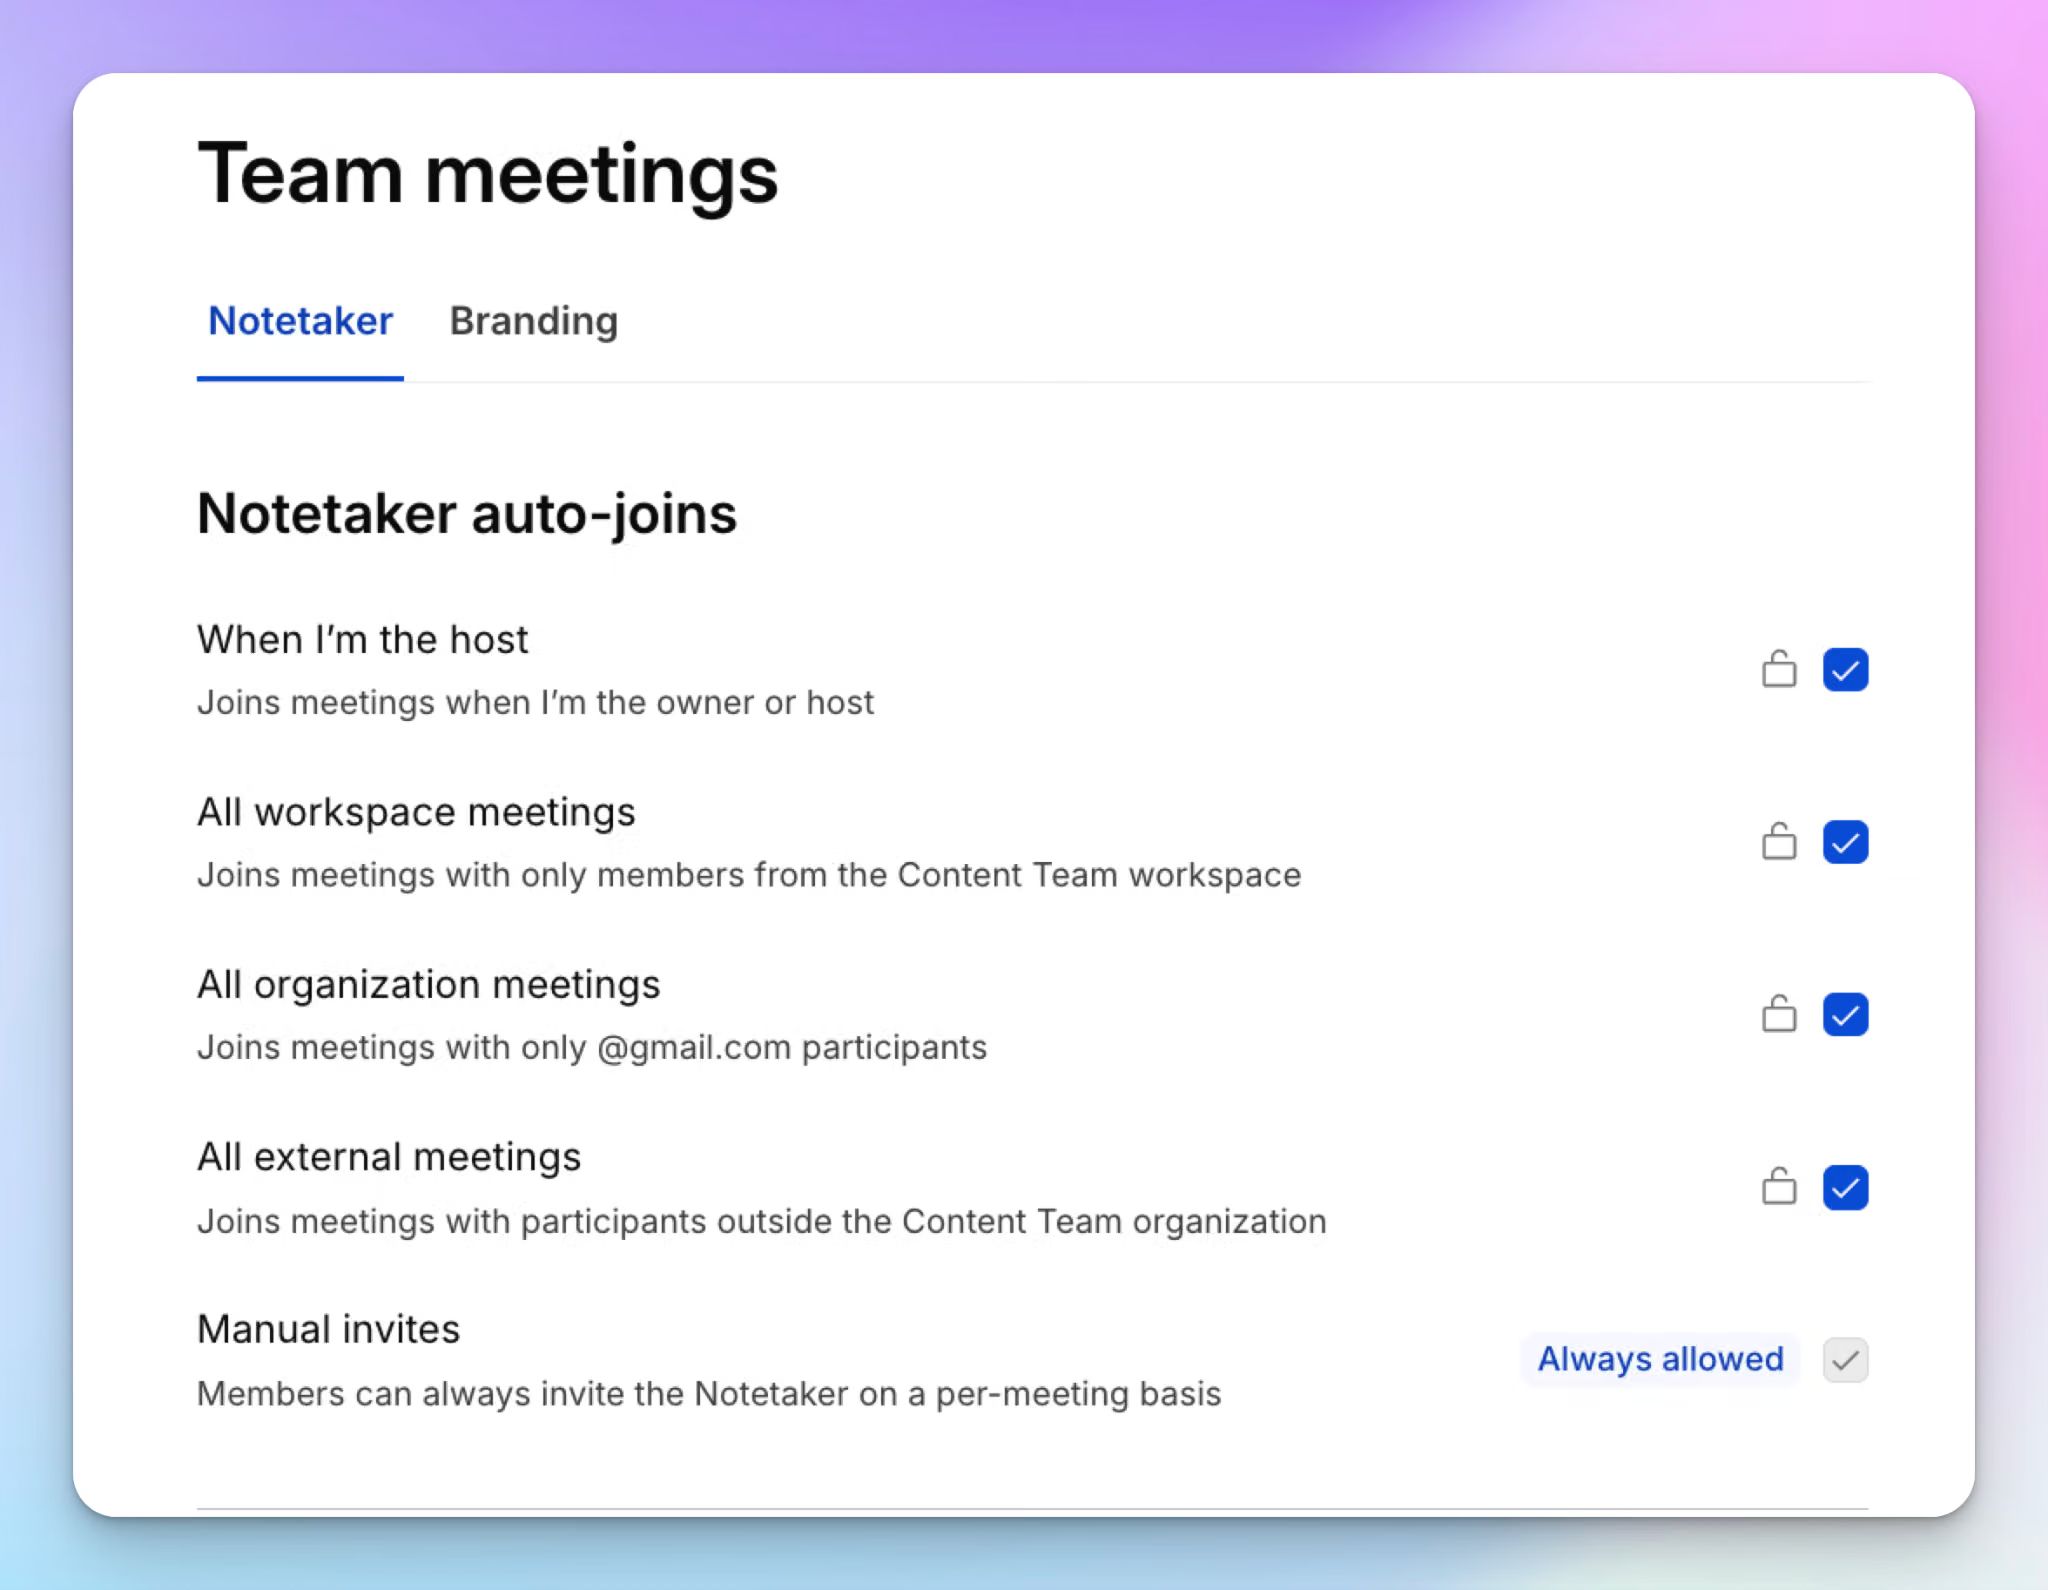
Verifica:
- Apri le impostazioni di condivisione, di solito sotto le impostazioni dell'account o dello spazio di lavoro. Configura come e quali trascrizioni devono essere condivise. Non lasciare le opzioni predefinite.
- Conferma che il tuo piano supporti SSO e MFA, in modo che una password rubata non sia sufficiente per accedere. Questo è particolarmente importante per i verbali di riunione aziendali a cui accedono centinaia di profili.
4. Dopo la riunione: cosa succede al termine della call
Il rischio: Le tue trascrizioni alimentano i modelli di IA dei fornitori e dei loro partner, o rimangono sui server a tempo indeterminato.
Verifica:
- Controlla le impostazioni del tuo account e l'informativa sulla privacy per sapere come il fornitore gestisce l'addestramento dell'IA. L'opzione migliore è l'opt-in, non l'opt-out.
- Cerca un'impostazione di conservazione che elimini automaticamente le registrazioni dopo un periodo prestabilito. Se qualcosa non è chiaro, puoi sempre contattare l'azienda.
Perché la certificazione SOC 2 non è sufficiente:SOC 2 Type II significa che un revisore ha testato i controlli del fornitore nel tempo, quindi chiedi il report. Ma la sicurezza è l'unica parte obbligatoria di un audit SOC 2. I criteri di privacy, che coprono il consenso e la conservazione, sono opzionali. Controlla l'ambito del report.
Per darti un'idea di cosa significhi superare questi controlli, HappyScribe è una piattaforma di IA per prendere appunti che pubblica l'elenco dei suoi sub-responsabili del trattamento e la documentazione sulla sicurezza nel suo Trust Center. I tuoi contenuti non vengono mai usati per addestrare modelli di IA, a meno che tu non dia il consenso. Con il piano Enterprise, puoi impostare finestre di conservazione separate per registrazioni, trascrizioni e riassunti delle riunioni.
Se il tuo strumento attuale non supera la maggior parte di questi controlli, il tuo primo istinto potrebbe essere quello di vietarlo. Di solito non è il modo migliore per procedere.
Perché vietare gli AI Notetaker è controproducente
Se un AI Notetaker non supera i controlli di sicurezza, un divieto sembra la scelta più sicura. In pratica, sposta semplicemente la presa di appunti in un luogo che non puoi monitorare.
Il sondaggio di PagerDuty menzionato in precedenza spiega il perché. Circa il 39% dei professionisti preferirebbe usare l'IA di nascosto piuttosto che rischiare di sentirsi dire di non poterlo fare. Nelle aziende con oltre 1 miliardo di dollari di fatturato, questa percentuale sale al 47%. E il 44% ha già usato l'IA per aggirare i limiti degli strumenti approvati dall'azienda.
Quindi il divieto non impedisce la registrazione delle riunioni. La metà dei professionisti ha usato dispositivi personali per attività lavorative con l'IA. Dopo un divieto, le tue riunioni vengono registrate sui telefoni e sugli account personali, e nessuno sa dove finiscano quelle trascrizioni. È così che i divieti creano punti ciechi nella tua governance dei dati.
Ricordi quegli 800 account di prima? Un divieto da solo non ne avrebbe fermato nessuno.
Cosa funziona meglio:
- Valuta e approva un solo strumento che il tuo team vuole davvero usare. Le persone cercano scorciatoie quando uno strumento le rallenta.
- Scrivi una politica di utilizzo accettabile dell'IA. Specifica quali strumenti sono consentiti, per quali riunioni e quando i partecipanti devono essere informati.
- Mantieni l'accesso in un unico posto. Dovresti poter rimuovere l'accesso di qualcuno in un paio di secondi.
Il piano Enterprise di HappyScribe è pensato per i team più grandi, dove l'IA ombra e l'accesso frammentato sono più difficili da monitorare. Il tuo team lavora in un unico spazio di lavoro con SSO e autorizzazioni basate sui ruoli, invece di centinaia di account personali che l'IT non può controllare.
Se hai un team più piccolo, questi AI Notetaker per piccole imprese sono un punto di partenza migliore.
Gli AI Notetaker senza bot o integrati sono più sicuri?
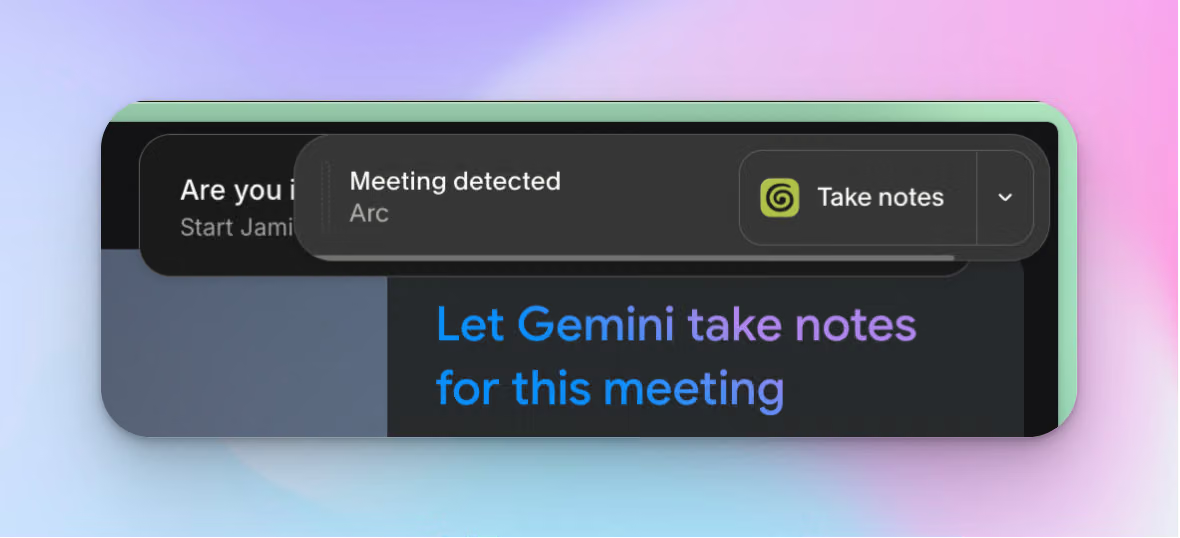
Quindi hai escluso il divieto, e ora devi scegliere cosa potrà usare il tuo team. Conosci già il classico bot per prendere appunti nelle call, ma hai anche altre due opzioni: la registrazione senza bot che acquisisce l'audio del tuo dispositivo, e lo strumento integrato in Google Meet o Zoom.
Nessuna delle due è più sicura a priori. Ognuna sposta il rischio in punti a cui potresti non pensare di guardare. Ecco dove controllare prima di approvarne una:
AI Notetaker senza bot
Uno strumento senza bot registra dal tuo dispositivo, quindi non compare alcun bot nell'elenco dei partecipanti. Essere invisibili è il punto di forza, ed è anche un problema legale.
La class action contro Granola si basa proprio su questo. Sostiene che l'app sia stata progettata per registrare le call senza richiedere di informare tutti i partecipanti e che usi quelle conversazioni per addestrare i suoi modelli di IA per impostazione predefinita.
Un bot visibile può sembrare imbarazzante, ma essere conformi e trasparenti fin dall'inizio ti salva dai problemi in seguito. Senza un bot per prendere appunti, ottenere il consenso dipende interamente da te.
AI Notetaker integrati
Gli AI Notetaker integrati in Google Meet, Teams o Zoom sembrano più sicuri perché provengono da una piattaforma di cui ti fidi già.
Ma una piattaforma di cui ti fidi non è la stessa cosa di uno strumento che hai analizzato. Gli strumenti integrati tendono ad avere meno funzionalità e risultano più restrittivi quando passi da una piattaforma per riunioni all'altra.
Dalla fine di settembre 2026, Google Meet ha attivato gli appunti automatici per impostazione predefinita per le riunioni con tre o più persone sui piani Business Standard e Business Plus. A meno che qualcuno non modifichi questa impostazione, le call con i clienti e i colloqui possono generare appunti IA automaticamente.
Le politiche sull'IA in Microsoft Teams sono spesso troppo complesse, costringendo gli utenti a cercare alternative a Copilot AI. Il nuovo My Notes di Zoom funziona su più piattaforme, ma le sue impostazioni cambiano così spesso che gli utenti hanno perso le trascrizioni passate.
Cosa significa questo per te: Scegli la modalità di registrazione in base alla riunione, non allo strumento. HappyScribe supporta sia la registrazione con bot che senza bot, così puoi mantenere un bot visibile nelle call esterne.
In ogni caso, le regole diventano più rigide quando qualcuno partecipa dall'Europa.
Cosa cambia quando alle tue riunioni partecipano persone in Europa
Se la tua azienda ha dipendenti, utenti o uffici nell'UE, tutto quanto detto sopra è ancora valido. L'Europa aggiunge alcune questioni che gli acquirenti statunitensi spesso trascurano, ma che dovresti risolvere prima di implementare qualsiasi soluzione.
Se sei un'azienda dell'UE
- Non fare affidamento sul consenso per le riunioni interne. Il GDPR richiede una base giuridica per ogni registrazione, e il consenso sembra la scelta più facile. Ma secondo le linee guida dell'EDPB, i dipendenti possono dare il libero consenso solo in circostanze eccezionali a causa dello squilibrio di potere con il datore di lavoro. Chiedi al tuo DPO quale sia la base giuridica adatta alle tue call interne prima di aggiungere una casella per il consenso.
- Scopri su quale regola di trasferimento si basa il tuo fornitore. La maggior parte dei fornitori statunitensi si affida all'EU-US Data Privacy Framework. Oggi è valido, ma un ricorso contro di esso è pendente presso la Corte di Giustizia dell'UE. Chiedi se il tuo fornitore dispone anche di Clausole Contrattuali Standard come alternativa. Già che ci sei, esamina anche il CLOUD Act statunitense per verificare se le sue premesse minacciano le tue politiche europee sulla sovranità dei dati.
Se sei un'azienda statunitense con operazioni nell'UE
- Coinvolgi subito i rappresentanti dei lavoratori. In Germania, i consigli aziendali hanno diritti di codecisione sugli strumenti tecnici che potrebbero monitorare il comportamento o le prestazioni dei dipendenti. È molto probabile che un AI Notetaker aziendale rientri in questa categoria.
- Controlla l'analisi delle emozioni. Da febbraio 2025, la legge sull'IA dell'UE ha vietato i sistemi di IA che deducono le emozioni dei dipendenti sul lavoro, e la voce è considerata un dato biometrico. Se il tuo strumento per gli appunti analizza il sentiment o il coinvolgimento, chiedi al fornitore per iscritto se questa funzione è disattivata per il tuo personale nell'UE.
Cosa significa questo per te: Il luogo in cui risiedono i dati delle tue riunioni determina le risposte che puoi dare in materia di GDPR. HappyScribe ha sede a Barcellona, in Spagna, e archivia i tuoi file in un data center dell'UE Tier IV, conforme PCI DSS e ISO 27001, anche quando registri senza bot.
Ecco come trasformare tutto questo in un controllo che puoi eseguire questa settimana.
La tua checklist in 5 passi per la sicurezza dell'AI Notetaker
Non hai bisogno di un nuovo programma di sicurezza per questo. Segui semplicemente questi cinque passaggi in ordine:
| Passaggio | Cosa fare | Hai finito quando |
|---|---|---|
| 1. Scopri cosa sta già registrando | Controlla quali app di terze parti sono collegate ai tuoi account Google Workspace o Microsoft 365, e verifica le impostazioni predefinite per prendere appunti su Teams, Zoom e Google Meet. |
Hai un elenco di ogni AI Notetaker con accesso al calendario |
| 2. Approva uno strumento e stabilisci le regole | Esegui i quattro controlli precedenti e ottieni prima un BAA firmato se operi nella sanità statunitense. Scrivi una breve politica di utilizzo accettabile dell'IA che nomini lo strumento e le riunioni a cui non può partecipare. Nell'UE, coinvolgi a questo punto il tuo DPO e i rappresentanti dei lavoratori. |
Uno strumento è stato approvato e la politica è visibile a chi pianifica le riunioni |
| 3. Configura prima dell'implementazione | In base al tuo piano, puoi attivare SSO e MFA, configurare la privacy e la condivisione delle trascrizioni, e impostare l'eliminazione automatica delle registrazioni grezze dopo un breve periodo. | La rimozione dell'accesso è rapida e nessun dato viene conservato senza una data di scadenza |
| 4. Standardizza il consenso | Aggiungi un avviso di registrazione agli inviti del calendario e un breve messaggio all'inizio di ogni call. Mostra alle persone come mettere in pausa e interrompere la registrazione durante i momenti riservati. |
Ogni riunione registrata ha un avviso sia nell'invito che nella call |
| 5. Controlla ogni trimestre | Ricontrolla le app collegate e l'elenco dei sub-responsabili del trattamento del fornitore, e conferma che la conservazione dei dati elimini i file nei tempi stabiliti. |
Un responsabile incaricato ha il controllo segnato a calendario |
Se usi HappyScribe:
- Per gli utenti Enterprise, il passaggio 3 si trova in un unico posto: SSO, autorizzazioni basate sui ruoli e finestre di conservazione separate per registrazioni, trascrizioni e riassunti.
- Nelle call su Zoom, Google Meet e Teams, chiunque può digitare “!help” nella chat per mettere in pausa o rimuovere il bot, il che copre il passaggio 4.
Mantieni l'AI Notetaker, elimina i dubbi
All'inizio, ti ho chiesto dove finissero le tue registrazioni al termine della call. Se hai completato la checklist, ora puoi rispondere a questa domanda. Sai chi può aprire ogni trascrizione e sai quando viene eliminata.
Quindi continua a usare il tuo AI Notetaker. Assicurati solo che sia uno strumento scelto in modo consapevole.
Se vuoi un punto di partenza, l'AI Notetaker di HappyScribe archivia i tuoi file nell'UE e non addestra mai i modelli sui tuoi contenuti, a meno che tu non dia il consenso.
FAQ sulla sicurezza dell'AI Notetaker per le riunioni
Gli AI Notetaker sono sicuri?
Alcuni lo sono, ma molti AI Notetaker non sono sicuri per impostazione predefinita. Prima di adottarne uno, verifica i protocolli di sicurezza del fornitore. Cerca la certificazione SOC 2 Type II, la conformità al GDPR, la crittografia a riposo e in transito e forti controlli di accesso e privacy.
Una rapida valutazione dei rischi dovrebbe includere anche l'archiviazione dei dati, impostazioni chiare sulla conservazione e se modelli di IA di terze parti elaborano i dati delle tue call o li usano per l'addestramento. HappyScribe è certificata SOC 2 Type II e archivia i tuoi file in un data center dell'UE. Inoltre, non usa mai i tuoi contenuti per l'addestramento dei modelli a meno che tu non dia il consenso esplicito.
È legale usare un AI Notetaker?
Sì, usare un AI Notetaker è legale. Il rischio legale deriva dal registrare i partecipanti alla riunione senza il consenso richiesto dalla tua o dalla loro posizione. Negli Stati Uniti, circa una dozzina di stati richiede il consenso di tutte le parti, quindi annuncia la registrazione all'inizio di ogni call.
Nell'UE, il GDPR richiede una base giuridica per il trattamento dei dati e il consenso raramente funziona per le riunioni interne tra un datore di lavoro e i dipendenti. I team regolamentati hanno ulteriori doveri di conformità. Ad esempio, le società di servizi finanziari devono supervisionare qualsiasi fornitore che gestisca i dati dei clienti, incluso l'AI Notetaker in una call con un cliente.
Gli AI Notetaker registrano le riunioni?
Sì. La maggior parte degli AI Notetaker registra le riunioni, tramite un bot che partecipa alle tue videochiamate o acquisendo l'audio dal tuo dispositivo. Trasformano quelle registrazioni in trascrizioni e riassunti generati dall'IA.
Molti si connettono tramite un'integrazione del calendario e partecipano automaticamente alle riunioni su Zoom e Teams. Poiché le discussioni aziendali sensibili e le informazioni riservate finiscono nelle trascrizioni dell'IA, verifica la gestione dei dati di qualsiasi strumento che si collega al tuo spazio di archiviazione cloud o alle tue app di collaborazione.
Quali sono alcuni AI Notetaker sicuri in Europa?
Le opzioni più sicure mantengono i tuoi dati nell'UE e pubblicano i loro controlli di sicurezza. HappyScribe ha sede a Barcellona, possiede la certificazione SOC 2 Type II e archivia i tuoi file in un data center dell'UE. Leexi conserva i dati in Francia, e Noota utilizza data center dell'UE in Francia, Belgio e Paesi Bassi. Jamie funziona senza bot ma non ha la certificazione SOC 2 Type II richiesta da molti clienti Enterprise. Qualunque tu scelga, verifica tu stesso la sua sicurezza dei dati, perché un indirizzo europeo riduce alcuni rischi per la sicurezza ma non sostituisce una verifica del fornitore.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.