Points clés ⏩
- Le consentement est de votre responsabilité en tant qu'hôte. Certains États américains l'exigent de tous les participants, et dans l'UE, le consentement est rarement une base légale valable pour les réunions internes.
- Le chiffrement n'est qu'un début. L'essentiel du risque réside dans le consentement et la conservation des données. De plus, une certification SOC 2 Type II ne couvre pas la confidentialité de vos données par défaut.
- Interdire les assistants de réunion se retourne contre vous. Environ 66 % des employés de bureau utilisent déjà des outils IA non autorisés par leur entreprise. Mieux vaut donc approuver un outil et fixer des règles claires.
- Les outils sans bot ou intégrés ne sont pas plus sûrs par défaut. Un enregistrement invisible fait peser la charge du consentement sur vous, et les outils intégrés nécessitent la même évaluation que n'importe quel autre logiciel.
Si vous utilisez un assistant IA de réunion, c'est probablement pour son côté pratique. Vous pouvez rester concentré sur la conversation au lieu de griffonner, puis obtenir un compte rendu de réunion avec les prochaines étapes.
Voici donc une question un peu moins amusante : Où vont ces enregistrements une fois l'appel terminé ?
La plupart des gens ne vérifient jamais, et c'est compréhensible. Cependant, plusieurs fournisseurs font l'objet de poursuites concernant la vie privée, et les outils IA non approuvés sont impliqués dans un nombre croissant de fuites de données. Il est donc temps d'examiner de plus près l'outil qui consigne vos réunions.
Ce guide vous aide à déterminer si votre notetaker est sûr, et vous montre comment le configurer pour verrouiller vos données.
Pourquoi la sécurité de la prise de notes IA est devenue urgente en 2026
La plupart des outils de prise de notes IA se déploient via les agendas. Il suffit qu'une personne connecte son Google Agenda pour que l'outil rejoigne vos réunions automatiquement. Les collègues qui souhaitent consulter la prise de notes doivent souvent s'inscrire à leur tour, et le cycle se répète.
C'est ainsi qu'un client de Nudge Security s'est retrouvé avec 800 nouveaux comptes pour un seul assistant IA de réunion en seulement 90 jours.
Et ce n'est pas un cas isolé. Dans l'enquête de PagerDuty sur le Shadow AI, 66 % des employés de bureau ont déclaré avoir utilisé au travail des outils IA que la politique de leur entreprise n'autorisait pas. Le plus frappant est que 40 % d'entre eux avaient partagé des notes ou des comptes rendus avec des outils IA publics comme ChatGPT et Gemini.
Ce que cela signifie pour vous : Même si votre entreprise a choisi un outil de prise de notes IA sécurisé, des copies du contenu de vos réunions se trouvent peut-être déjà ailleurs.
Certains outils conservent vos données même si vous ne vous êtes jamais inscrit. Lorsque j'ai testé Fireflies pour notre avis sur Fireflies AI, un nouveau compte s'est retrouvé pré-rempli avec des réunions remontant à 2024, toutes issues d'appels où quelqu'un d'autre avait activé le bot.
Les tribunaux ont également commencé à s'y intéresser. Au-delà de Fireflies, Otter AI et Granola font également face à des poursuites liées à la vie privée concernant la façon dont leurs outils enregistrent les réunions.
La plupart de ces affaires se résument à une seule question : Toutes les personnes présentes ont-elles accepté d'être enregistrées ?
Est-il légal d'utiliser un outil de prise de notes IA en réunion ?
L'utilisation d'un outil de prise de notes IA est légale, mais le risque vient de l'enregistrement de personnes n'ayant pas donné leur accord.
La loi fédérale américaine et la plupart des États n'exigent le consentement que d'une seule personne. Ce n'est pas le cas de la Californie. Son code pénal exige le consentement de toutes les parties pour enregistrer une conversation confidentielle, et environ une douzaine d'États américains appliquent cette même règle.
Votre assistant IA de réunion ne peut pas vérifier d'où appelle chaque participant. Ainsi, lorsque les participants se trouvent dans plusieurs États, appliquez la règle de consentement la plus stricte.
Si vous organisez l'appel, obtenir le consentement explicite des participants est de votre ressort. C'est également l'habitude la plus sûre en dehors des États-Unis, bien que l'Europe ajoute ses propres règles pour les réunions internes.
Secteurs réglementés
- Santé : Aux États-Unis, si vos réunions impliquent des informations sur des patients, votre outil de prise de notes est considéré comme un « business associate » au sens de la loi HIPAA. Vous avez besoin d'un accord BAA signé avant le premier appel. Les Européens sont quant à eux couverts par le RGPD.
- Services financiers : La Safeguards Rule de la FTC vous oblige à superviser tout prestataire de services manipulant des informations clients, ce qui inclut votre outil de prise de notes IA.
Il s'agit de conseils d'ordre général, et non d'un avis juridique.
Le consentement couvre le moment où l'enregistrement commence. Ce qui se passe ensuite relève de la sécurité de vos données, ce qui nous amène à la question suivante.
Que signifie « sécurisé » pour un outil de prise de notes IA ?
La plupart des audits de sécurité posent une question : les données sont-elles chiffrées ? C'est un bon début. Le rapport 2026 d'IBM sur les fuites de données a révélé que seulement 37 % des entreprises touchées chiffrent leurs données sensibles au repos et en transit.
Mais le chiffrement ne protège qu'une partie de la vie de votre réunion. Un assistant IA de réunion traite chaque appel en quatre étapes, et chacune peut présenter des failles. Voici comment vérifier le vôtre :
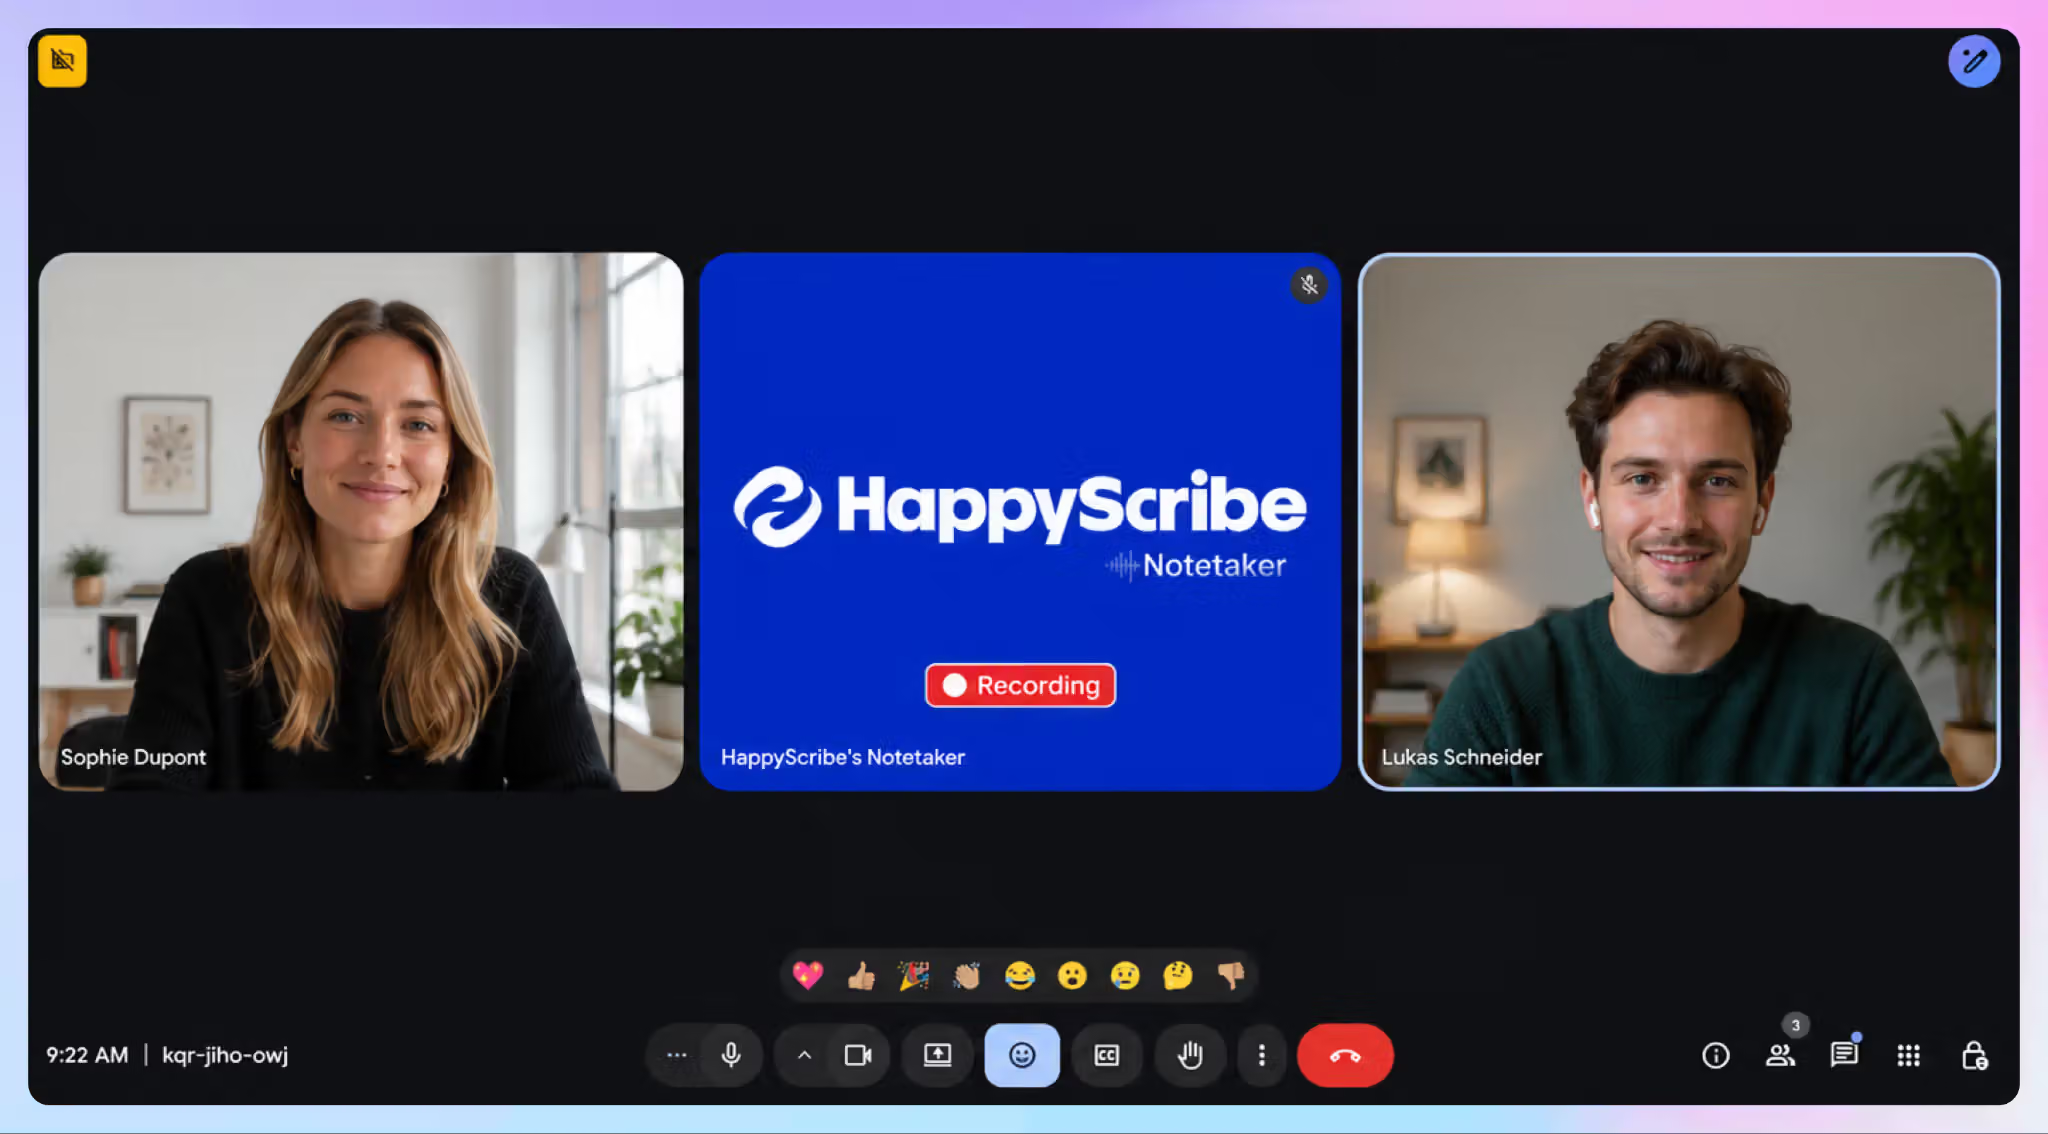
1. Enregistrement : qui sait qu'il est enregistré ?
Le risque : Le bot rejoint la réunion en tant que participant sans alerter les autres, ou un outil sans bot enregistre sans aucun signal pour vos invités.
Comment vérifier :
- Rejoignez un appel test depuis un second compte en tant qu'invité. Vérifiez si vous recevez une notification claire avant le début de l'enregistrement.
- Cherchez un moyen de mettre en pause, de reprendre et d'arrêter l'enregistrement pendant les moments confidentiels.
2. Stockage : où se trouvent les données de vos réunions ?
Le risque : Vos données sont traitées sur des serveurs tiers dont vous ignoriez l'existence.
Comment vérifier :
- Trouvez la liste des sous-traitants du fournisseur. Si vous ne pouvez pas la trouver sans envoyer un e-mail au service commercial, cela en dit long.
- Confirmez où vos données sont stockées et assurez-vous qu'elles sont chiffrées au repos et en transit.
3. Accès : qui peut ouvrir la transcription ?
Le risque : Les liens partagés et les comptes rendus envoyés automatiquement par e-mail diffusent le contenu de la réunion bien au-delà des personnes présentes.
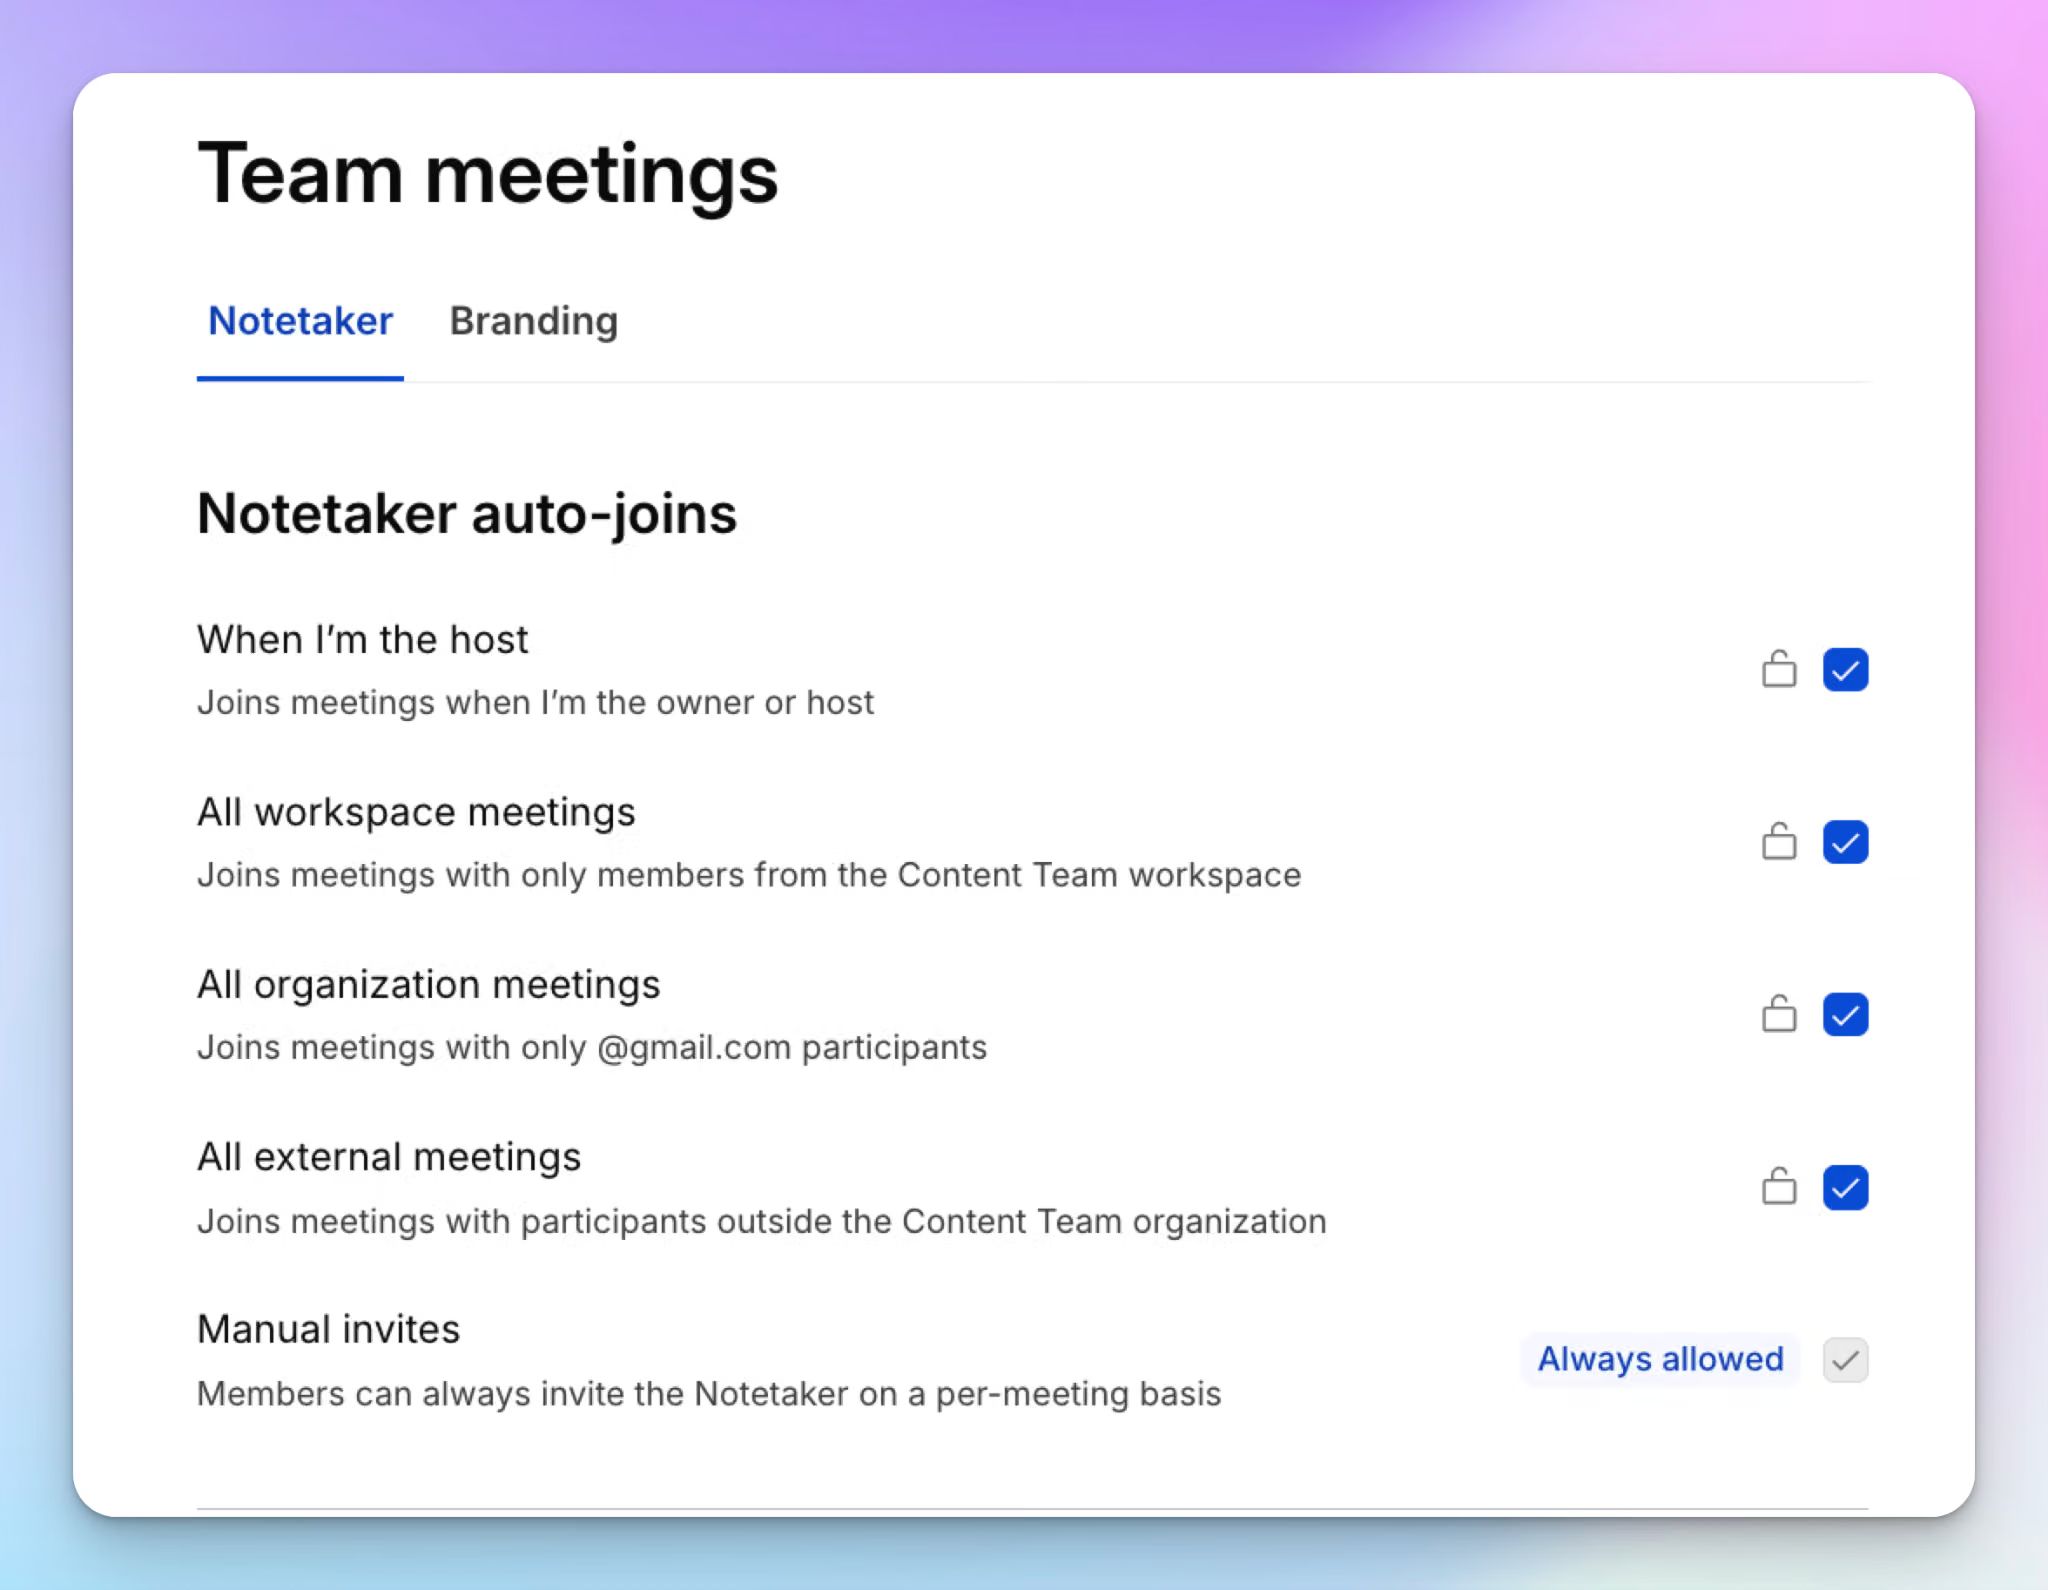
Comment vérifier :
- Ouvrez les paramètres de partage, généralement situés dans les paramètres du compte ou de l'espace de travail. Configurez comment et quelles transcriptions doivent être partagées. Ne vous contentez pas des options par défaut.
- Confirmez que votre forfait prend en charge le SSO et le MFA, afin qu'un mot de passe fuité ne suffise pas pour accéder au compte. C'est particulièrement important pour les comptes rendus de réunion d'entreprise consultés par des centaines de profils.
4. Cycle de vie : que se passe-t-il une fois l'appel terminé ?
Le risque : Vos transcriptions alimentent les modèles d'IA des fournisseurs et de leurs partenaires, ou restent indéfiniment sur des serveurs.
Comment vérifier :
- Consultez les paramètres de votre compte et la politique de confidentialité pour savoir comment le fournisseur gère l'entraînement de l'IA. Privilégiez une option d'activation (opt-in) plutôt que de désactivation (opt-out).
- Recherchez un paramètre de conservation qui supprime automatiquement les enregistrements après une période donnée. Si quelque chose n'est pas clair, vous pouvez toujours contacter l'entreprise.
Pourquoi une certification SOC 2 ne suffit pas :SOC 2 Type II signifie qu'un auditeur a testé les contrôles du fournisseur sur la durée, alors demandez le rapport. Mais la sécurité est la seule partie obligatoire d'un audit SOC 2. Les critères de confidentialité, qui couvrent le consentement et la conservation, sont facultatifs. Vérifiez bien la portée du rapport.
Pour vous donner une idée de ce qu'est une bonne pratique, HappyScribe est un outil de prise de notes IA qui publie sa liste de sous-traitants et sa documentation de sécurité dans son Trust Center. Votre contenu n'est jamais utilisé pour entraîner des modèles d'IA, sauf si vous l'acceptez explicitement. Avec le forfait Enterprise, vous pouvez définir des durées de conservation distinctes pour les enregistrements, les transcriptions et les comptes rendus de réunion.
Si votre outil actuel échoue à la plupart de ces vérifications, votre premier réflexe sera peut-être de l'interdire. Ce n'est généralement pas la meilleure approche.
Pourquoi interdire les outils de prise de notes IA se retourne contre vous
Si un assistant IA de réunion échoue à votre audit de sécurité, l'interdiction semble être une décision prudente. En pratique, cela déplace simplement la prise de notes vers un espace hors de votre contrôle.
L'enquête de PagerDuty mentionnée plus tôt explique pourquoi. Environ 39 % des employés de bureau préfèrent utiliser l'IA en cachette plutôt que de risquer un refus. Dans les entreprises générant plus d'un milliard de dollars de chiffre d'affaires, ce chiffre grimpe à 47 %. Et 44 % ont déjà utilisé l'IA pour contourner les limites des outils approuvés par leur entreprise.
L'interdiction n'empêche donc pas l'enregistrement des réunions. La moitié des professionnels ont utilisé des appareils personnels pour des tâches liées à l'IA au travail. Après une interdiction, vos réunions sont enregistrées sur des téléphones et des comptes personnels, et personne ne sait où finissent ces transcriptions. C'est ainsi que les interdictions créent des angles morts dans la gouvernance de vos données.
Vous vous souvenez des 800 comptes évoqués précédemment ? Une simple interdiction n'aurait empêché aucun d'entre eux d'exister.
Ce qui fonctionne mieux :
- Évaluez et approuvez un outil que votre équipe souhaite réellement utiliser. Les gens cherchent des alternatives lorsqu'un outil les ralentit.
- Rédigez une politique d'utilisation acceptable de l'IA. Précisez quels outils sont autorisés, pour quelles réunions, et quand les participants doivent en être informés.
- Centralisez les accès. Vous devez pouvoir révoquer l'accès d'une personne en quelques secondes.
Le forfait Enterprise de HappyScribe est conçu pour les grandes équipes, où le Shadow AI et les accès dispersés sont les plus difficiles à surveiller. Votre équipe travaille dans un seul espace avec SSO et autorisations basées sur les rôles, au lieu de centaines de comptes personnels invisibles pour le service informatique.
Si vous êtes une équipe plus restreinte, ces outils de prise de notes IA pour petites entreprises sont un meilleur point de départ.
Les outils de prise de notes sans bot ou intégrés sont-ils plus sûrs ?
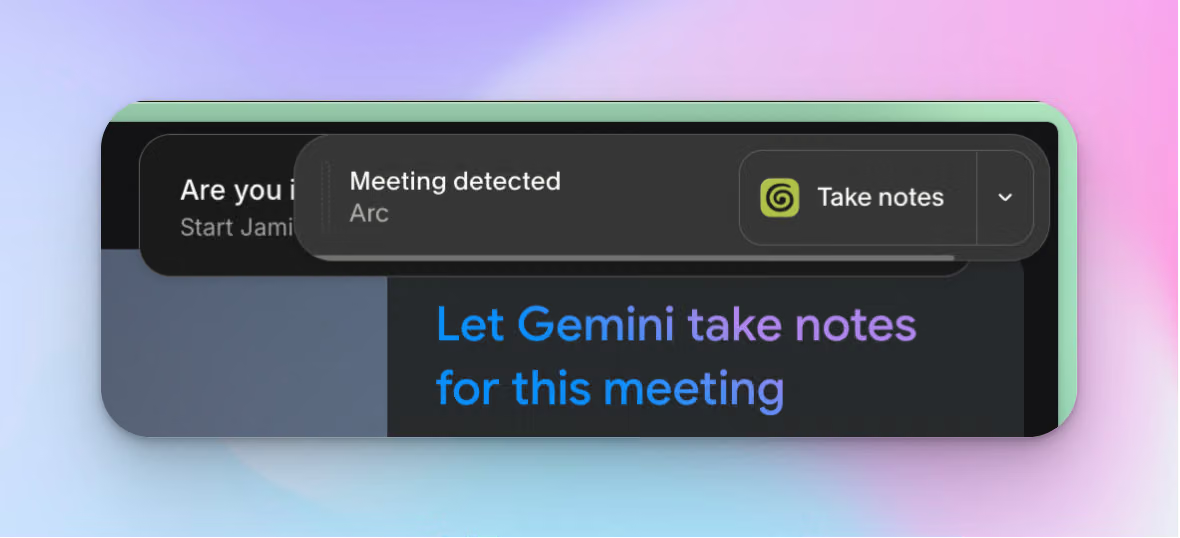
Vous avez donc exclu l'interdiction, et devez maintenant choisir ce que votre équipe peut utiliser. Vous connaissez déjà le bot classique pour vos appels, mais deux autres options s'offrent à vous : l'enregistrement sans bot qui capte l'audio de votre appareil, et l'outil de prise de notes IA déjà intégré à Google Meet ou Zoom.
Aucune n'est plus sûre par défaut. Chacune déplace le risque là où vous ne penseriez pas forcément à regarder. Voici ce qu'il faut vérifier avant d'approuver l'une ou l'autre :
Outils de prise de notes sans bot
Un outil sans bot enregistre depuis votre propre appareil, aucun bot n'apparaît donc dans la liste des participants. Cette invisibilité est son argument de vente, mais c'est aussi un problème juridique.
Le recours collectif contre Granola repose précisément sur cet argument. Il allègue que l'application a été conçue pour enregistrer les appels sans exiger de divulgation à tous les participants, et qu'elle utilise ces conversations pour entraîner ses modèles d'IA par défaut.
Un bot visible peut sembler gênant, mais être conforme et transparent dès le départ vous évite des ennuis par la suite. Sans bot de réunion, l'obtention du consentement repose entièrement sur vous.
Outils de prise de notes intégrés
Les outils intégrés à Google Meet, Teams ou Zoom semblent plus sûrs car ils proviennent d'une plateforme en laquelle vous avez déjà confiance.
Cependant, une plateforme de confiance n'équivaut pas à un outil que vous avez évalué. Les solutions intégrées ont souvent moins de fonctionnalités et s'avèrent plus restrictives lorsque vous passez d'une plateforme de réunion à une autre.
Depuis fin septembre 2026, Google Meet a activé la prise de notes automatique par défaut pour les réunions de trois personnes ou plus avec les forfaits Business Standard et Business Plus. À moins que quelqu'un ne modifie ce paramètre, vos appels clients et entretiens peuvent faire l'objet d'une prise de notes par IA automatiquement.
Les politiques liées à l'IA dans Microsoft Teams sont souvent trop complexes, poussant les utilisateurs à chercher des alternatives à l'IA Copilot. Le nouveau My Notes de Zoom fonctionne sur toutes les plateformes, mais ses paramètres changent si souvent que des utilisateurs ont perdu d'anciennes transcriptions.
Ce que cela signifie pour vous : Choisissez le mode d'enregistrement en fonction de la réunion, et non de l'outil. HappyScribe prend en charge l'enregistrement avec et sans bot, vous permettant de conserver un bot visible lors des appels externes.
Dans tous les cas, les règles deviennent plus strictes dès qu'un participant rejoint l'appel depuis l'Europe.
Ce qui change lorsque vos réunions impliquent l'Europe
Si votre entreprise a des employés, des utilisateurs ou des bureaux dans l'UE, tout ce qui précède s'applique toujours. L'Europe ajoute quelques critères que les acheteurs américains ignorent souvent, mais que vous devez régler avant tout déploiement.
Si vous êtes une entreprise européenne
- Ne vous fiez pas au consentement pour les réunions internes. Le RGPD nécessite une base légale pour chaque enregistrement, et le consentement semble être la solution de facilité. Pourtant, selon les recommandations du CEPD, les employés ne peuvent donner un consentement libre que dans des circonstances exceptionnelles, en raison du déséquilibre de pouvoir avec leur employeur. Demandez à votre DPD quelle base légale correspond à vos appels internes avant d'ajouter une case à cocher pour le consentement.
- Sachez sur quelle règle de transfert s'appuie votre fournisseur. La plupart des fournisseurs américains s'appuient sur le cadre de protection des données UE-États-Unis. Il est valide aujourd'hui, mais un recours contre celui-ci est en cours devant la plus haute juridiction de l'UE. Demandez si votre fournisseur dispose également de Clauses Contractuelles Types en guise de solution de repli. Profitez-en pour examiner le CLOUD Act américain afin de vérifier si ses principes menacent vos politiques de souveraineté des données européennes.
Si vous êtes une entreprise américaine opérant dans l'UE
- Impliquez votre comité d'entreprise (CSE) très tôt. En Allemagne, les comités d'entreprise ont un droit de codécision sur les outils techniques susceptibles de surveiller le comportement ou les performances des employés. Un outil de prise de notes IA déployé à l'échelle de l'entreprise est très probablement concerné.
- Vérifiez l'analyse des émotions. Depuis février 2025, la règlement européen sur l'IA (AI Act) interdit les systèmes d'IA qui déduisent les émotions des employés au travail, et la voix compte comme une donnée biométrique. Si votre outil de prise de notes IA évalue le sentiment ou l'engagement, demandez au fournisseur par écrit si cette fonction est désactivée pour votre personnel européen.
Ce que cela signifie pour vous : L'endroit où se trouvent les données de vos réunions détermine désormais vos réponses vis-à-vis du RGPD. Basé à Barcelone, en Espagne, HappyScribe stocke vos fichiers dans un centre de données situé dans l'UE, certifié Tier IV, PCI DSS et ISO 27001, y compris lorsque vous enregistrez sans bot.
Voici comment transformer tout cela en un audit que vous pouvez réaliser dès cette semaine.
Votre checklist de sécurité en 5 étapes pour votre outil de prise de notes IA
Vous n'avez pas besoin d'un nouveau programme de sécurité pour cela. Il vous suffit de suivre ces cinq étapes dans l'ordre :
| Étape | À faire | Vous avez terminé quand |
|---|---|---|
| 1. Identifiez ce qui enregistre déjà | Vérifiez quelles applications tierces sont connectées à vos comptes Google Workspace ou Microsoft 365, et passez en revue les paramètres de prise de notes par défaut de Teams, Zoom et Google Meet. |
Vous disposez d'une liste de chaque outil de prise de notes IA ayant accès à votre agenda |
| 2. Approuvez un outil et fixez les règles | Effectuez les quatre vérifications précédentes, et obtenez d'abord un accord BAA signé si vous êtes dans le secteur de la santé aux États-Unis. Rédigez une brève politique d'utilisation acceptable de l'IA qui nomme l'outil et les réunions auxquelles il ne peut pas participer. Dans l'UE, impliquez votre DPD et votre CSE à ce stade. |
Un outil est approuvé, et la politique est visible par les personnes qui planifient les réunions |
| 3. Configurez avant le déploiement | Selon votre forfait, vous pouvez activer le SSO et le MFA, configurer la confidentialité et le partage des transcriptions, et paramétrer la suppression automatique des enregistrements bruts après un court délai. | La révocation de l'accès est rapide, et rien n'est stocké sans date d'expiration |
| 4. Uniformisez le consentement | Ajoutez une notification d'enregistrement aux invitations de votre agenda et un bref rappel au début de chaque appel. Montrez aux participants comment mettre en pause et arrêter l'enregistrement pendant les moments confidentiels. |
Chaque réunion enregistrée fait l'objet d'une notification à la fois dans l'invitation et lors de l'appel |
| 5. Effectuez un examen trimestriel | Revérifiez les applications connectées et la liste des sous-traitants du fournisseur, et confirmez que la politique de conservation supprime toujours les données comme prévu. |
Un responsable désigné a prévu cette évaluation dans son agenda |
Si vous utilisez HappyScribe :
- Pour les utilisateurs du forfait Enterprise, l'étape 3 est centralisée : SSO, autorisations basées sur les rôles, et durées de conservation distinctes pour les enregistrements, les transcriptions et les comptes rendus.
- Lors de vos réunions Zoom, Google Meet et Microsoft Teams, n'importe qui peut taper « !help » dans le chat pour mettre en pause ou retirer le bot, ce qui couvre l'étape 4.
Conservez votre outil de prise de notes IA, éliminez les incertitudes
Au début, je vous demandais où allaient vos enregistrements une fois l'appel terminé. Si vous avez suivi la checklist, vous pouvez maintenant y répondre. Vous savez qui peut ouvrir chaque transcription et quand elle est supprimée.
Continuez donc à utiliser votre outil de prise de notes IA. Assurez-vous simplement que c'est un choix mûrement réfléchi.
Si vous cherchez un point de départ, l'outil de prise de notes IA de HappyScribe stocke vos fichiers en Europe et n'entraîne jamais ses modèles sur votre contenu à moins que vous ne l'acceptiez.
FAQ sur la sécurité des outils de prise de notes IA
Les outils de prise de notes IA sont-ils sécurisés ?
Certains le sont, mais beaucoup d'outils de prise de notes IA ne sont pas sécurisés par défaut. Avant d'en adopter un, examinez la posture de sécurité du fournisseur. Recherchez la certification SOC 2 Type II, la conformité au RGPD, le chiffrement au repos et en transit, ainsi que des contrôles d'accès et de confidentialité stricts.
Une évaluation rapide des risques doit également couvrir le stockage des données, des paramètres clairs de conservation des données, et vérifier si des modèles d'IA tiers traitent les données de vos appels ou les utilisent pour l'entraînement. HappyScribe est certifié SOC 2 Type II et stocke vos fichiers dans un centre de données situé dans l'UE. Il n'utilise jamais votre contenu pour entraîner des modèles, sauf si vous l'acceptez explicitement.
Est-il légal d'utiliser un outil de prise de notes IA ?
Oui — utiliser un outil de prise de notes IA est légal. Le risque juridique provient de l'enregistrement des participants à la réunion sans le consentement exigé par votre localisation ou la leur. Aux États-Unis, environ une douzaine d'États exigent le consentement de toutes les parties. Annoncez donc l'enregistrement au début de chaque appel.
Dans l'UE, le RGPD nécessite une base légale pour le traitement des données, et le consentement est rarement valable pour les réunions internes entre un employeur et ses employés. Les secteurs réglementés ont des obligations de conformité supplémentaires. Par exemple, les entreprises de services financiers doivent superviser tout fournisseur manipulant des données clients, y compris l'assistant IA de réunion lors d'un appel client.
Les outils de prise de notes IA enregistrent-ils les réunions ?
Oui — la plupart des outils de prise de notes IA enregistrent les réunions, soit via un bot qui rejoint vos appels vidéo, soit en captant l'audio de votre appareil. Ils transforment ces enregistrements de réunion en transcriptions générées par l'IA et en comptes rendus de réunion.
Beaucoup se connectent via une intégration à l'agenda et rejoignent automatiquement vos réunions Zoom et Teams. Étant donné que des discussions commerciales sensibles et des informations confidentielles se retrouvent dans les transcriptions de l'IA, examinez le traitement des données de tout outil se connectant à votre stockage cloud ou à vos applications de collaboration.
Quels sont les outils de prise de notes IA les plus sûrs en Europe ?
Les options les plus sûres conservent vos données dans l'UE et publient leurs contrôles de sécurité. HappyScribe est basé à Barcelone, possède la certification SOC 2 Type II et stocke vos fichiers dans un centre de données de l'UE. Leexi conserve les données en France, et Noota utilise des centres de données européens en France, en Belgique et aux Pays-Bas. Jamie fonctionne sans bot mais n'a pas la certification SOC 2 Type II exigée par de nombreuses entreprises clientes. Quel que soit votre choix, vérifiez vous-même la sécurité de ses données : une adresse européenne réduit certains risques de sécurité mais ne remplace pas une évaluation approfondie du fournisseur.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.