Puntos clave ⏩
- El consentimiento es tu responsabilidad como anfitrión. Algunos estados de EE. UU. lo exigen a todos los participantes de la llamada, y en la UE rara vez sirve como base legal para las reuniones internas.
- El cifrado es solo el principio. La mayor parte del riesgo reside en el consentimiento y la retención, y una certificación SOC 2 Type II no cubre la privacidad por defecto.
- Prohibir los tomadores de notas es contraproducente. Un 66 % de los profesionales de oficina ya usa herramientas de IA que su empresa no permite, así que es mejor aprobar una y fijar normas claras.
- Las herramientas sin bots o integradas no son más seguras por defecto. La grabación invisible pone la carga del consentimiento sobre ti, y las integradas necesitan la misma revisión que cualquier otra herramienta.
Si utilizas un tomador de notas con IA, probablemente te encante lo práctico que es. Tú céntrate en la conversación en lugar de tomar apuntes a mano, y al final recibes un resumen con elementos de acción.
Así que aquí va una pregunta menos divertida: ¿Dónde acaban esas grabaciones una vez que termina la llamada?
La mayoría nunca lo comprueba, y es comprensible. Pero varios proveedores se enfrentan ahora a demandas por privacidad, y las herramientas de IA no aprobadas aparecen en cada vez más filtraciones de datos. Por eso, es un buen momento para analizar a fondo la herramienta que graba tus reuniones.
Esta guía te ayudará a descubrir si tu herramienta es segura y qué puedes configurar por tu cuenta para protegerla.
Por qué la seguridad de los asistentes de reuniones con IA se ha vuelto urgente en 2026
La mayoría de estas herramientas se expanden a través de los calendarios. Alguien conecta su Google Calendar una vez, y la herramienta empieza a unirse a las reuniones automáticamente. Los compañeros que quieren ver el acta de la reunión a menudo también tienen que registrarse, y el ciclo se repite.
Así es como un cliente de Nudge Security acabó con 800 cuentas nuevas en una sola herramienta en apenas 90 días.
Y no es problema de una sola empresa. En la encuesta Shadow AI de PagerDuty, el 66 % de los profesionales de oficina afirmó haber usado herramientas de IA en el trabajo que creían que la política de la empresa no permitía. El detalle más llamativo es que el 40 % había compartido actas de reunión o resúmenes con herramientas de IA públicas como ChatGPT y Gemini.
Qué significa esto para ti: Incluso si tu empresa eligió una herramienta segura, es posible que ya haya copias del contenido de tus reuniones en otro lugar.
Algunas plataformas guardan un registro tuyo aunque nunca te hayas registrado. Cuando probé Fireflies para nuestra reseña de Fireflies, mi nueva cuenta venía cargada con reuniones que se remontaban a 2024, todas de llamadas en las que otra persona tenía el bot activado.
Los tribunales también han empezado a prestar atención. Además de Fireflies, Otter AI y Granola también se enfrentan a demandas de privacidad por la forma en que sus herramientas graban las reuniones.
La mayoría de estos casos se reducen a una pregunta: ¿Todos los participantes de la llamada dieron su consentimiento para ser grabados?
¿Es legal usar un asistente de reuniones con IA?
Usar una de estas herramientas es legal, pero el riesgo surge al grabar a personas que no han dado su consentimiento.
La ley federal de EE. UU. y la mayoría de los estados solo exigen el consentimiento de una persona en la llamada. California no es uno de ellos. Su código penal exige el consentimiento de todas las partes antes de que nadie grabe una conversación confidencial, y cerca de una docena de estados de EE. UU. siguen esta misma norma.
La herramienta no puede comprobar desde dónde se conecta cada participante. Por eso, cuando en una llamada participan personas de distintos estados, aplica la norma de consentimiento más estricta.
Si tú eres el anfitrión de la llamada, obtener el consentimiento explícito de los asistentes es responsabilidad tuya. También es el hábito más seguro fuera de EE. UU., aunque Europa añade sus propias reglas para las reuniones internas.
Sectores regulados
- Sanidad: En EE. UU., si tus reuniones incluyen información de pacientes, tu herramienta se considera un socio comercial según la HIPAA. Necesitas un BAA firmado antes de la primera llamada. Los europeos están protegidos por el RGPD.
- Servicios financieros: La Norma de Salvaguardias de la FTC te exige supervisar a cualquier proveedor de servicios que maneje información de los clientes, y eso incluye al asistente que graba tus reuniones.
Esta es una guía general, no asesoramiento legal.
El consentimiento cubre el momento en que empieza la grabación. Lo que ocurre después es una cuestión de seguridad, lo que nos lleva a la siguiente pregunta.
Qué significa «seguro» cuando hablamos de un asistente de reuniones con IA
La mayoría de las revisiones de seguridad plantean una sola pregunta: ¿están cifrados los datos? Es un buen punto de partida. El informe de brechas de IBM de 2026 reveló que solo el 37 % de las organizaciones atacadas cifra los datos confidenciales tanto en reposo como en tránsito.
Pero el cifrado solo protege una parte de la vida de tu reunión. La herramienta gestiona cada llamada en cuatro fases, y cada una de ellas puede fallar de forma independiente. Así es como puedes revisar la tuya:
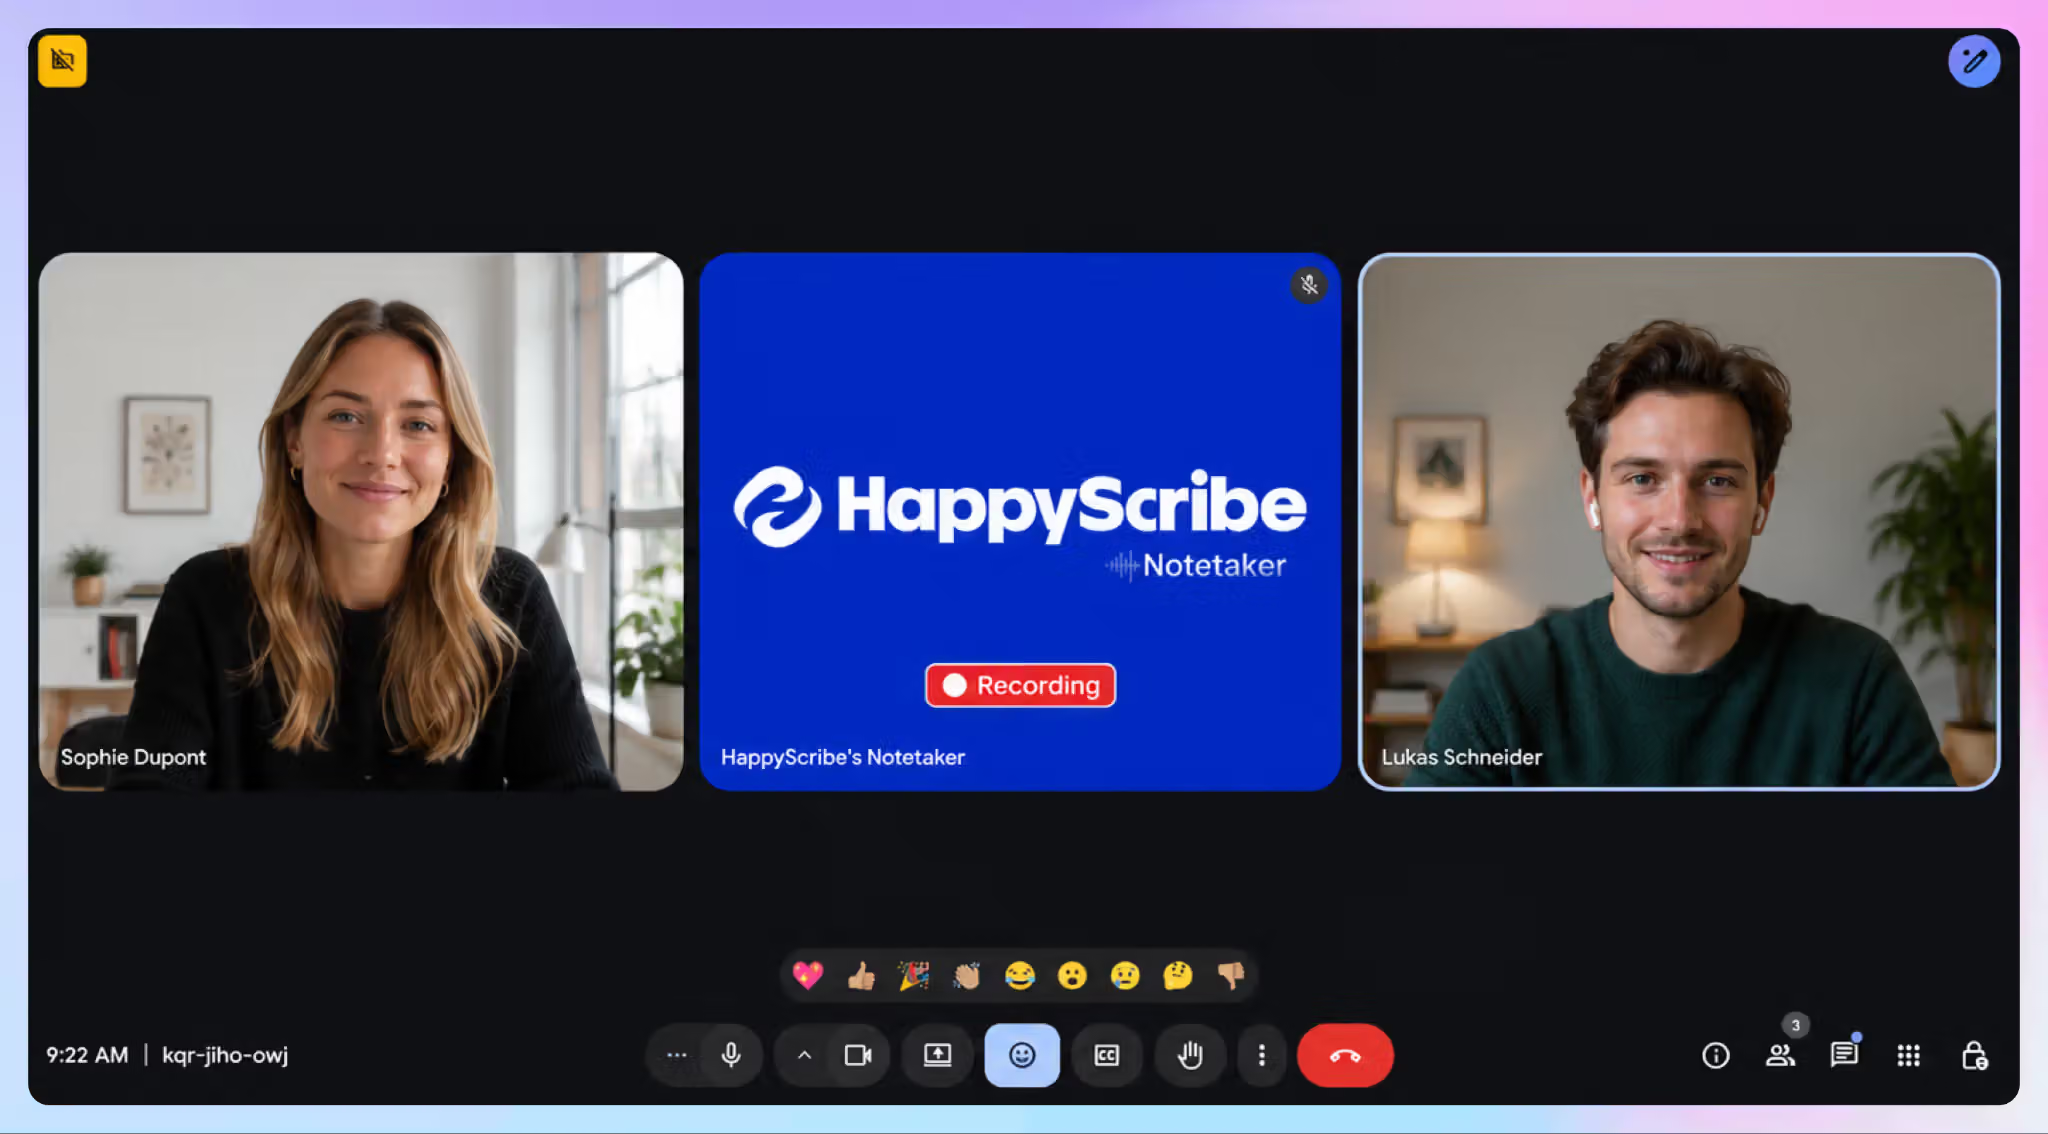
1. Captura: quién sabe que lo están grabando
El riesgo: El bot se une a la reunión como participante sin avisar al resto, o una herramienta sin bots graba sin dar ninguna señal a tus invitados.
Cómo comprobarlo:
- Únete a una llamada de prueba desde una segunda cuenta como invitado. Comprueba si recibes un aviso claro antes de que empiece la grabación.
- Busca la forma de pausar, reanudar y detener la grabación durante los momentos confidenciales.
2. Almacenamiento: dónde residen los datos de tus reuniones
El riesgo: Tus datos se procesan en servidores de terceros que desconocías.
Cómo comprobarlo:
- Busca la lista de subencargados del tratamiento del proveedor. Si no puedes encontrarla sin tener que escribir a ventas, eso ya te dice mucho.
- Confirma dónde se almacenan tus datos y que están cifrados tanto en reposo como en tránsito.
3. Acceso: quién puede abrir la transcripción
El riesgo: Los enlaces compartidos y los resúmenes enviados por correo electrónico difunden el contenido de la reunión mucho más allá de las personas que participaron en la llamada.
Cómo comprobarlo:
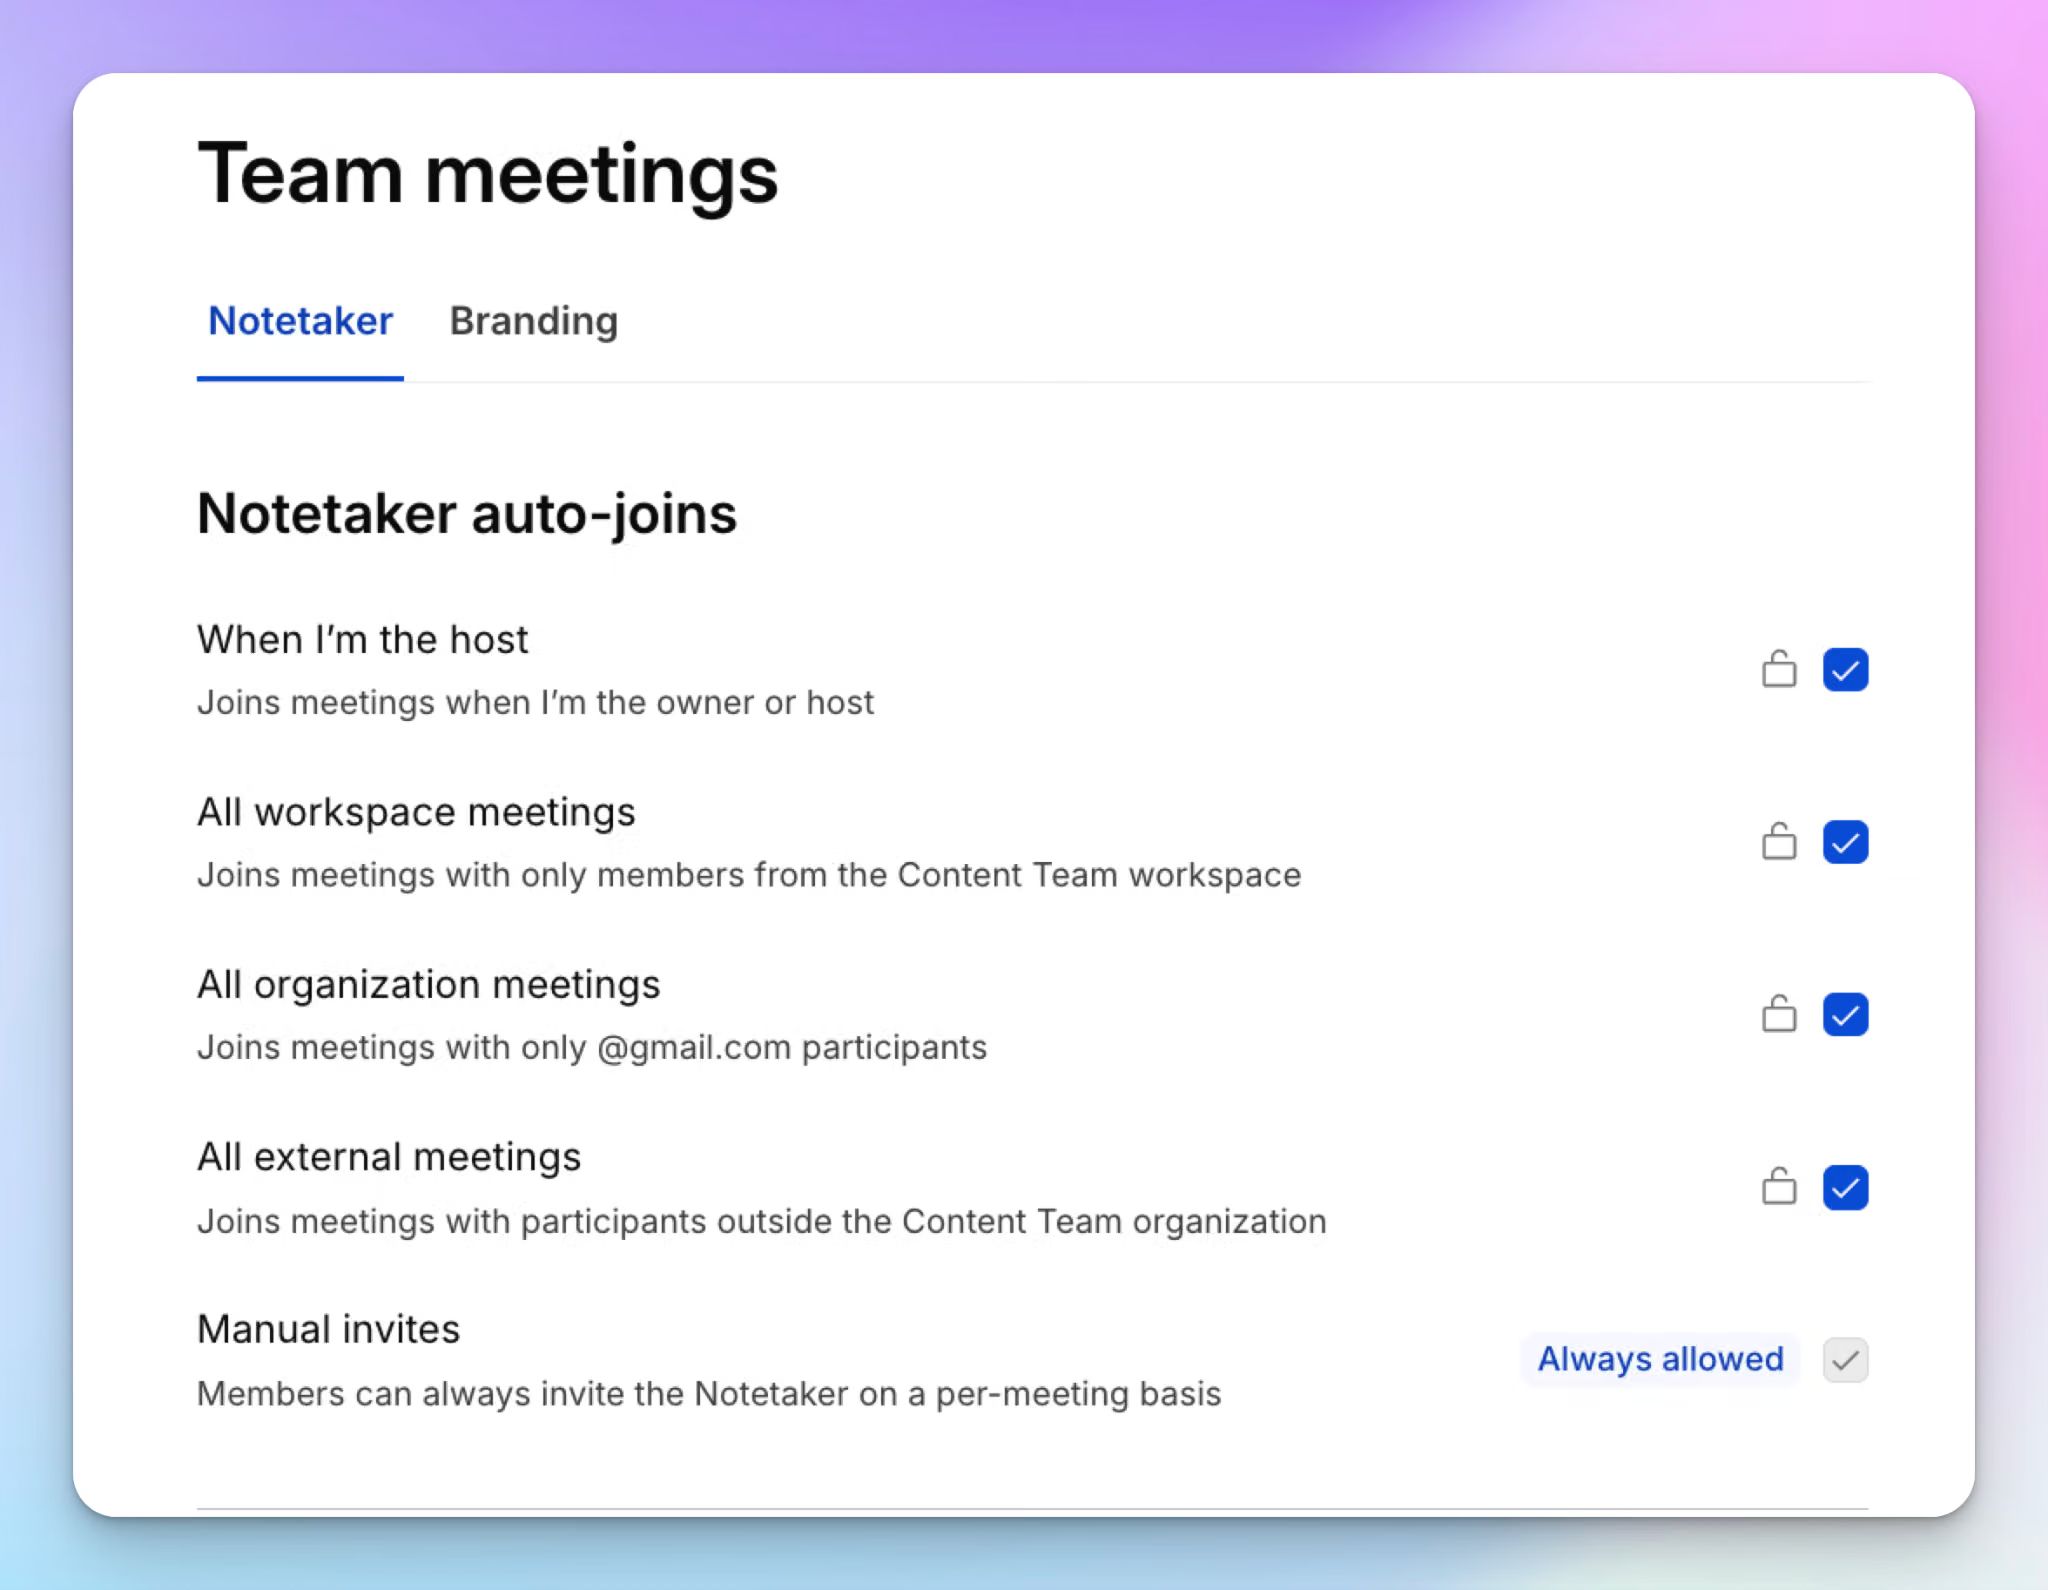
- Abre los ajustes para compartir, normalmente en la configuración de la cuenta o del espacio de trabajo. Configura cómo y qué transcripciones deben compartirse. No lo dejes en las opciones por defecto.
- Confirma que tu plan es compatible con SSO y MFA, de modo que una contraseña filtrada no baste para entrar. Esto es especialmente importante para las actas de reunión corporativas a las que acceden cientos de perfiles.
4. Vida posterior: qué ocurre cuando termina la llamada
El riesgo: Tus transcripciones alimentan los modelos de IA de los proveedores y sus socios, o se quedan en sus servidores indefinidamente.
Cómo comprobarlo:
- Revisa la configuración de tu cuenta y la política de privacidad para ver cómo gestiona el proveedor el entrenamiento de la IA. Lo ideal es que requiera un consentimiento explícito (opt-in) y no que venga activado por defecto (opt-out).
- Busca un ajuste de retención que elimine las grabaciones automáticamente tras un periodo determinado. Si algo no está claro, siempre puedes ponerte en contacto con la empresa.
Por qué no basta con un sello SOC 2:SOC 2 Type II significa que un auditor ha evaluado los controles del proveedor a lo largo del tiempo, así que pide el informe. Pero la seguridad es la única parte obligatoria de una auditoría SOC 2. Los criterios de privacidad, que cubren el consentimiento y la retención, son opcionales. Revisa el alcance del informe.
Para que te hagas una idea de cómo es una herramienta que supera la prueba, HappyScribe es una plataforma de toma de notas con IA que publica su lista de subencargados y su documentación de seguridad en su Centro de Confianza. Tu contenido nunca se utiliza para entrenar modelos de IA a menos que des tu consentimiento expreso. En el plan Enterprise, puedes establecer ventanas de retención separadas para las grabaciones, las transcripciones y los resúmenes de reuniones.
Si tu herramienta actual no supera la mayoría de estas comprobaciones, tu primer instinto podría ser prohibirla. Normalmente, no es la mejor forma de avanzar.
Por qué prohibir los tomadores de notas con IA resulta contraproducente
Si un asistente de reuniones con IA no supera tu revisión de seguridad, prohibirlo parece una decisión segura. En la práctica, solo traslada la toma de notas a un lugar que no puedes controlar.
La misma encuesta de PagerDuty que mencioné antes explica el motivo. Un 39 % de los profesionales de oficina prefiere usar la IA a escondidas antes que arriesgarse a que se lo prohíban. En las empresas con más de 1.000 millones de dólares de ingresos, la cifra asciende al 47 %. Y el 44 % ya ha utilizado la IA para saltarse las limitaciones de las herramientas aprobadas por su empresa.
Así que la prohibición no evita que se graben las reuniones. La mitad de los profesionales de oficina ha usado dispositivos personales para tareas de trabajo con IA. Tras una prohibición, tus reuniones se graban con los teléfonos y cuentas personales, y nadie rastrea adónde van a parar esas transcripciones. Así es como las prohibiciones crean puntos ciegos en tu gobernanza de datos.
¿Recuerdas aquellas 800 cuentas de antes? Una simple prohibición no habría evitado ninguna de ellas.
Qué funciona mejor:
- Examina y aprueba una herramienta que tu equipo realmente quiera usar. La gente busca alternativas cuando una herramienta les frena.
- Redacta una política de uso aceptable de la IA. Deja claro qué herramientas están permitidas, para qué reuniones y cuándo hay que avisar a los participantes.
- Centraliza el acceso en un solo lugar. Deberías poder eliminar el acceso de alguien en un par de segundos.
El plan Enterprise de HappyScribe está pensado para los equipos más grandes, donde la «shadow AI» y los accesos dispersos son más difíciles de rastrear. Tu equipo trabaja en un único espacio de trabajo con SSO y permisos basados en roles, en lugar de cientos de cuentas personales que el departamento informático no puede ver.
Si tu equipo es más pequeño, estos asistentes de reuniones con IA para pequeñas empresas son un mejor punto de partida.
¿Son más seguras las herramientas sin bots o las integradas?
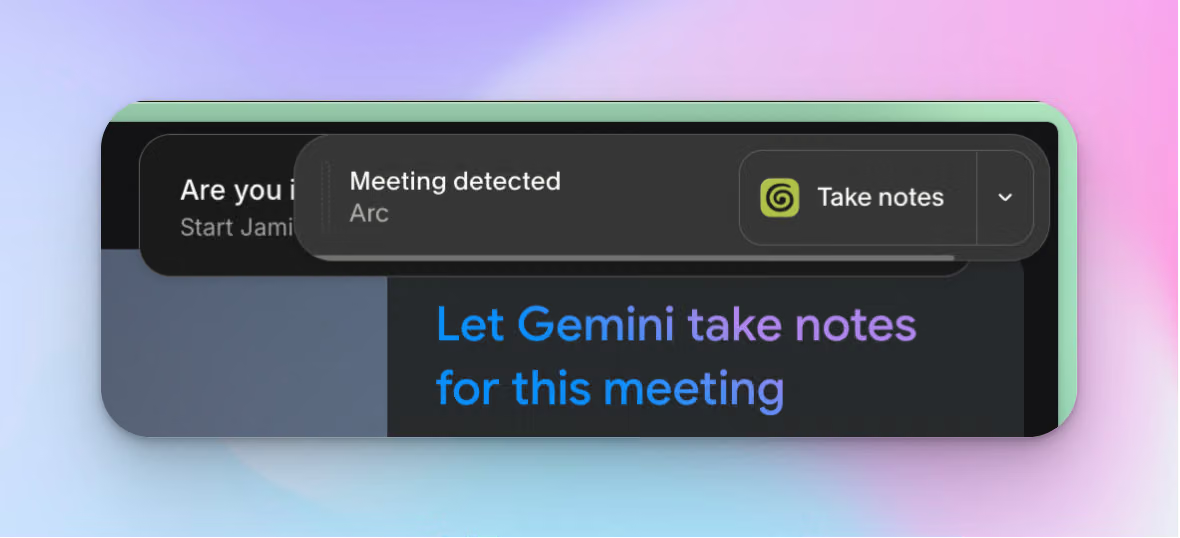
Así que has descartado la prohibición, y ahora te toca elegir qué puede utilizar tu equipo. Ya conoces el clásico bot que toma notas en las llamadas, pero también tienes dos opciones más: la grabación sin bots que captura el audio de tu dispositivo, y la herramienta ya integrada en Google Meet o Zoom.
Ninguna de las dos es más segura por defecto. Cada una traslada el riesgo a un lugar en el que quizá no se te ocurra mirar. Esto es lo que debes comprobar antes de dar luz verde a cualquiera de ellas:
Herramientas sin bots
Una herramienta sin bots graba desde tu propio dispositivo, por lo que no aparece ningún bot en la lista de participantes. Esa invisibilidad es su gran atractivo, pero también es un problema legal.
La demanda colectiva contra Granola plantea exactamente este argumento. Alega que la aplicación se diseñó para grabar llamadas sin tener que avisar a todos los participantes, y que, por defecto, utiliza esas conversaciones para entrenar sus modelos de IA.
Un bot visible puede resultar incómodo, pero cumplir la normativa y ser transparente desde el principio te ahorra problemas más adelante. Sin un bot en la llamada, conseguir el consentimiento recae por completo sobre ti.
Herramientas integradas
Las herramientas integradas en Google Meet, Teams o Zoom parecen más seguras porque provienen de una plataforma en la que ya confías.
Pero una plataforma en la que confías no es lo mismo que una herramienta que has revisado. Estas funcionalidades integradas suelen tener menos opciones y resultan más limitantes cuando alternas entre distintas plataformas de reuniones.
Desde finales de septiembre de 2026, Google Meet ha activado la toma de notas automática por defecto para reuniones con tres o más personas en los planes Business Standard y Business Plus. A menos que alguien cambie esa configuración, las llamadas con tus clientes y tus entrevistas pueden generar actas con IA de forma automática.
Las políticas de IA en Microsoft Teams suelen ser demasiado complejas, lo que obliga a los usuarios a buscar alternativas a Copilot. El nuevo My Notes de Zoom funciona en distintas plataformas, pero su configuración cambia con tanta frecuencia que hay usuarios que han perdido transcripciones pasadas.
Qué significa esto para ti: Elige el modo de grabación para cada reunión, no por herramienta. HappyScribe admite tanto la grabación con bot como sin bot, por lo que puedes mantener un bot visible en las llamadas externas.
En cualquier caso, las normas se vuelven más estrictas en el momento en que alguien se conecta desde Europa.
Qué cambia cuando tus reuniones incluyen a Europa
Si tu empresa tiene empleados, usuarios o una oficina en la UE, todo lo anterior sigue siendo válido. Europa añade un par de cuestiones que los compradores estadounidenses suelen pasar por alto, pero que deberías resolver antes de implementar nada.
Si eres una empresa de la UE
- No te apoyes en el consentimiento para las reuniones internas. El RGPD necesita una base legal para cada grabación, y el consentimiento parece la opción más fácil. Pero según las directrices del CEPD, los empleados solo pueden dar su consentimiento libre en circunstancias excepcionales debido al desequilibrio de poder con su empresa. Pregúntale a tu DPO (Delegado de Protección de Datos) qué base legal se ajusta a tus llamadas internas antes de añadir una casilla de consentimiento.
- Comprueba en qué norma de transferencia se basa tu proveedor. La mayoría de los proveedores estadounidenses se apoyan en el Marco de Privacidad de Datos UE-EE. UU. A día de hoy es válido, pero hay un recurso en su contra pendiente ante el máximo tribunal de la UE. Pregunta si tu proveedor también cuenta con Cláusulas Contractuales Tipo como respaldo. Ya que estás, échale un vistazo también a la CLOUD Act de EE. UU. para ver si amenaza tus políticas europeas de soberanía de datos.
Si eres una empresa de EE. UU. que opera en la UE
- Involucra al comité de empresa desde el principio. En Alemania, los comités de empresa tienen derecho de codecisión sobre las herramientas técnicas que puedan monitorizar el comportamiento o el rendimiento de los empleados. Es muy probable que una herramienta de toma de notas para toda la empresa entre en esta categoría.
- Revisa si hay puntuación de emociones. Desde febrero de 2025, la Ley de IA de la UE prohíbe los sistemas de IA que deducen las emociones de los empleados en el trabajo, y la voz cuenta como dato biométrico. Si tu herramienta puntúa el sentimiento o el nivel de participación, pídele al proveedor por escrito que confirme que esa función está desactivada para tu personal en la UE.
Qué significa esto para ti: El lugar donde residen los datos de tus reuniones ahora determina tus respuestas ante el RGPD. HappyScribe tiene su sede en Barcelona (España) y almacena tus archivos en un centro de datos de la UE que cumple con las normativas Tier IV, PCI DSS e ISO 27001, incluso cuando decides grabar sin un bot.
A continuación te explicamos cómo convertir todo esto en una auditoría que puedes poner en práctica esta misma semana.
Tu checklist de seguridad de 5 pasos para tu tomador de notas con IA
No necesitas un nuevo programa de seguridad para esto. Basta con que sigas estos cinco pasos en orden:
| Paso | Haz esto | Habrás terminado cuando |
|---|---|---|
| 1. Descubre qué se está grabando ya | Comprueba qué aplicaciones de terceros están conectadas a tus cuentas de Google Workspace o Microsoft 365, y revisa la configuración de toma de notas por defecto en Teams, Zoom y Google Meet. |
Tengas una lista con cada herramienta que tenga acceso al calendario |
| 2. Aprueba una herramienta y fija las normas | Realiza las cuatro comprobaciones anteriores y, si trabajas en la sanidad de EE. UU., consigue primero un BAA firmado. Redacta una breve política de uso aceptable de la IA que nombre la herramienta y las reuniones a las que no puede unirse. En la UE, involucra a tu DPO y al comité de empresa en esta fase. |
Haya una sola herramienta aprobada y la política esté visible para las personas que programen reuniones |
| 3. Configura antes del lanzamiento | En función de tu plan, puedes activar el SSO y el MFA, configurar la privacidad y el uso compartido de las transcripciones, y establecer que las grabaciones sin procesar se eliminen automáticamente al poco tiempo. | Eliminar un acceso sea rápido y no se almacene nada sin fecha de caducidad |
| 4. Estandariza el consentimiento | Añade un aviso de grabación a las invitaciones del calendario y un breve recordatorio al principio de cada llamada. Enseña a tu equipo a pausar y detener la grabación durante los momentos confidenciales. |
Todas las reuniones grabadas cuenten con un aviso tanto en la invitación como en la propia llamada |
| 5. Revisa cada trimestre | Vuelve a comprobar las aplicaciones conectadas y la lista de subencargados del proveedor, y confirma que la retención sigue eliminando los archivos en el plazo previsto. |
Un responsable asignado tenga la revisión programada en su calendario |
Si utilizas HappyScribe:
- Para los usuarios del plan Enterprise, el paso 3 se centraliza en un único lugar: SSO, permisos basados en roles y ventanas de retención separadas para grabaciones, transcripciones y resúmenes de reuniones.
- En las llamadas de Zoom, Google Meet y Teams, cualquier persona puede escribir «!help» en el chat para pausar o eliminar el bot, lo que cubre el paso 4.
Quédate con la herramienta y olvídate de las dudas
Al principio, te pregunté dónde acaban tus grabaciones una vez que termina la llamada. Si has completado la checklist, ahora ya puedes responder a esa pregunta. Sabes quién puede abrir cada transcripción y sabes cuándo se elimina.
Así que sigue utilizando tu herramienta. Solo asegúrate de que sea una que hayas elegido a propósito.
Si buscas un buen punto de partida, el asistente de reuniones con IA de HappyScribe almacena tus archivos en la UE y nunca entrena modelos con tu contenido a menos que des tu consentimiento.
Preguntas frecuentes sobre la seguridad de los asistentes de reuniones con IA
¿Son seguros los tomadores de notas con IA?
Algunos sí, pero muchos tomadores de notas con IA no son seguros por defecto. Antes de adoptar uno, revisa la postura de seguridad del proveedor. Busca la certificación SOC 2 Type II, el cumplimiento del RGPD, el cifrado en reposo y en tránsito, y unos controles de acceso y privacidad sólidos.
Una evaluación de riesgos rápida también debería cubrir el almacenamiento de datos, unos ajustes claros de retención de datos y si los modelos de IA de terceros procesan los datos de tus llamadas o los utilizan para el entrenamiento de modelos. HappyScribe cuenta con la certificación SOC 2 Type II y almacena tus archivos en un centro de datos de la UE. Nunca utiliza tu contenido para el entrenamiento de modelos a menos que des tu consentimiento explícito.
¿Es legal usar un tomador de notas con IA?
Sí, usar un asistente de reuniones con IA es legal. El riesgo legal proviene de grabar a los participantes sin el consentimiento que requiere tu ubicación o la suya. En EE. UU., cerca de una docena de estados exigen el consentimiento de todas las partes, así que anuncia siempre la grabación al principio de cada llamada.
En la UE, el RGPD necesita una base legal para el procesamiento de datos, y el consentimiento rara vez es válido para reuniones internas entre una empresa y sus empleados. Los equipos en sectores regulados tienen deberes de cumplimiento normativo adicionales. Por ejemplo, las empresas de servicios financieros deben supervisar a cualquier proveedor que maneje datos de los clientes, incluida la herramienta que toma notas en una llamada con el cliente.
¿Graban las reuniones los tomadores de notas con IA?
Sí. La mayoría graba las reuniones, ya sea a través de un bot que se une a tus videollamadas o capturando el audio de tu dispositivo. Después, convierten esas grabaciones en transcripciones y resúmenes de reuniones con IA.
Muchas se conectan mediante una integración con el calendario y se unen a las reuniones de Zoom y Teams automáticamente. Dado que las conversaciones empresariales delicadas y la información confidencial acaban en estas transcripciones automáticas, revisa siempre el tratamiento de datos de cualquier herramienta que se conecte a tu almacenamiento en la nube o a tus aplicaciones colaborativas.
¿Cuáles son los tomadores de notas con IA más seguros en Europa?
Las opciones más seguras mantienen tus datos en la UE y publican sus controles de seguridad. HappyScribe tiene su sede en Barcelona, cuenta con la certificación SOC 2 Type II y almacena tus archivos en un centro de datos de la UE. Leexi mantiene los datos en Francia, y Noota utiliza centros de datos europeos en Francia, Bélgica y los Países Bajos. Jamie funciona sin bots, pero carece de la certificación SOC 2 Type II que exigen muchos clientes corporativos. Elijas la que elijas, verifica tú mismo su seguridad de datos, porque una dirección europea reduce algunos riesgos de seguridad, pero no sustituye la revisión exhaustiva del proveedor.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.