Ideias-chave ⏩
- Obter o consentimento é a sua função enquanto anfitrião. Alguns estados dos EUA exigem-no de todos os participantes na chamada, e na UE raramente serve como base legal para reuniões internas.
- Proteger os dados por encriptação é apenas o começo. A maior parte do risco reside no consentimento e na retenção de dados, e uma certificação SOC 2 Type II não cobre a privacidade por defeito.
- Proibir os notetakers tem um efeito contrário. Cerca de 66% dos profissionais de escritório já utilizam ferramentas de IA que a sua empresa não permite, por isso, é preferível aprovar uma ferramenta e definir regras claras.
- Ferramentas integradas ou sem bot não são mais seguras por defeito. A gravação invisível coloca o ónus do consentimento sobre si, e os notetakers integrados precisam da mesma avaliação que qualquer outra ferramenta.
Se utiliza um Notetaker com IA para reuniões, provavelmente adora a sua conveniência. Pode focar-se na conversa em vez de estar a tirar notas e recebe um resumo com itens de ação.
Portanto, aqui fica uma pergunta menos agradável: Para onde vão essas gravações quando a chamada termina?
A maioria das pessoas nunca verifica, e isso é compreensível. No entanto, vários fornecedores enfrentam agora processos judiciais relacionados com privacidade, e ferramentas de IA não aprovadas aparecem numa proporção crescente de fugas de dados. Por isso, é uma boa altura para analisar com mais atenção a ferramenta que regista as suas reuniões.
Este guia ajuda a perceber se o seu notetaker é seguro e o que pode configurar do seu lado para o proteger totalmente.
Porque é que a segurança do Notetaker com IA se tornou urgente em 2026
A maioria dos notetakers expande-se através dos calendários. Alguém liga o seu Google Calendar uma vez e a ferramenta começa a entrar nas reuniões automaticamente. Os colegas que querem ver a ata da reunião frequentemente também têm de se registar, e o ciclo repete-se.
Foi assim que um cliente da Nudge Security acabou com 800 contas novas para um único notetaker em apenas 90 dias.
E este problema não é exclusivo de uma só empresa. No estudo Shadow AI da PagerDuty, 66% dos profissionais de escritório afirmaram ter utilizado ferramentas de IA no trabalho que acreditavam não ser permitidas pelas políticas da empresa. O detalhe mais surpreendente é que 40% já enviaram atas de reunião ou resumos para ferramentas públicas de IA como o ChatGPT e o Gemini.
O que isto significa para si: Mesmo que a sua empresa tenha escolhido um notetaker seguro, é possível que cópias do conteúdo das suas reuniões já existam noutro lugar.
Algumas ferramentas mantêm um registo seu mesmo que nunca se tenha inscrito. Quando testei o Fireflies para a nossa análise do Fireflies AI, uma conta nova apareceu pré-preenchida com reuniões que remontam a 2024, todas provenientes de chamadas onde outra pessoa tinha o bot ativado.
Os tribunais também começaram a prestar atenção a isto. Para além do Fireflies, o Otter AI e o Granola também enfrentam processos judiciais por violação de privacidade devido à forma como as suas ferramentas gravam as reuniões.
A maioria destes casos resume-se a uma pergunta: Todas as pessoas na chamada concordaram em ser gravadas?
É legal usar um Notetaker com IA nas reuniões?
Utilizar um notetaker é legal, mas o risco surge ao gravar pessoas que não deram o seu consentimento.
A lei federal dos EUA e a maioria dos estados exigem apenas que uma pessoa na chamada consinta. A Califórnia não é um deles. O seu código penal exige o consentimento de todas as partes antes que alguém possa gravar uma conversa confidencial, e cerca de uma dúzia de estados norte-americanos seguem a mesma regra de consentimento de todas as partes.
O seu Notetaker com IA não consegue verificar a partir de onde cada participante liga. Portanto, quando uma chamada atravessa fronteiras estatais, siga a regra de consentimento mais rigorosa.
Se for o anfitrião da chamada, obter o consentimento explícito dos participantes é a sua função. É também o hábito mais seguro fora dos EUA, embora a Europa adicione as suas próprias regras para reuniões internas.
Setores regulamentados
- Setor da saúde: Nos EUA, se as suas reuniões incluírem informações de doentes, o seu notetaker conta como um parceiro de negócios à luz da HIPAA. Precisa de um BAA assinado antes da primeira chamada. Os europeus estão abrangidos pelo RGPD.
- Serviços financeiros: A Regra de Salvaguardas da FTC exige que supervisione qualquer prestador de serviços que lide com informações de clientes, e isso inclui o seu notetaker.
Estas são orientações gerais, não aconselhamento jurídico.
O consentimento cobre o momento em que a gravação começa. O que acontece depois é uma questão de segurança, o que nos leva à pergunta seguinte.
O que significa “seguro” para um Notetaker com IA
A maioria das auditorias de segurança faz uma pergunta: os dados estão protegidos por encriptação? É um bom começo. O relatório de fugas de dados da IBM de 2026 revelou que apenas 37% das organizações que sofreram fugas de dados protegem os dados sensíveis com encriptação tanto em repouso como em trânsito.
Contudo, a proteção criptográfica salvaguarda apenas uma parte da vida da sua reunião. Um notetaker gere cada chamada em quatro etapas, e cada uma delas pode falhar por si só. Veja como avaliar o seu:
1. Captura: Quem sabe que está a ser gravado
O risco: O bot entra na reunião como participante sem alertar os outros, ou uma ferramenta sem bot grava o áudio sem dar qualquer sinal aos convidados.
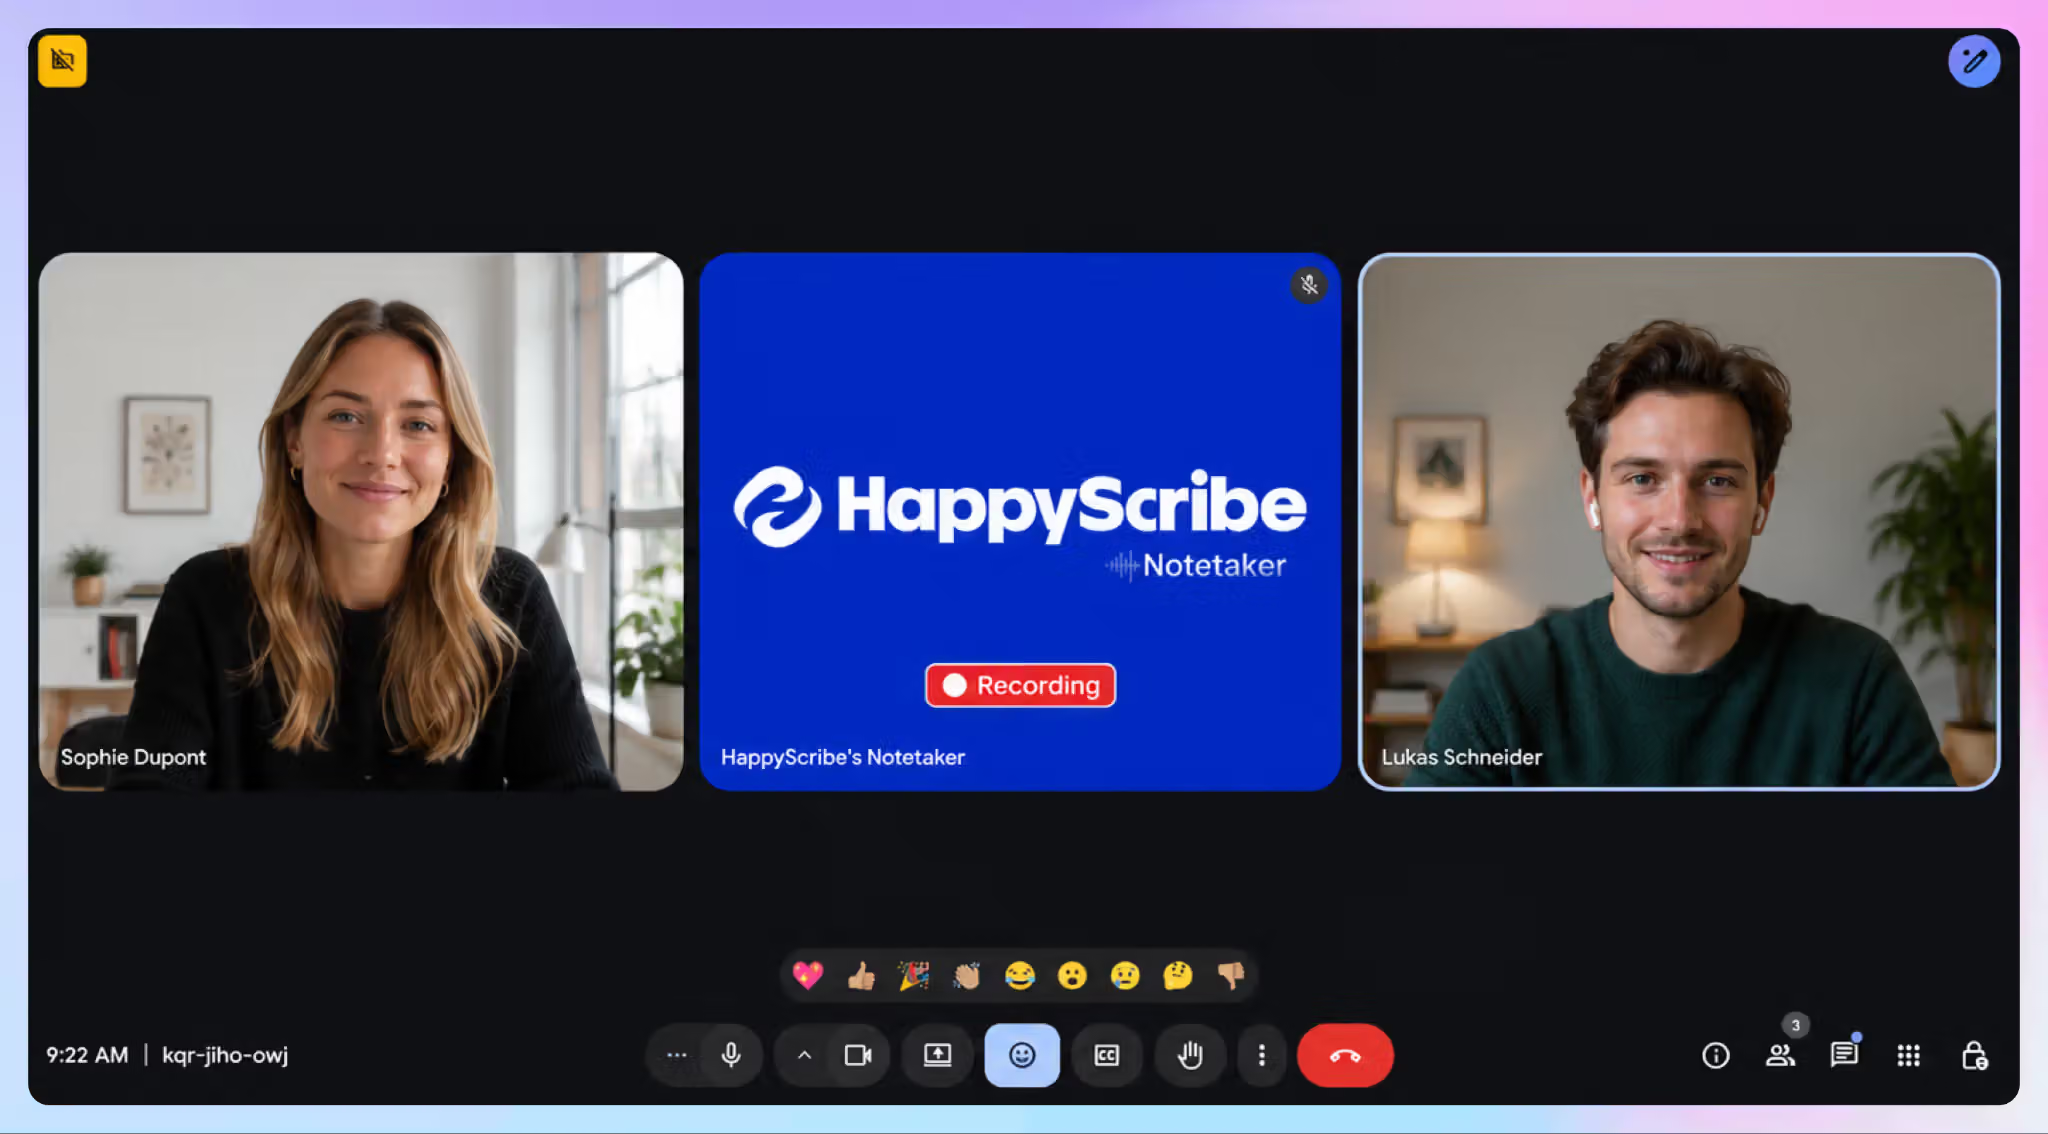
Como verificar:
- Junte-se a uma chamada de teste a partir de uma segunda conta como convidado. Veja se recebe um aviso claro antes de a gravação começar.
- Procure uma forma de pausar, retomar e parar a gravação durante momentos confidenciais.
2. Armazenamento: Onde vivem os dados das suas reuniões
O risco: Os seus dados são processados em servidores de terceiros sobre os quais não tinha conhecimento.
Como verificar:
- Encontre a lista de subprocessadores do fornecedor. Se não a conseguir encontrar sem enviar um e-mail para a equipa de vendas, isso já diz muito.
- Confirme onde os seus dados estão alojados e se estão encriptados em repouso e em trânsito.
3. Acesso: Quem pode abrir a transcrição
O risco: Links enviados e resumos remetidos automaticamente por e-mail espalham o conteúdo da reunião muito para além das pessoas presentes na chamada.
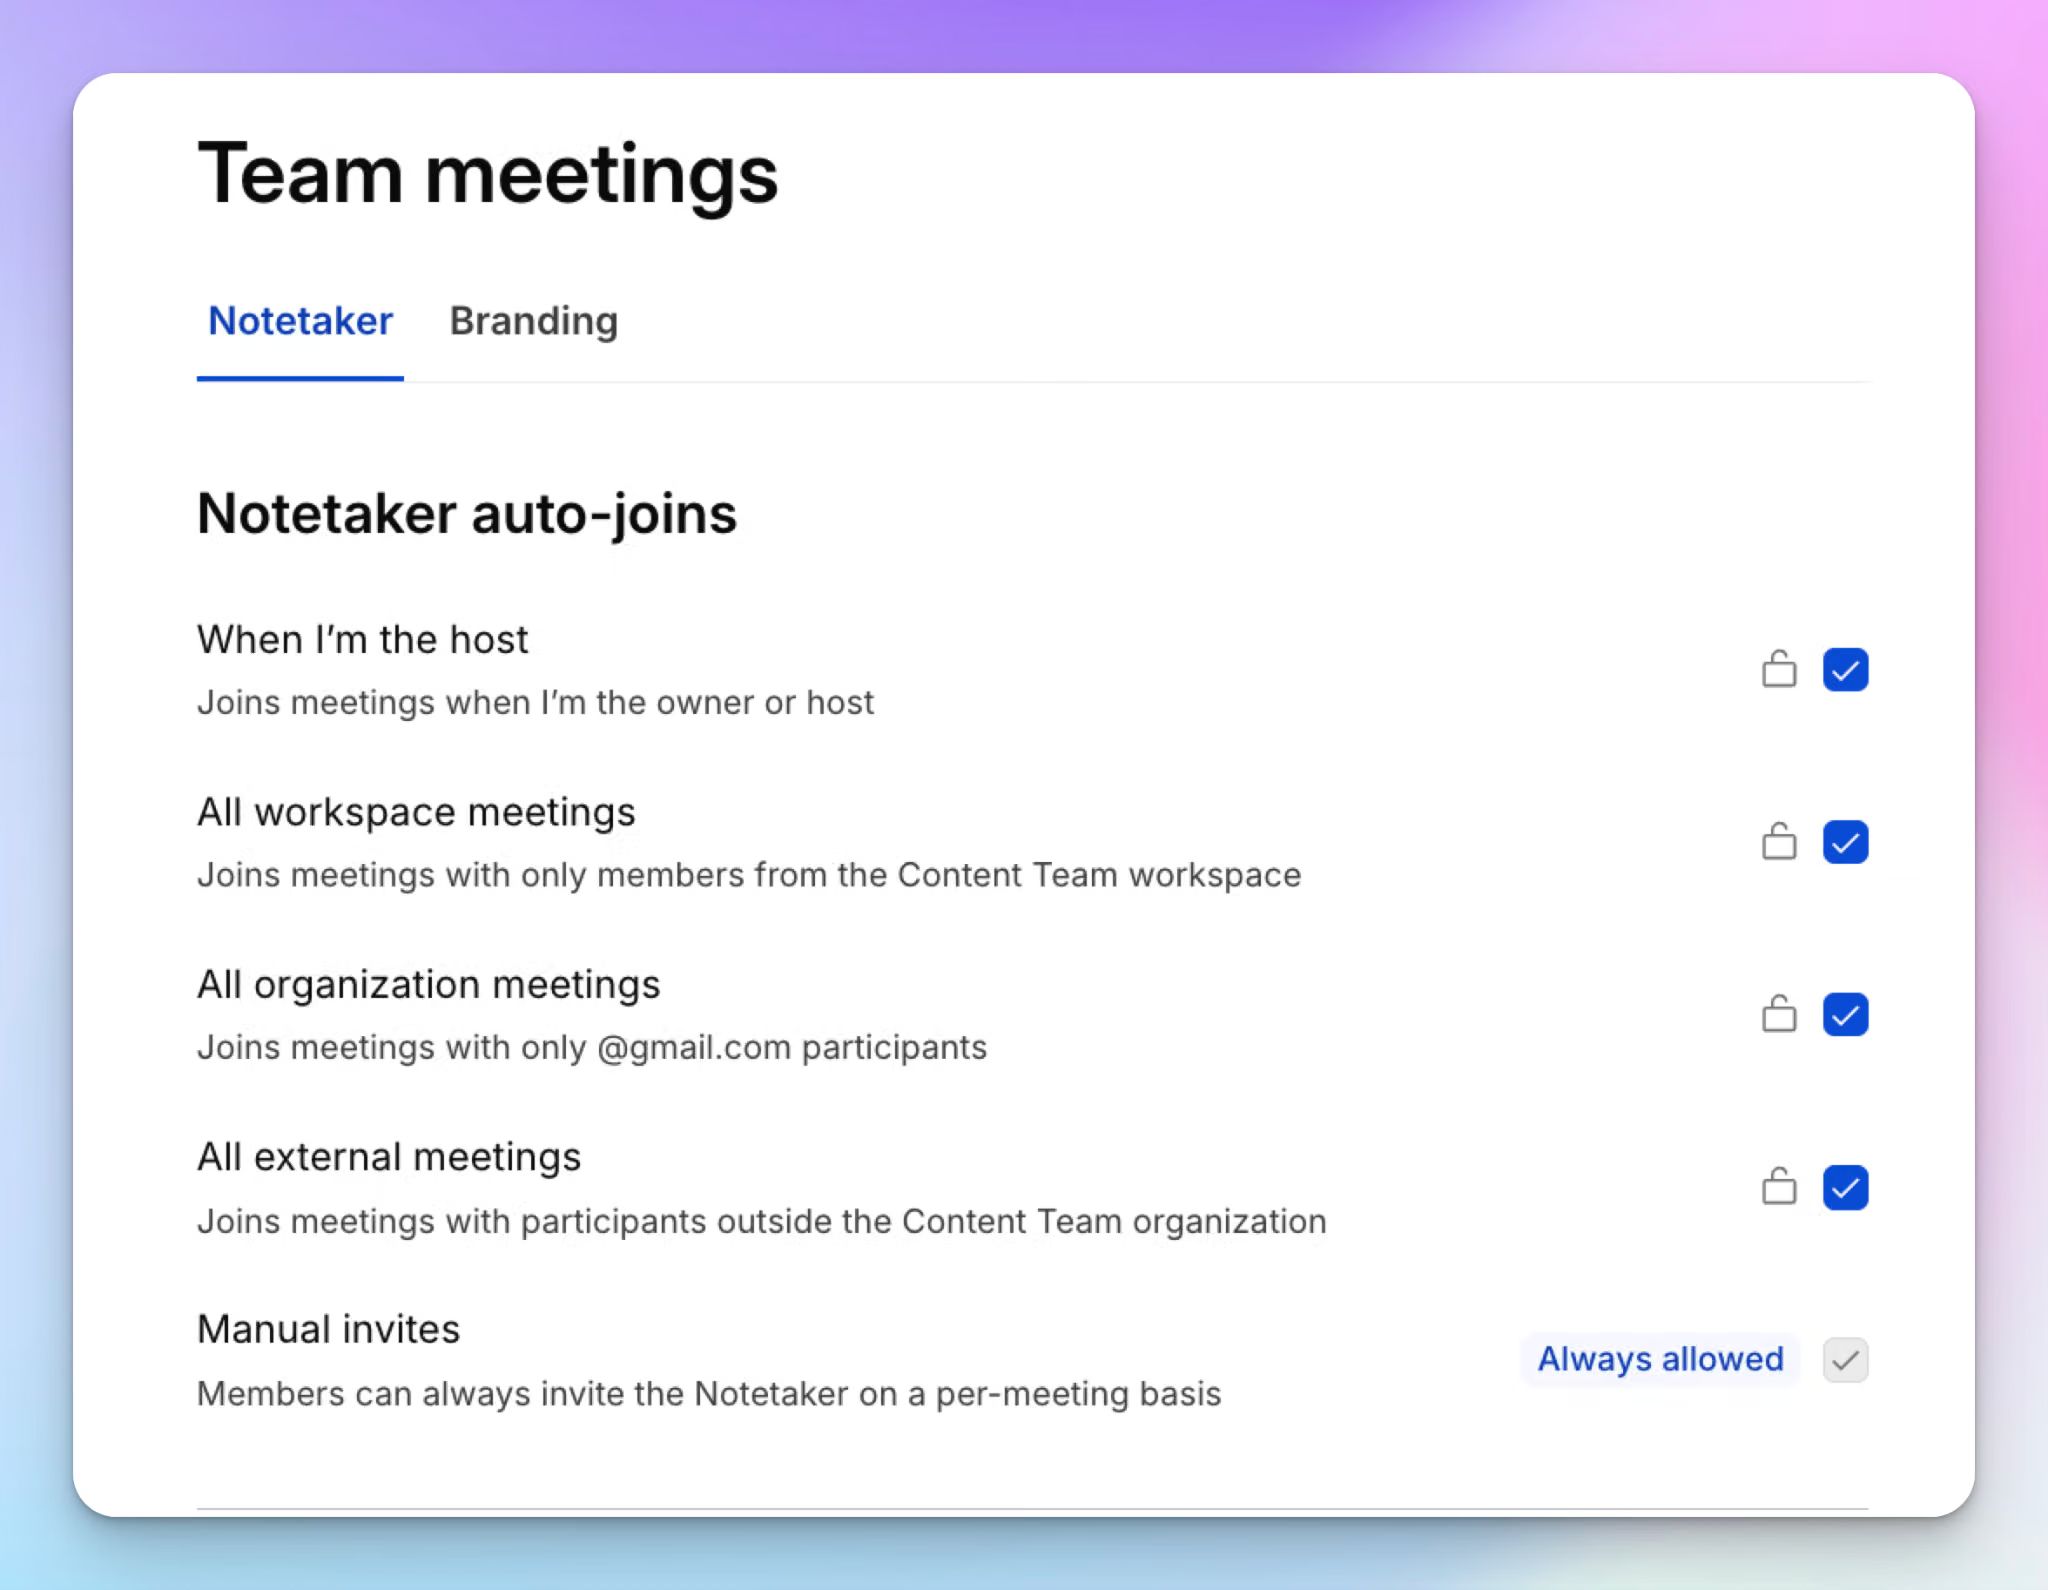
Como verificar:
- Abra as configurações de partilha, normalmente nas definições da conta ou da área de trabalho. Configure como e quais as transcrições que devem ser partilhadas. Não se fique pelas opções predefinidas.
- Confirme se o seu plano suporta SSO e autenticação multifator, para que uma palavra-passe exposta não seja suficiente para aceder. Isto é especialmente importante para a ata de reunião de grandes empresas acedida por centenas de perfis.
4. Pós-reunião: O que acontece quando a chamada termina
O risco: As suas transcrições alimentam modelos de IA dos fornecedores e dos seus parceiros, ou ficam alojadas em servidores indefinidamente.
Como verificar:
- Analise as definições da sua conta e a política de privacidade para ver como o fornecedor lida com o treino de modelos de IA. Deve procurar uma política de opt-in em vez de opt-out.
- Procure uma configuração de retenção que elimine as gravações automaticamente após um determinado período. Se algo não estiver claro, pode sempre contactar a empresa.
Porque é que uma certificação SOC 2 não é suficiente:SOC 2 Type II significa que um auditor testou as salvaguardas do fornecedor ao longo do tempo, portanto, peça o relatório. Mas a segurança é a única parte obrigatória de uma auditoria SOC 2. Os critérios de privacidade, que cobrem o consentimento e a retenção, são opcionais. Verifique o âmbito do relatório.
Para ter uma ideia de como é passar neste teste, a HappyScribe é uma plataforma com IA para fazer a ata de reunião que publica a sua lista de subprocessadores e documentação de segurança no seu Centro de Confiança. O seu conteúdo nunca é utilizado para treinar modelos de IA, a menos que opte por isso (opt-in). No plano Enterprise, pode definir janelas de retenção separadas para gravações, transcrições e resumos de reunião.
Se a sua ferramenta atual falhar na maioria destas verificações, o seu primeiro instinto poderá ser proibi-la. Regra geral, esse não é o melhor caminho a seguir.
Porque é que proibir os Notetakers com IA tem um efeito contrário
Se um notetaker de reuniões chumbar na sua auditoria de segurança, uma proibição parece ser a decisão mais segura. Na prática, isso apenas empurra a tomada de notas para um local que não consegue controlar.
O mesmo estudo da PagerDuty que mencionei anteriormente mostra o porquê. Cerca de 39% dos profissionais preferem usar IA sem contar a ninguém do que correr o risco de serem impedidos. Em empresas com receitas superiores a mil milhões de dólares, esse número sobe para 47%. E 44% já usaram IA para contornar as limitações das ferramentas aprovadas pela sua empresa.
Portanto, a proibição não impede que as reuniões sejam gravadas. Metade dos profissionais de escritório já utilizaram dispositivos pessoais para tarefas de trabalho com IA. Após uma proibição, as suas reuniões são gravadas em telemóveis e em contas pessoais, e ninguém controla o destino dessas transcrições. É assim que as proibições criam ângulos mortos na governança dos seus dados.
Lembra-se daquelas 800 contas mencionadas anteriormente? Uma simples proibição não teria impedido nenhuma delas.
O que funciona melhor:
- Avalie e aprove uma ferramenta que a sua equipa realmente queira usar. As pessoas procuram alternativas quando uma aplicação as atrasa.
- Escreva uma política de uso aceitável para a IA. Especifique quais as soluções permitidas, para que tipo de reuniões servem, e quando os participantes devem ser informados.
- Mantenha o acesso centralizado num só local. Deve conseguir remover o acesso de alguém em poucos segundos.
O plano Enterprise da HappyScribe foi construído para equipas maiores, onde a shadow AI (IA paralela) e os acessos dispersos são mais difíceis de rastrear. A sua equipa trabalha numa única área de trabalho com SSO e permissões baseadas em funções, em vez de o fazer em centenas de contas pessoais que o departamento de TI não consegue ver.
Se tem uma equipa mais pequena, estes Notetakers com IA para reuniões de pequenas empresas são um melhor ponto de partida.
Os notetakers sem bot ou integrados são mais seguros?
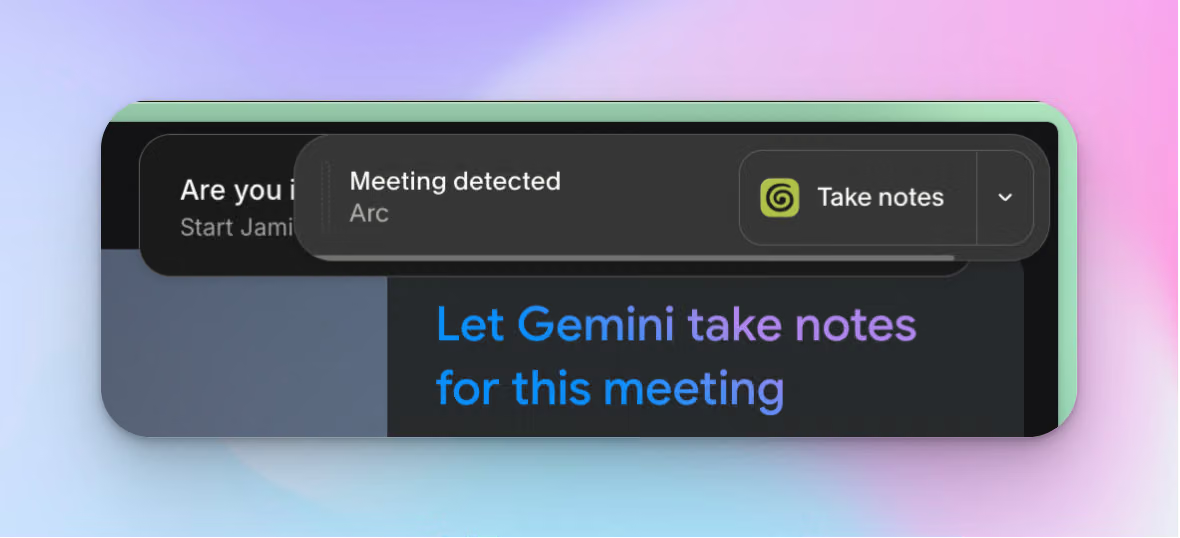
Portanto, já descartou a proibição e agora precisa de escolher o que a sua equipa pode usar. Já conhece o bot normal para fazer a ata das chamadas, mas tem mais duas opções: gravação sem bot que capta o áudio do seu dispositivo, e o notetaker já integrado no Google Meet ou no Zoom.
Nenhum deles é mais seguro por defeito. Cada um transfere o risco para um local onde poderá não pensar em procurar. Aqui está onde deve focar-se antes de aprovar qualquer um deles:
Notetakers sem bot
Uma ferramenta sem bot grava a partir do seu próprio dispositivo, logo nenhum bot aparece na lista de participantes. Ser invisível é o argumento de venda, mas também um problema legal.
A ação coletiva contra o Granola baseia-se exatamente neste argumento. Alega que a aplicação foi concebida para gravar chamadas sem exigir a divulgação prévia a todos os participantes e que utiliza essas conversas para treinar os seus modelos de IA por defeito.
Um bot visível pode parecer constrangedor, mas ser transparente e cumprir as regras desde o início evita problemas mais tarde. Sem um bot de reuniões, a obtenção do consentimento recai inteiramente sobre si.
Notetakers integrados
Os notetakers integrados no Google Meet, Teams ou Zoom parecem mais seguros porque provêm de uma plataforma na qual já confia.
Contudo, uma plataforma em que confia não é o mesmo que uma ferramenta que já avaliou. Os notetakers integrados tendem a ter menos funcionalidades e parecem mais restritivos quando alterna entre plataformas de videoconferência.
Desde o final de setembro de 2026, o Google Meet ativou a ata de reunião automática por defeito para reuniões com três ou mais pessoas nos planos Business Standard e Business Plus. A menos que alguém altere essa configuração, as chamadas com os seus clientes e as entrevistas podem gerar notas de IA automaticamente.
As políticas de IA no Microsoft Teams são frequentemente demasiado complexas, o que obriga as pessoas a procurar alternativas à IA do Copilot. O novo My Notes by Zoom funciona em várias plataformas, mas as suas definições mudam com tanta frequência que os profissionais já chegaram a perder transcrições antigas.
O que isto significa para si: Escolha o modo de gravação por reunião, não por ferramenta. A HappyScribe suporta tanto a gravação com bot como sem bot, para que possa manter um bot visível nas chamadas externas.
De qualquer forma, as regras tornam-se mais rigorosas assim que alguém se junta a partir da Europa.
O que muda quando as suas reuniões incluem a Europa
Se a sua empresa tem colaboradores, clientes ou um escritório na União Europeia, tudo o que foi referido acima continua a aplicar-se. A Europa acrescenta algumas questões que os compradores norte-americanos muitas vezes ignoram, mas que deve resolver antes de implementar qualquer solução.
Se for uma empresa da UE
- Não se fie no consentimento para reuniões internas. O RGPD precisa de uma base legal para cada gravação, e o consentimento parece a escolha fácil. Contudo, segundo as diretrizes do CEPD, os colaboradores só podem dar um consentimento livre em circunstâncias excecionais devido ao desequilíbrio de poder face ao seu empregador. Pergunte ao seu DPO qual é a base legal que se adequa às suas chamadas internas antes de adicionar uma caixa de verificação para o consentimento.
- Saiba em que regra de transferência o seu fornecedor se apoia. A maioria dos fornecedores norte-americanos baseia-se no Quadro de Privacidade de Dados UE-EUA. É válido hoje, mas há um recurso pendente contra ele no principal tribunal da UE. Pergunte se o seu fornecedor também dispõe de Cláusulas Contratuais Tipo como alternativa. Já agora, investigue também o US CLOUD Act para perceber se esta premissa ameaça as suas políticas europeias de soberania de dados.
Se for uma empresa dos EUA com operações na UE
- Envolva a comissão de trabalhadores desde cedo. Na Alemanha, as comissões de trabalhadores têm direitos de codecisão sobre ferramentas técnicas que possam monitorizar o comportamento ou desempenho dos colaboradores. Um notetaker para toda a empresa enquadra-se muito provavelmente neste âmbito.
- Verifique a pontuação de emoções. Desde fevereiro de 2025, a Lei da IA da UE baniu os sistemas de IA que deduzem as emoções dos colaboradores no local de trabalho, e a voz conta como um dado biométrico. Se o seu notetaker pontua o sentimento ou o envolvimento, pergunte ao fornecedor por escrito se essa função está desativada para a sua equipa na UE.
O que isto significa para si: O local onde residem os dados das suas reuniões molda as suas respostas ao RGPD. A HappyScribe tem sede em Barcelona, Espanha, e armazena os seus ficheiros num centro de dados na UE Tier IV e em conformidade com as normas PCI DSS e ISO 27001, mesmo quando decide gravar sem bot.
Veja como transformar tudo isto numa auditoria que pode realizar ainda esta semana.
A sua checklist de 5 passos para a segurança do Notetaker com IA
Não precisa de um programa de segurança novo para isto. Basta seguir estes cinco passos por ordem:
| Passo | Faça isto | Está concluído quando |
|---|---|---|
| 1. Descubra o que já está a gravar | Verifique quais as aplicações de terceiros associadas às suas contas do Google Workspace ou Microsoft 365, e reveja as predefinições de ata de reunião do Teams, Zoom e Google Meet. |
Tiver uma lista de todos os notetakers com acesso ao calendário |
| 2. Aprove uma ferramenta e defina as regras | Realize as quatro verificações mencionadas anteriormente, e obtenha primeiro um BAA assinado se atuar no setor da saúde dos EUA. Escreva uma breve política de uso aceitável para a IA que mencione a ferramenta e as reuniões em que esta não pode participar. Na UE, envolva o seu DPO e a comissão de trabalhadores nesta fase. |
Uma ferramenta for aprovada, e a política estiver visível para as pessoas que agendam reuniões |
| 3. Configure antes de implementar | Dependendo do seu plano, pode ativar o SSO e a MFA (autenticação multifator), configurar a privacidade e o envio das transcrições, e definir as gravações brutas para serem eliminadas automaticamente após um curto período. | A remoção de acesso for rápida e nada for armazenado sem uma data de expiração |
| 4. Padronize o consentimento | Adicione um aviso de gravação aos convites de calendário e um breve alerta para o início de cada chamada. Mostre às pessoas como pausar e parar a gravação durante momentos confidenciais. |
Todas as reuniões gravadas tiverem um aviso no convite e durante a chamada |
| 5. Faça uma revisão trimestral | Volte a verificar as aplicações ligadas e a lista de subprocessadores do fornecedor, e confirme se a política de retenção continua a eliminar os dados dentro do prazo estabelecido. |
Um responsável nomeado tiver a revisão agendada no seu calendário |
Se utilizar a HappyScribe:
- Para clientes Enterprise, o passo 3 está centralizado num só local: SSO, permissões baseadas em funções e janelas de retenção separadas para gravações, transcrições e resumos.
- Em chamadas do Zoom, do Google Meet e do Teams, qualquer pessoa pode escrever “!help” no chat para pausar ou remover o bot, o que abrange o passo 4.
Mantenha o notetaker, elimine as incertezas
No início, perguntei para onde iam as suas gravações quando a chamada terminava. Se seguiu a checklist, já pode responder a isso. Sabe quem pode abrir cada transcrição e sabe quando ela é eliminada.
Portanto, continue a utilizar o seu notetaker. Certifique-se apenas de que é um que escolheu propositadamente.
Se procura um ponto de partida, o Notetaker com IA para reuniões da HappyScribe armazena os seus ficheiros na UE e nunca treina modelos com o seu conteúdo, a menos que opte por isso.
Perguntas frequentes sobre a segurança do Notetaker com IA para reuniões
Os Notetakers com IA são seguros?
Alguns são, mas muitos notetakers de IA não são seguros por defeito. Antes de adotar um, reveja as medidas de segurança do fornecedor. Procure por certificação SOC 2 Type II, conformidade com o RGPD, proteção por encriptação em repouso e em trânsito, e controlos robustos de privacidade e gestão de acessos.
Uma avaliação rápida de risco também deve abranger o armazenamento de dados, configurações claras de retenção de dados e se os modelos de inteligência artificial de terceiros processam os dados das suas chamadas ou os utilizam para treino. A HappyScribe tem certificação SOC 2 Type II e armazena os seus ficheiros num centro de dados na UE. Nunca utiliza o seu conteúdo para treino de modelos, a menos que opte por isso.
É legal usar um Notetaker com IA?
Sim, usar um Notetaker com IA é legal. O risco jurídico surge da gravação dos participantes da reunião sem o consentimento que a sua localização, ou a deles, exige. Nos EUA, cerca de uma dúzia de estados requer o consentimento de todas as partes, por isso, anuncie a gravação no início de cada chamada.
Na UE, o RGPD necessita de uma base legal para o processamento de dados, e o consentimento raramente serve para reuniões internas entre um empregador e os colaboradores. As equipas regulamentadas têm obrigações de conformidade adicionais. Por exemplo, as empresas de serviços financeiros devem supervisionar qualquer fornecedor que lide com dados de clientes, incluindo o notetaker numa chamada com o cliente.
Os Notetakers com IA gravam as reuniões?
Sim. A maioria dos Notetakers com IA grava as reuniões, quer através de um bot que entra nas suas videochamadas, quer através da captura de áudio do seu dispositivo. Eles transformam essas gravações em transcrições geradas por IA e resumos de reunião.
Muitos ligam-se através de uma integração com o calendário e entram nas reuniões do Zoom e do Teams automaticamente. Uma vez que as discussões de negócios sensíveis e as informações confidenciais acabam nas transcrições com IA, analise a forma como são processados os dados de qualquer ferramenta associada ao seu armazenamento na nuvem ou às suas aplicações de colaboração.
Quais são alguns Notetakers com IA seguros para reuniões na Europa?
As opções mais seguras mantêm os seus dados na UE e publicam as suas salvaguardas de segurança. A HappyScribe tem sede em Barcelona, possui a certificação SOC 2 Type II e armazena os seus ficheiros num centro de dados na UE. A Leexi mantém os dados em França, e o Noota utiliza centros de dados na UE situados em França, na Bélgica e nos Países Baixos. O Jamie não usa bot, mas carece da certificação SOC 2 Type II que muitas grandes empresas exigem. Qualquer que seja a sua escolha, verifique a segurança dos dados por si mesmo, porque um endereço europeu reduz alguns riscos de segurança, mas não substitui a avaliação rigorosa do fornecedor.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.