Die wichtigsten Erkenntnisse ⏩
- Die Einwilligung einzuholen, ist Ihre Aufgabe als Host. Einige US-Bundesstaaten verlangen die Zustimmung von jedem Teilnehmer, und in der EU reicht die Einwilligung bei internen Meetings selten als Rechtsgrundlage aus.
- Verschlüsselung ist nur der Anfang. Das größte Risiko liegt bei der Einwilligung und der Speicherdauer, und ein SOC-2-Type-II-Zertifikat deckt den Datenschutz standardmäßig nicht ab.
- Ein Verbot von AI Notetakern geht nach hinten los. Etwa 66 % der Büroangestellten nutzen bereits KI-Tools, die ihr Unternehmen nicht erlaubt. Geben Sie stattdessen lieber ein Tool frei und stellen Sie klare Regeln auf.
- Tools ohne Bot oder integrierte Lösungen sind nicht per se sicherer. Unsichtbare Aufnahmen wälzen die Verantwortung für die Einwilligung allein auf Sie ab, und integrierte AI Notetaker müssen genauso sorgfältig geprüft werden wie jede andere Software.
Wenn Sie einen AI Notetaker – Ihren KI-Meeting-Assistenten – nutzen, schätzen Sie wahrscheinlich den Komfort. Sie können sich voll auf das Gespräch konzentrieren, anstatt mitzuschreiben, und erhalten danach eine Zusammenfassung mit Aufgaben.
Hier ist also eine weniger angenehme Frage: Wo landen diese Aufnahmen, wenn das Meeting vorbei ist?
Die meisten prüfen das nie, und das ist verständlich. Aber einige Anbieter sehen sich inzwischen mit Datenschutzklagen konfrontiert, und nicht genehmigte KI-Tools tauchen in immer mehr Datenlecks auf. Es ist also an der Zeit, das Tool, das Ihre Meetings aufzeichnet, genauer unter die Lupe zu nehmen.
Dieser Leitfaden hilft Ihnen herauszufinden, ob Ihr AI Notetaker sicher ist und wie Sie ihn von Ihrer Seite aus optimal absichern können.
Warum die Sicherheit von AI Notetakern 2026 zur Priorität wurde
Die meisten AI Notetaker verbreiten sich über Kalender. Jemand verknüpft seinen Google Calendar ein einziges Mal, und schon nimmt das Tool automatisch an Meetings teil. Kollegen, die das Protokoll sehen möchten, müssen sich oft ebenfalls anmelden, und der Kreislauf wiederholt sich.
So kam ein Kunde von Nudge Security in nur 90 Tagen auf 800 neue Konten für einen einzigen AI Notetaker.
Und das ist nicht nur das Problem eines einzelnen Unternehmens. In der Shadow-AI-Umfrage von PagerDuty gaben 66 % der Büroangestellten an, bei der Arbeit KI-Tools genutzt zu haben, von denen sie ausgingen, dass die Unternehmensrichtlinien sie nicht erlauben. Noch bemerkenswerter ist jedoch: 40 % hatten Meeting-Protokolle oder Zusammenfassungen in öffentliche KI-Tools wie ChatGPT und Gemini hochgeladen.
Was das für Sie bedeutet: Selbst wenn Ihr Unternehmen einen sicheren AI Notetaker ausgewählt hat, liegen Kopien Ihrer Meeting-Inhalte vielleicht schon ganz woanders.
Einige Tools speichern Daten über Sie, selbst wenn Sie sich nie angemeldet haben. Als ich Fireflies für unseren Fireflies-KI-Test ausprobierte, war ein neues Konto bereits mit Meetings bis ins Jahr 2024 gefüllt – allesamt aus Terminen, bei denen jemand anders den Bot mitlaufen ließ.
Auch die Gerichte sind mittlerweile hellhörig geworden. Neben Fireflies sehen sich auch Otter AI und Granola mit Datenschutzklagen konfrontiert, bei denen es darum geht, wie ihre Tools Meetings aufzeichnen.
Die meisten dieser Fälle laufen auf eine einzige Frage hinaus: Haben alle Teilnehmer im Meeting der Aufzeichnung zugestimmt?
Darf man einen AI Notetaker im Meeting mitschreiben lassen?
Die Nutzung eines AI Notetakers ist legal. Das rechtliche Risiko entsteht erst, wenn Sie Personen aufzeichnen, die nicht eingewilligt haben.
Nach US-Bundesrecht und in den meisten Bundesstaaten reicht die Zustimmung einer einzigen Person im Meeting. Kalifornien gehört nicht dazu. Das dortige Strafgesetzbuch verlangt die Einwilligung aller Parteien, bevor ein vertrauliches Gespräch aufgezeichnet werden darf, und etwa ein Dutzend US-Bundesstaaten folgen der gleichen strengen Regel für die Zustimmung aller Beteiligten.
Ihr KI-Meeting-Assistent kann nicht überprüfen, von wo aus sich jeder Teilnehmer einwählt. Wenn ein Meeting also über Bundesstaatsgrenzen hinweg stattfindet, sollten Sie sich immer an die strengere Einwilligungsregel halten.
Wenn Sie das Meeting hosten, liegt es in Ihrer Verantwortung, die ausdrückliche Einwilligung der Teilnehmer einzuholen. Das ist auch außerhalb der USA die sicherste Vorgehensweise, obwohl in Europa eigene Regeln für interne Besprechungen hinzukommen.
Regulierte Branchen
- Gesundheitswesen: Wenn in den USA Ihre Meetings Patienteninformationen beinhalten, gilt Ihr AI Notetaker als HIPAA-Geschäftspartner. Sie benötigen ein unterzeichnetes BAA (Business Associate Agreement) vor dem ersten Meeting. Für europäische Nutzer gilt die DSGVO.
- Finanzdienstleistungen: Die Safeguards Rule der US-Handelsbehörde FTC verlangt, dass Sie jeden Dienstleister überwachen, der Kundeninformationen verarbeitet – und das schließt Ihren AI Notetaker ein.
Dies ist eine allgemeine Orientierungshilfe, keine Rechtsberatung.
Die Einwilligung deckt den Moment ab, in dem die Aufzeichnung beginnt. Was danach mit den Daten passiert, ist eine Sicherheitsfrage – womit wir beim nächsten Punkt wären.
Was „sicher“ bei einem AI Notetaker wirklich bedeutet
Die meisten Sicherheitsprüfungen stellen nur eine einzige Frage: Sind die Daten verschlüsselt? Das ist ein guter Anfang. Der IBM-Bericht zu Datenlecks aus dem Jahr 2026 zeigt, dass nur 37 % der betroffenen Unternehmen sensible Daten bei der Übertragung und bei der Speicherung verschlüsseln.
Aber Verschlüsselung schützt nur einen Teil des Lebenszyklus Ihres Meetings. Ein AI Notetaker verarbeitet jedes Meeting in vier Phasen, von denen jede einzelne ihre eigenen Schwachstellen hat. So prüfen Sie Ihr Tool:
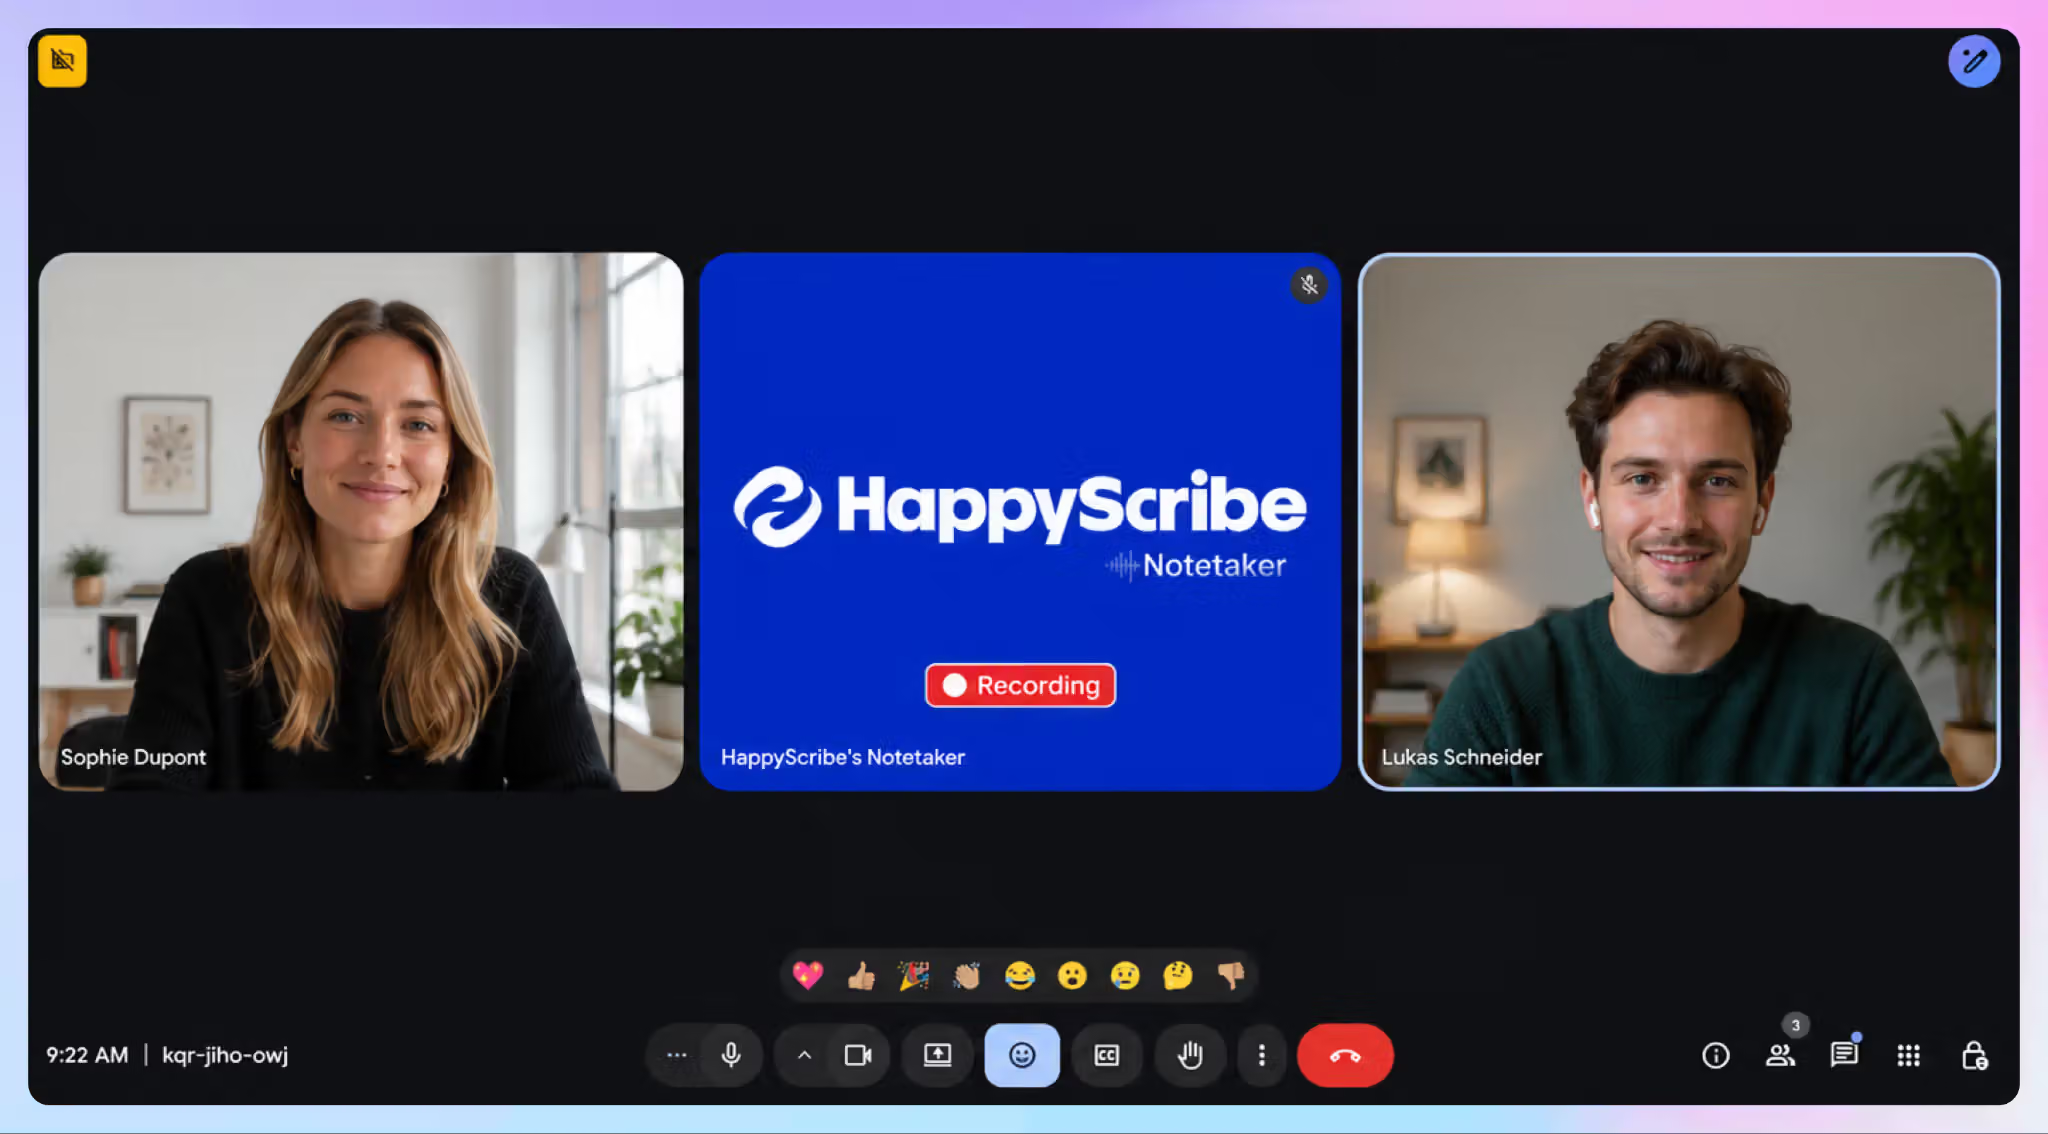
1. Erfassung: Wer weiß, dass aufgezeichnet wird
Das Risiko: Der Bot tritt dem Meeting als regulärer Teilnehmer bei, ohne die anderen zu warnen, oder ein Tool ohne Bot zeichnet auf, ohne dass Ihre Gäste ein klares Signal erhalten.
Der Check:
- Treten Sie einem Test-Meeting über ein zweites Konto als Gast bei. Achten Sie darauf, ob Sie vor Beginn der Aufzeichnung einen deutlichen Hinweis erhalten.
- Prüfen Sie, ob es eine Möglichkeit gibt, die Aufzeichnung in vertraulichen Momenten zu pausieren, fortzusetzen und ganz zu stoppen.
2. Speicherung: Wo Ihre Meeting-Daten liegen
Das Risiko: Ihre Daten werden auf Servern von Drittanbietern verarbeitet, von denen Sie nichts wussten.
Der Check:
- Suchen Sie die Liste der Unterauftragsverarbeiter des Anbieters. Wenn Sie diese nicht finden können, ohne den Vertrieb anzuschreiben, spricht das Bände.
- Bestätigen Sie, wo Ihre Daten gespeichert werden und dass sie bei der Übertragung und bei der Speicherung verschlüsselt sind.
3. Zugriff: Wer das Transkript öffnen kann
Das Risiko: Freigegebene Links und automatisch per E-Mail verschickte Zusammenfassungen verbreiten Meeting-Inhalte weit über den Kreis der ursprünglichen Teilnehmer hinaus.
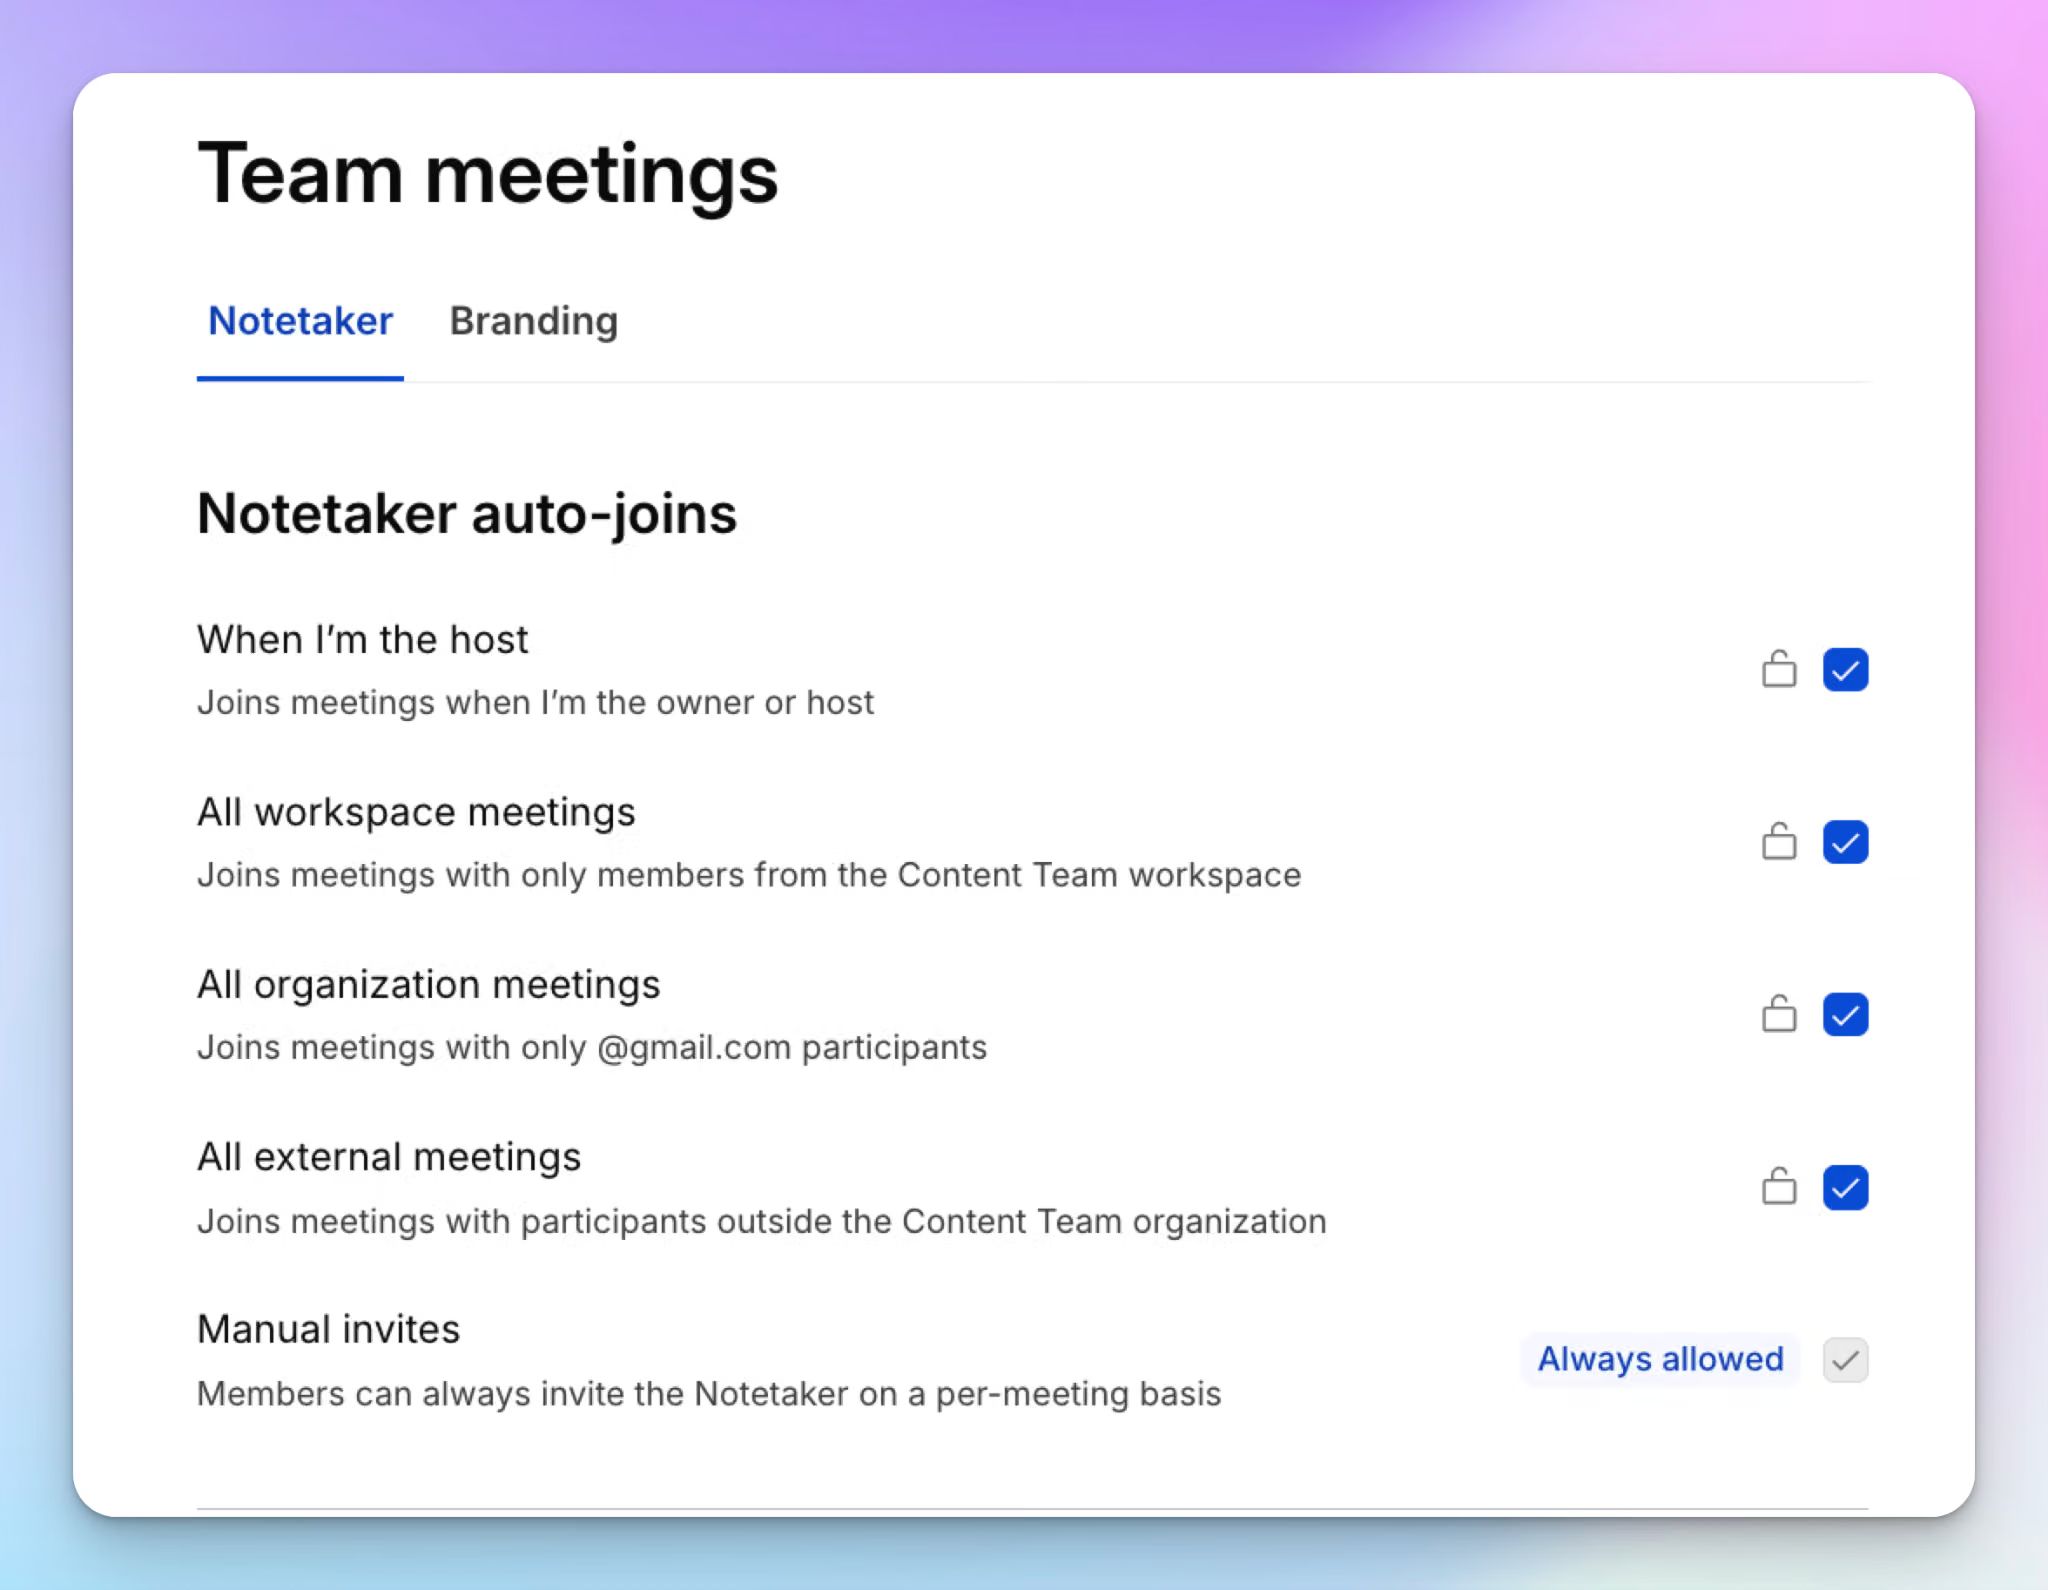
Der Check:
- Öffnen Sie die Freigabeeinstellungen, meist unter den Konto- oder Workspace-Einstellungen zu finden. Legen Sie genau fest, wie und welche Transkripte geteilt werden sollen. Verlassen Sie sich nicht auf die Standardvorgaben.
- Stellen Sie sicher, dass Ihr Tarif SSO und MFA unterstützt, damit ein geleaktes Passwort nicht ausreicht, um sich Zugang zu verschaffen. Das ist besonders wichtig für Meeting-Protokolle in Unternehmen, auf die Hunderte von Profilen zugreifen.
4. Nachleben: Was passiert, wenn das Meeting vorbei ist
Das Risiko: Ihre Transkripte füttern die KI-Modelle der Anbieter und deren Partner oder liegen auf unbestimmte Zeit auf fremden Servern herum.
Der Check:
- Prüfen Sie in den Kontoeinstellungen und in der Datenschutzerklärung, wie der Anbieter mit KI-Training umgeht. Sie wollen ein Opt-in-Verfahren, kein Opt-out.
- Suchen Sie nach einer Einstellung zur Speicherfrist, die Aufnahmen nach einer festgelegten Zeit automatisch löscht. Wenn etwas unklar ist, können Sie sich jederzeit direkt an das Unternehmen wenden.
Warum ein SOC-2-Zertifikat allein nicht ausreicht:SOC 2 Type II bedeutet, dass ein Prüfer die Kontrollen des Anbieters über einen längeren Zeitraum getestet hat – fragen Sie also nach dem Bericht. Allerdings ist Sicherheit der einzige verpflichtende Teil eines SOC-2-Audits. Der Datenschutz, der Aspekte wie Einwilligung und Speicherdauer abdeckt, ist freiwillig. Prüfen Sie daher genau den Umfang des Berichts.
Um Ihnen ein Gefühl dafür zu geben, wie ein sicheres Setup aussieht: HappyScribe ist eine AI-Notetaker-Plattform, die ihre Liste der Unterauftragsverarbeiter und die Sicherheitsdokumentation transparent im Trust Center veröffentlicht. Ihre Inhalte werden niemals zum Trainieren von KI-Modellen verwendet, es sei denn, Sie stimmen ausdrücklich zu. Im Enterprise-Tarif können Sie zudem separate Speicherfristen für Aufnahmen, Transkripte und KI-Zusammenfassungen festlegen.
Wenn Ihr aktuelles Tool bei den meisten dieser Checks durchfällt, ist Ihr erster Impuls vielleicht, es kurzerhand zu verbieten. Das ist in der Regel nicht der beste Weg.
Warum ein Verbot von AI Notetakern nach hinten losgeht
Fällt ein AI Notetaker bei Ihrer Sicherheitsprüfung durch, fühlt sich ein Verbot nach einer sicheren Entscheidung an. In der Praxis verlagert das die Protokollierung jedoch nur dorthin, wo Sie sie nicht mehr sehen können.
Die bereits erwähnte PagerDuty-Umfrage zeigt, warum das so ist. Etwa 39 % der Büroangestellten nutzen lieber heimlich KI, als zu riskieren, ein Nein vom Unternehmen zu hören. In Unternehmen mit über einer Milliarde US-Dollar Umsatz steigt dieser Wert sogar auf 47 %. Und 44 % haben KI bereits eingesetzt, um Einschränkungen in ihren vom Unternehmen freigegebenen Tools schlicht zu umgehen.
Ein Verbot verhindert also nicht, dass Meetings aufgezeichnet werden. Die Hälfte der Büroangestellten hat schon private Geräte für berufliche KI-Aufgaben genutzt. Nach einem Verbot werden Ihre Meetings mit dem Smartphone aufgezeichnet und über private Konten verarbeitet – und niemand verfolgt mehr nach, wo diese Transkripte landen. So schaffen Verbote riesige blinde Flecken in Ihrer Data Governance.
Erinnern Sie sich an die 800 Konten von vorhin? Ein reines Verbot hätte kein einziges davon verhindert.
Was stattdessen besser funktioniert:
- Prüfen und genehmigen Sie ein Tool, das Ihr Team auch wirklich nutzen will. Mitarbeiter suchen nach Auswegen, wenn ein Tool sie bei der Arbeit ausbremst.
- Verfassen Sie eine Richtlinie zur zulässigen Nutzung von KI. Legen Sie darin genau fest, welche Tools erlaubt sind, für welche Meetings sie eingesetzt werden dürfen und wann die Teilnehmer zwingend informiert werden müssen.
- Bündeln Sie die Zugriffsrechte an einem Ort. Sie sollten in der Lage sein, jemandem den Zugriff in wenigen Sekunden zu entziehen.
Der Enterprise-Tarif von HappyScribe wurde speziell für größere Teams entwickelt, bei denen Schatten-KI und verstreute Zugriffe am schwersten zu kontrollieren sind. Ihr Team arbeitet in einem zentralen Workspace mit SSO und rollenbasierten Berechtigungen, anstatt Hunderte privater Konten zu nutzen, auf die die IT keinerlei Zugriff hat.
Wenn Sie ein kleineres Team sind, bieten diese KI-Meeting-Assistenten für kleine Unternehmen einen besseren Ausgangspunkt.
Sind AI Notetaker ohne Bot oder als integrierte Tools sicherer?
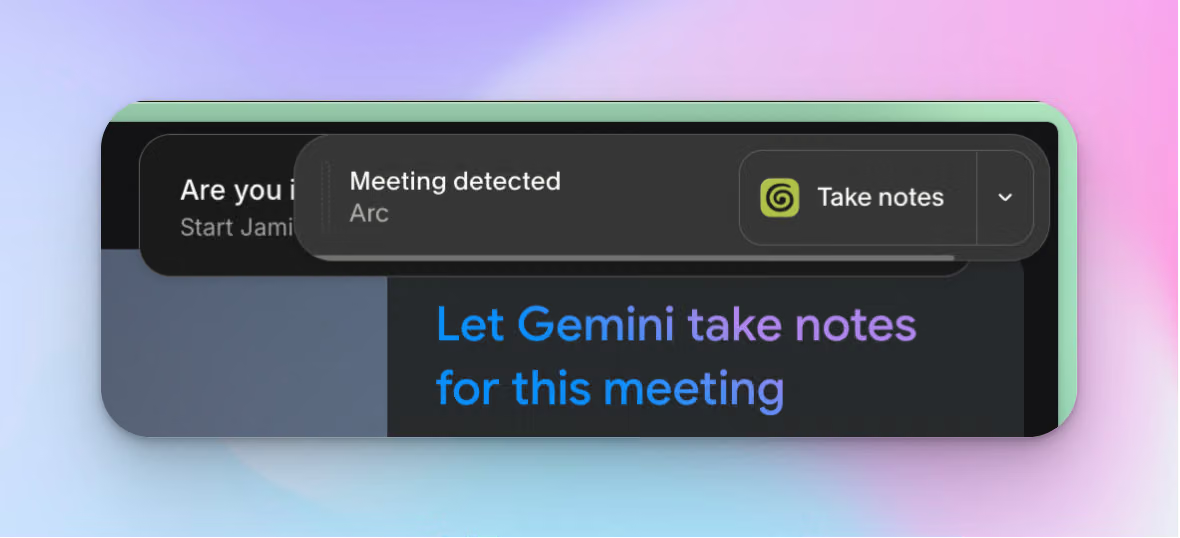
Sie haben ein Verbot also ausgeschlossen und müssen nun entscheiden, was Ihr Team stattdessen nutzen darf. Den klassischen Protokoll-Bot in Meetings kennen Sie bereits, aber es gibt noch zwei weitere Optionen: Aufzeichnungen ganz ohne Bot, die das Audio direkt von Ihrem Gerät abgreifen, und die bereits in Google Meet oder Zoom integrierten KI-Assistenten.
Beide sind nicht automatisch sicherer. Sie verlagern das Risiko lediglich an eine Stelle, an der Sie es vielleicht nicht sofort vermuten. Darauf sollten Sie achten, bevor Sie sich für eine der Varianten entscheiden:
AI Notetaker ohne Bot
Ein Tool ohne Bot zeichnet direkt von Ihrem eigenen Gerät auf, sodass kein Bot in der Teilnehmerliste auftaucht. Diese Unsichtbarkeit ist das Hauptverkaufsargument – und gleichzeitig ein rechtliches Problem.
Die Sammelklage gegen Granola zielt genau auf diesen Punkt ab. Sie wirft dem Unternehmen vor, die App sei absichtlich so konzipiert, dass sie Meetings aufzeichnet, ohne alle Teilnehmer darüber zu informieren, und dass sie diese Gespräche standardmäßig zum Trainieren ihrer KI-Modelle verwendet.
Ein sichtbarer Bot kann sich anfangs vielleicht ungeschickt anfühlen, aber wenn Sie von vornherein transparent und regelkonform handeln, ersparen Sie sich später viel Ärger. Ohne Bot für das Protokoll fällt es allein in Ihre Verantwortung, die Einwilligung aller Teilnehmer einzuholen.
Integrierte Notetaker
Direkt in Google Meet, Microsoft Teams oder Zoom integrierte Notetaker fühlen sich sicherer an, da sie von einer Plattform stammen, der Sie ohnehin vertrauen.
Aber eine vertrauenswürdige Plattform ist nicht dasselbe wie ein explizit geprüftes Tool. Integrierte AI Notetaker bieten oft weniger Funktionen und stoßen schnell an ihre Grenzen, wenn Sie zwischen verschiedenen Meeting-Plattformen wechseln.
Seit Ende September 2026 hat Google Meet die automatische Protokollierung standardmäßig für Meetings ab drei Personen in den Tarifen Business Standard und Business Plus aktiviert. Wenn niemand diese Einstellung ändert, werden bei Ihren Kunden-Meetings und Interviews ganz automatisch KI-Protokolle erstellt.
KI-Richtlinien in Microsoft Teams sind oft viel zu komplex, was Nutzer dazu zwingt, nach Alternativen zu Copilot-KI zu suchen. Die neue Funktion My Notes von Zoom funktioniert zwar plattformübergreifend, aber die Einstellungen ändern sich so oft, dass Nutzer bereits alte Transkripte verloren haben.
Was das für Sie bedeutet: Wählen Sie den Aufnahmemodus pro Meeting, nicht pro Tool. HappyScribe unterstützt sowohl Aufzeichnungen mit als auch ohne Bot, sodass Sie bei externen Terminen einen sichtbaren Bot mitlaufen lassen können.
So oder so: Die Regeln werden strenger, sobald jemand aus Europa teilnimmt.
Was sich ändert, wenn Teilnehmer aus Europa im Meeting sind
Wenn Ihr Unternehmen Mitarbeiter, Nutzer oder einen Standort in der EU hat, gilt das alles weiterhin. Europa fügt dem Ganzen jedoch ein paar Fragen hinzu, die US-Käufer oft überspringen, die Sie aber klären sollten, bevor Sie ein Tool im Team ausrollen.
Wenn Sie ein EU-Unternehmen sind
- Verlassen Sie sich bei internen Meetings nicht auf die Einwilligung. Die DSGVO verlangt für jede Aufzeichnung eine gültige Rechtsgrundlage, und die Einwilligung scheint auf den ersten Blick die einfachste Wahl zu sein. Aber laut den Richtlinien des EDSA (Europäischer Datenschutzausschuss) können Mitarbeiter aufgrund des Machtgefälles gegenüber dem Arbeitgeber nur in Ausnahmefällen eine echte freiwillige Einwilligung abgeben. Fragen Sie Ihren Datenschutzbeauftragten, welche Rechtsgrundlage für Ihre internen Meetings am besten passt, bevor Sie einfach eine Checkbox für die Zustimmung einbauen.
- Kennen Sie die Transferregeln, auf die sich Ihr Anbieter stützt. Die meisten US-Anbieter verlassen sich auf das EU-US Data Privacy Framework. Das ist derzeit gültig, allerdings ist eine Klage dagegen beim höchsten EU-Gericht anhängig. Fragen Sie nach, ob Ihr Anbieter als Backup auch EU-Standardvertragsklauseln (SCC) anbietet. Wenn Sie schon dabei sind, prüfen Sie auch den US CLOUD Act, um festzustellen, ob dessen Prämissen Ihre europäischen Richtlinien zur Datensouveränität gefährden.
Wenn Sie ein US-Unternehmen mit Standorten in der EU sind
- Beziehen Sie Ihren Betriebsrat frühzeitig mit ein. In Deutschland haben Betriebsräte ein Mitbestimmungsrecht bei technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen. Ein firmenweiter AI Notetaker fällt sehr wahrscheinlich genau in diesen Bereich.
- Achten Sie auf Emotion Scoring. Seit Februar 2025 verbietet der EU AI Act (KI-Verordnung) KI-Systeme am Arbeitsplatz, die Rückschlüsse auf die Emotionen von Mitarbeitern ziehen – und die Stimme zählt hier als biometrisches Datum. Wenn Ihr AI Notetaker Stimmung oder Engagement misst, lassen Sie sich vom Anbieter schriftlich bestätigen, dass diese Funktion für Ihre EU-Mitarbeiter deaktiviert ist.
Was das für Sie bedeutet: Wo Ihre Meeting-Daten gespeichert werden, bestimmt maßgeblich Ihre DSGVO-Antworten. HappyScribe hat seinen Sitz in Barcelona, Spanien, und speichert Ihre Dateien sicher in einem Tier-IV-, PCI-DSS- und ISO-27001-konformen Rechenzentrum in der EU – selbst dann, wenn Sie Meetings ganz ohne Bot aufzeichnen.
So fassen Sie all das in eine Prüfung zusammen, die Sie noch diese Woche durchführen können.
Ihre 5-Schritte-Checkliste für die Sicherheit beim Einsatz von AI Notetakern
Sie brauchen dafür kein völlig neues Sicherheitsprogramm. Arbeiten Sie einfach diese fünf Schritte der Reihe nach ab:
| Schritt | Was zu tun ist | Ziel erreicht, wenn |
|---|---|---|
| 1. Herausfinden, was bereits aufgezeichnet wird | Prüfen Sie, welche Drittanbieter-Apps mit Ihren Google-Workspace- oder Microsoft-365-Konten verknüpft sind, und checken Sie die Standardeinstellungen für die Protokollierung in Teams, Zoom und Google Meet. |
Sie eine vollständige Liste aller Notetaker mit Kalenderzugriff haben |
| 2. Ein Tool freigeben und klare Regeln aufstellen | Führen Sie die vier oben genannten Checks durch und holen Sie sich ein unterzeichnetes BAA ein, falls Sie im US-Gesundheitswesen tätig sind. Verfassen Sie eine kurze Richtlinie zur zulässigen Nutzung von KI, die das genehmigte Tool nennt und festhält, an welchen Meetings es nicht teilnehmen darf. In der EU sollten Sie spätestens jetzt Ihren Datenschutzbeauftragten und den Betriebsrat einbeziehen. |
Ein einzelnes Tool freigegeben ist und die Richtlinie für alle sichtbar ist, die Meetings planen |
| 3. Die Konfiguration vor dem Rollout | Abhängig von Ihrem Tarif können Sie SSO und MFA aktivieren, die Freigabe und den Datenschutz für Transkripte konfigurieren und festlegen, dass Rohaufnahmen nach einem kurzen Zeitraum automatisch gelöscht werden. | Der Zugriff im Ernstfall schnell entzogen werden kann und nichts ohne Ablaufdatum gespeichert wird |
| 4. Die Einwilligung standardisieren | Fügen Sie Kalendereinladungen einen Hinweis auf die Aufzeichnung hinzu und richten Sie eine kurze Erinnerung für den Start jedes Meetings ein. Zeigen Sie Ihrem Team, wie sie die Aufzeichnung in vertraulichen Momenten pausieren oder beenden können. |
Jedes aufgezeichnete Meeting einen klaren Hinweis sowohl in der Einladung als auch beim Start enthält |
| 5. Die vierteljährliche Überprüfung | Überprüfen Sie regelmäßig verbundene Apps sowie die Liste der Unterauftragsverarbeiter des Anbieters und bestätigen Sie, dass die Speicherfristen weiterhin wie geplant eingehalten und Daten gelöscht werden. |
Ein fester Verantwortlicher die Überprüfung in seinem Kalender eingeplant hat |
Wenn Sie HappyScribe nutzen:
- Für Enterprise-Nutzer lässt sich Schritt 3 an einem zentralen Ort steuern: SSO, rollenbasierte Berechtigungen und separate Speicherfristen für Aufnahmen, Transkripte und KI-Zusammenfassungen.
- In Zoom-, Google-Meet- und Microsoft-Teams-Meetings kann zudem jeder Teilnehmer „!help“ in den Chat eingeben, um den Bot zu pausieren oder aus dem Meeting zu entfernen – womit Schritt 4 bereits abgedeckt ist.
Behalten Sie den AI Notetaker, aber ohne das Rätselraten
Zu Beginn habe ich gefragt, wo Ihre Aufnahmen nach dem Ende des Meetings landen. Wenn Sie die Checkliste durchgearbeitet haben, können Sie diese Frage jetzt beantworten. Sie wissen genau, wer auf welches Transkript zugreifen kann, und Sie wissen, wann es endgültig gelöscht wird.
Nutzen Sie Ihren KI-Meeting-Assistenten also ruhig weiter. Stellen Sie nur sicher, dass es ein Tool ist, das Sie ganz bewusst und geprüft ausgewählt haben.
Wenn Sie einen sicheren Startpunkt suchen: Der AI Notetaker von HappyScribe speichert Ihre Dateien in der EU und verwendet Ihre Inhalte niemals zum Trainieren von Modellen, es sei denn, Sie stimmen ausdrücklich zu.
Häufig gestellte Fragen zur Sicherheit von AI Notetakern
Ist ein AI Notetaker sicher?
Einige ja, aber viele AI Notetaker sind nicht standardmäßig sicher. Bevor Sie ein Tool einführen, sollten Sie die Sicherheitsvorkehrungen des Anbieters genau prüfen. Achten Sie auf eine SOC-2-Type-II-Zertifizierung, DSGVO-Konformität, dass Daten bei der Übertragung und bei der Speicherung verschlüsselt werden, sowie auf strenge Zugriffskontrollen und weitreichenden Datenschutz.
Eine kurze Risikobewertung sollte auch abdecken, wo die Daten gespeichert werden, ob es klare Einstellungen zur Speicherdauer gibt und ob KI-Modelle von Drittanbietern Daten aus Ihren Meetings verarbeiten oder diese für das Modelltraining nutzen. HappyScribe ist nach SOC 2 Type II zertifiziert und speichert Ihre Dateien in einem Rechenzentrum in der EU. HappyScribe verwendet Ihre Inhalte niemals für das Modelltraining, es sei denn, Sie geben Ihr ausdrückliches Opt-in.
Ist die Nutzung eines AI Notetakers legal?
Ja, die Nutzung eines AI Notetakers ist völlig legal. Das rechtliche Risiko entsteht erst, wenn Sie Meeting-Teilnehmer aufzeichnen, ohne die in Ihrer oder deren Region erforderliche Einwilligung einzuholen. In den USA verlangen etwa ein Dutzend Bundesstaaten die Zustimmung aller Beteiligten – kündigen Sie die Aufzeichnung also am besten direkt zu Beginn jedes Meetings an.
In der EU erfordert die DSGVO eine klare Rechtsgrundlage für die Datenverarbeitung. Bei internen Meetings zwischen Arbeitgeber und Arbeitnehmern reicht die bloße Einwilligung aus Datenschutz-Sicht jedoch selten aus. Für Teams in regulierten Branchen gelten zudem zusätzliche Compliance-Pflichten. Finanzdienstleister müssen beispielsweise jeden Anbieter überwachen, der Kundendaten verarbeitet – und das schließt den AI Notetaker ein, der im Kunden-Meeting mitläuft.
Zeichnen AI Notetaker das Meeting auf?
Ja. Die meisten AI Notetaker zeichnen Meetings auf – entweder über einen sichtbaren Bot, der an Ihren Videokonferenzen teilnimmt, oder indem sie das Audio direkt von Ihrem Gerät abgreifen. Anschließend wandeln sie diese Meeting-Aufzeichnungen in KI-generierte Transkripte und KI-Zusammenfassungen um.
Viele Tools verbinden sich über eine Kalenderintegration und nehmen so automatisch an Zoom- und Microsoft-Teams-Meetings teil. Da vertrauliche geschäftliche Diskussionen und sensible Informationen schnell in den KI-Transkriptionen landen, sollten Sie unbedingt prüfen, wie jedes Tool, das mit Ihrem Cloud-Speicher oder Ihren Collaboration-Apps verknüpft ist, mit diesen Daten umgeht.
Welcher AI Notetaker ist in Europa sicher?
Die sichersten Optionen speichern Ihre Daten in der EU und legen ihre Sicherheitsvorkehrungen transparent offen. HappyScribe hat seinen Sitz in Barcelona, ist nach SOC 2 Type II zertifiziert und speichert Ihre Dateien sicher in einem Rechenzentrum in der EU. Leexi speichert Daten in Frankreich, und Noota nutzt EU-Rechenzentren in Frankreich, Belgien und den Niederlanden. Jamie funktioniert ganz ohne Bot im Meeting, verfügt allerdings nicht über die SOC-2-Type-II-Zertifizierung, die viele Enterprise-Kunden voraussetzen. Egal, für welchen Anbieter Sie sich entscheiden: Prüfen Sie die Datensicherheit immer selbst. Ein europäischer Unternehmenssitz senkt zwar einige Sicherheitsrisiken, ersetzt aber niemals die sorgfältige Prüfung des Anbieters.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.