Belangrijkste inzichten ⏩
- Toestemming vragen is jouw taak als host. Sommige Amerikaanse staten eisen dit van iedereen in het gesprek, en in de EU is het zelden een geldige juridische basis voor interne vergaderingen.
- Versleuteling is pas het begin. Het grootste risico zit in toestemming en bewaartermijnen, en een SOC 2 Type II-certificering dekt privacy niet standaard.
- AI-notulisten verbieden werkt averechts. Zo'n 66% van de kantoorprofessionals gebruikt al AI-tools die hun bedrijf niet toestaat. Keur liever één tool goed en stel duidelijke regels op.
- Bot-vrije en ingebouwde tools zijn niet per definitie veiliger. Bij onzichtbare opnames ligt de verantwoordelijkheid voor toestemming bij jou, en ingebouwde AI-notulisten vereisen dezelfde beveiligingscheck als elke andere tool.
Als je een AI-notulist gebruikt, geniet je waarschijnlijk van het gemak. Je kunt je volledig focussen op het gesprek in plaats van zelf te notuleren, en je krijgt een samenvatting met actiepunten.
Maar dan nu een minder leuke vraag: Waar blijven die opnames zodra het gesprek voorbij is?
De meeste mensen zoeken dit nooit uit, en dat is begrijpelijk. Maar inmiddels lopen er tegen verschillende aanbieders privacyrechtszaken, en niet-goedgekeurde AI-tools duiken steeds vaker op bij datalekken. Het is dus een goed moment om de tool die jouw vergaderingen vastlegt eens kritisch onder de loep te nemen.
Deze gids helpt je bepalen of je AI-notulist veilig is, en laat zien hoe je zelf de beveiliging optimaal inricht.
Waarom de beveiliging van de AI-notulist in 2026 urgent werd
De meeste AI-notulisten verspreiden zich via agenda's. Iemand koppelt zijn Google Agenda, en de tool schuift automatisch aan bij vergaderingen. Collega's die de notulen willen inzien, moeten vaak ook een account aanmaken, en zo herhaalt de cyclus zich.
Zo eindigde een klant van Nudge Security met 800 nieuwe accounts voor één AI-notulist in slechts 90 dagen.
En dit is niet het probleem van slechts één bedrijf. In de Shadow AI-enquête van PagerDuty gaf 66% van de kantoorprofessionals aan AI-tools op het werk te hebben gebruikt waarvan ze dachten dat het bedrijfsbeleid ze niet toestond. Nog opvallender is dat 40% notulen of samenvattingen van vergaderingen had gedeeld met openbare AI-tools zoals ChatGPT en Gemini.
Wat dit voor jou betekent: Zelfs als jouw bedrijf een veilige AI-notulist heeft gekozen, staan er mogelijk al kopieën van je vergadergegevens op andere plekken.
Sommige tools bewaren gegevens van je, zelfs als je nooit een account hebt aangemaakt. Toen ik Fireflies testte voor onze Fireflies AI-review, bleek een nieuw account al gevuld te zijn met vergaderingen tot aan 2024, allemaal uit gesprekken waarbij iemand anders de bot had aanstaan.
Ook de rechtbanken beginnen zich hiermee te bemoeien. Naast Fireflies lopen er ook tegen Otter AI en Granola privacyrechtszaken over de manier waarop hun tools vergaderingen opnemen.
De meeste van die zaken draaien om één vraag: Ging iedereen in het gesprek akkoord met de opname?
Is het legaal om een AI-notulist te gebruiken tijdens vergaderingen?
Het gebruik van een AI-notulist is legaal, maar het risico ontstaat wanneer je mensen opneemt die hier geen toestemming voor hebben gegeven.
Volgens de Amerikaanse federale wet en de meeste staten hoeft slechts één persoon in het gesprek toestemming te geven. Californië hoort daar niet bij. Het Californische wetboek van strafrecht vereist de toestemming van alle partijen voordat iemand een vertrouwelijk gesprek mag opnemen, en ongeveer twaalf Amerikaanse staten hanteren dezelfde regel voor alle partijen.
Je AI-notulist kan niet controleren vanwaar elke deelnemer inbelt. Dus als een gesprek de staatsgrenzen overschrijdt, volg dan de strengste regel voor toestemming.
Als jij de vergadering leidt, is het jouw taak om expliciete toestemming te vragen aan de deelnemers. Dit is ook buiten de VS de veiligste gewoonte, hoewel Europa eigen regels toevoegt voor interne vergaderingen.
Gereguleerde sectoren
- Gezondheidszorg: In de VS wordt je AI-notulist beschouwd als een "business associate" onder HIPAA als er tijdens je vergaderingen patiëntgegevens worden besproken. Je hebt dan een ondertekende BAA nodig voor je allereerste gesprek. Europeanen vallen onder de AVG.
- Financiële dienstverlening: De Safeguards Rule van de FTC vereist dat je toezicht houdt op elke dienstverlener die klantgegevens verwerkt, en dat geldt dus ook voor je AI-notulist.
Dit is algemene informatie, geen juridisch advies.
Toestemming gaat over het moment waarop de opname begint. Wat er daarna mee gebeurt is een kwestie van beveiliging, wat ons bij de volgende vraag brengt.
Wat "veilig" betekent voor een AI-notulist
De meeste beveiligingscontroles stellen één vraag: is de data versleuteld? Dat is een goed begin. Het datalekrapport van IBM uit 2026 toonde aan dat slechts 37% van de organisaties met een datalek gevoelige data zowel bij opslag als tijdens verzending versleutelt.
Maar versleuteling beschermt slechts een deel van de levenscyclus van je vergadering. Een AI-notulist verwerkt elk gesprek in vier fases, en in elke fase kan iets misgaan. Zo controleer je jouw tool:
1. Opname: wie weet dat er wordt opgenomen?
Het risico: De bot schuift aan bij de vergadering als deelnemer zonder anderen te waarschuwen, of een bot-vrije tool neemt op zonder enig signaal naar je gasten.
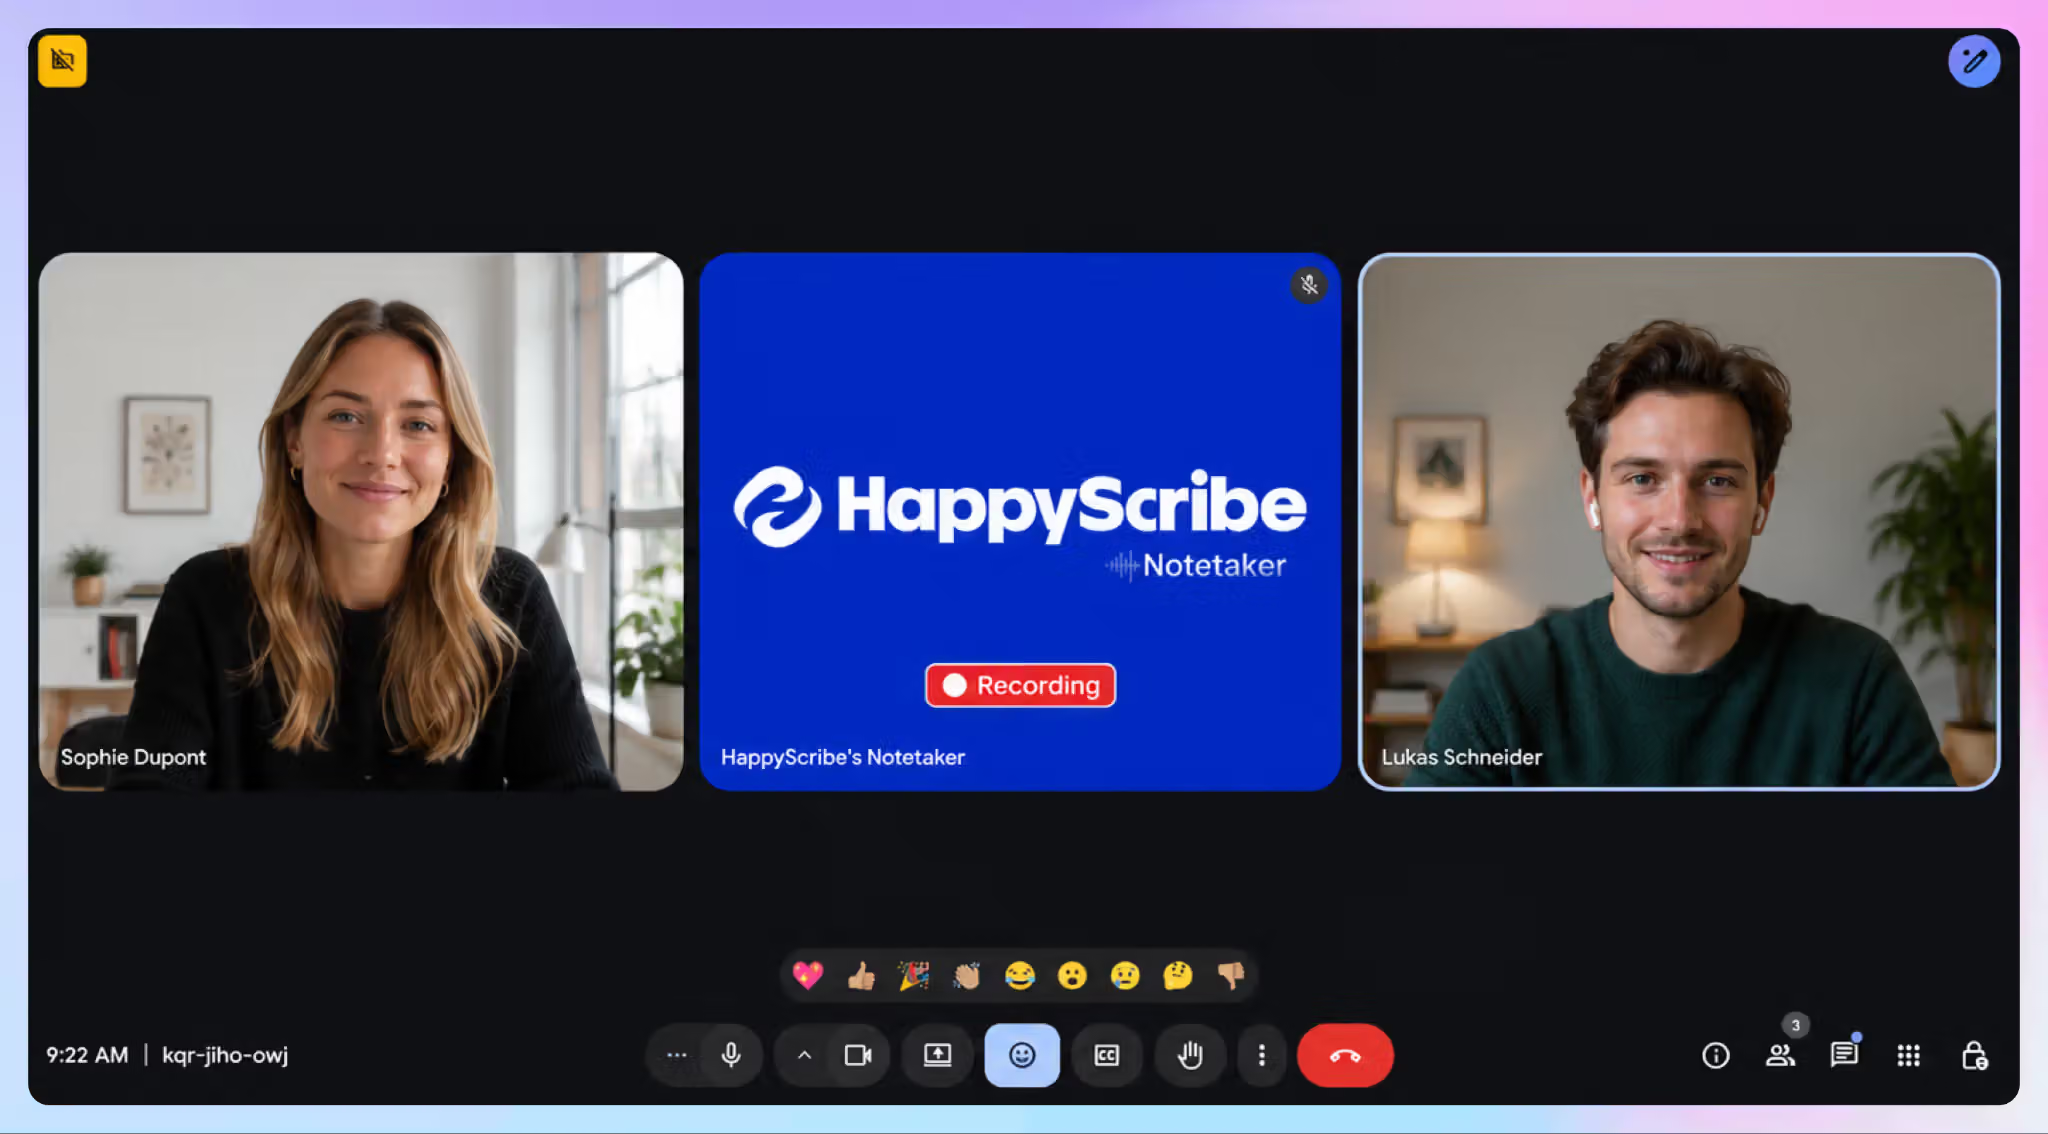
De check:
- Neem als gast deel aan een testgesprek vanaf een tweede account. Kijk of je een duidelijke melding krijgt voordat de opname start.
- Zoek naar een manier om de opname te pauzeren, te hervatten en te stoppen tijdens vertrouwelijke momenten.
2. Opslag: waar je vergadergegevens worden bewaard
Het risico: Je data wordt verwerkt op servers van derden waar je niets van afwist.
De check:
- Zoek de lijst met subprocessors van de leverancier op. Als je die niet kunt vinden zonder eerst het salesteam te mailen, weet je eigenlijk al genoeg.
- Bevestig waar je data wordt opgeslagen en dat deze versleuteld is bij opslag en tijdens verzending.
3. Toegang: wie kan de transcriptie openen?
Het risico: Gedeelde links en automatisch gemailde samenvattingen verspreiden de inhoud van je vergadering tot ver buiten de daadwerkelijke deelnemers.
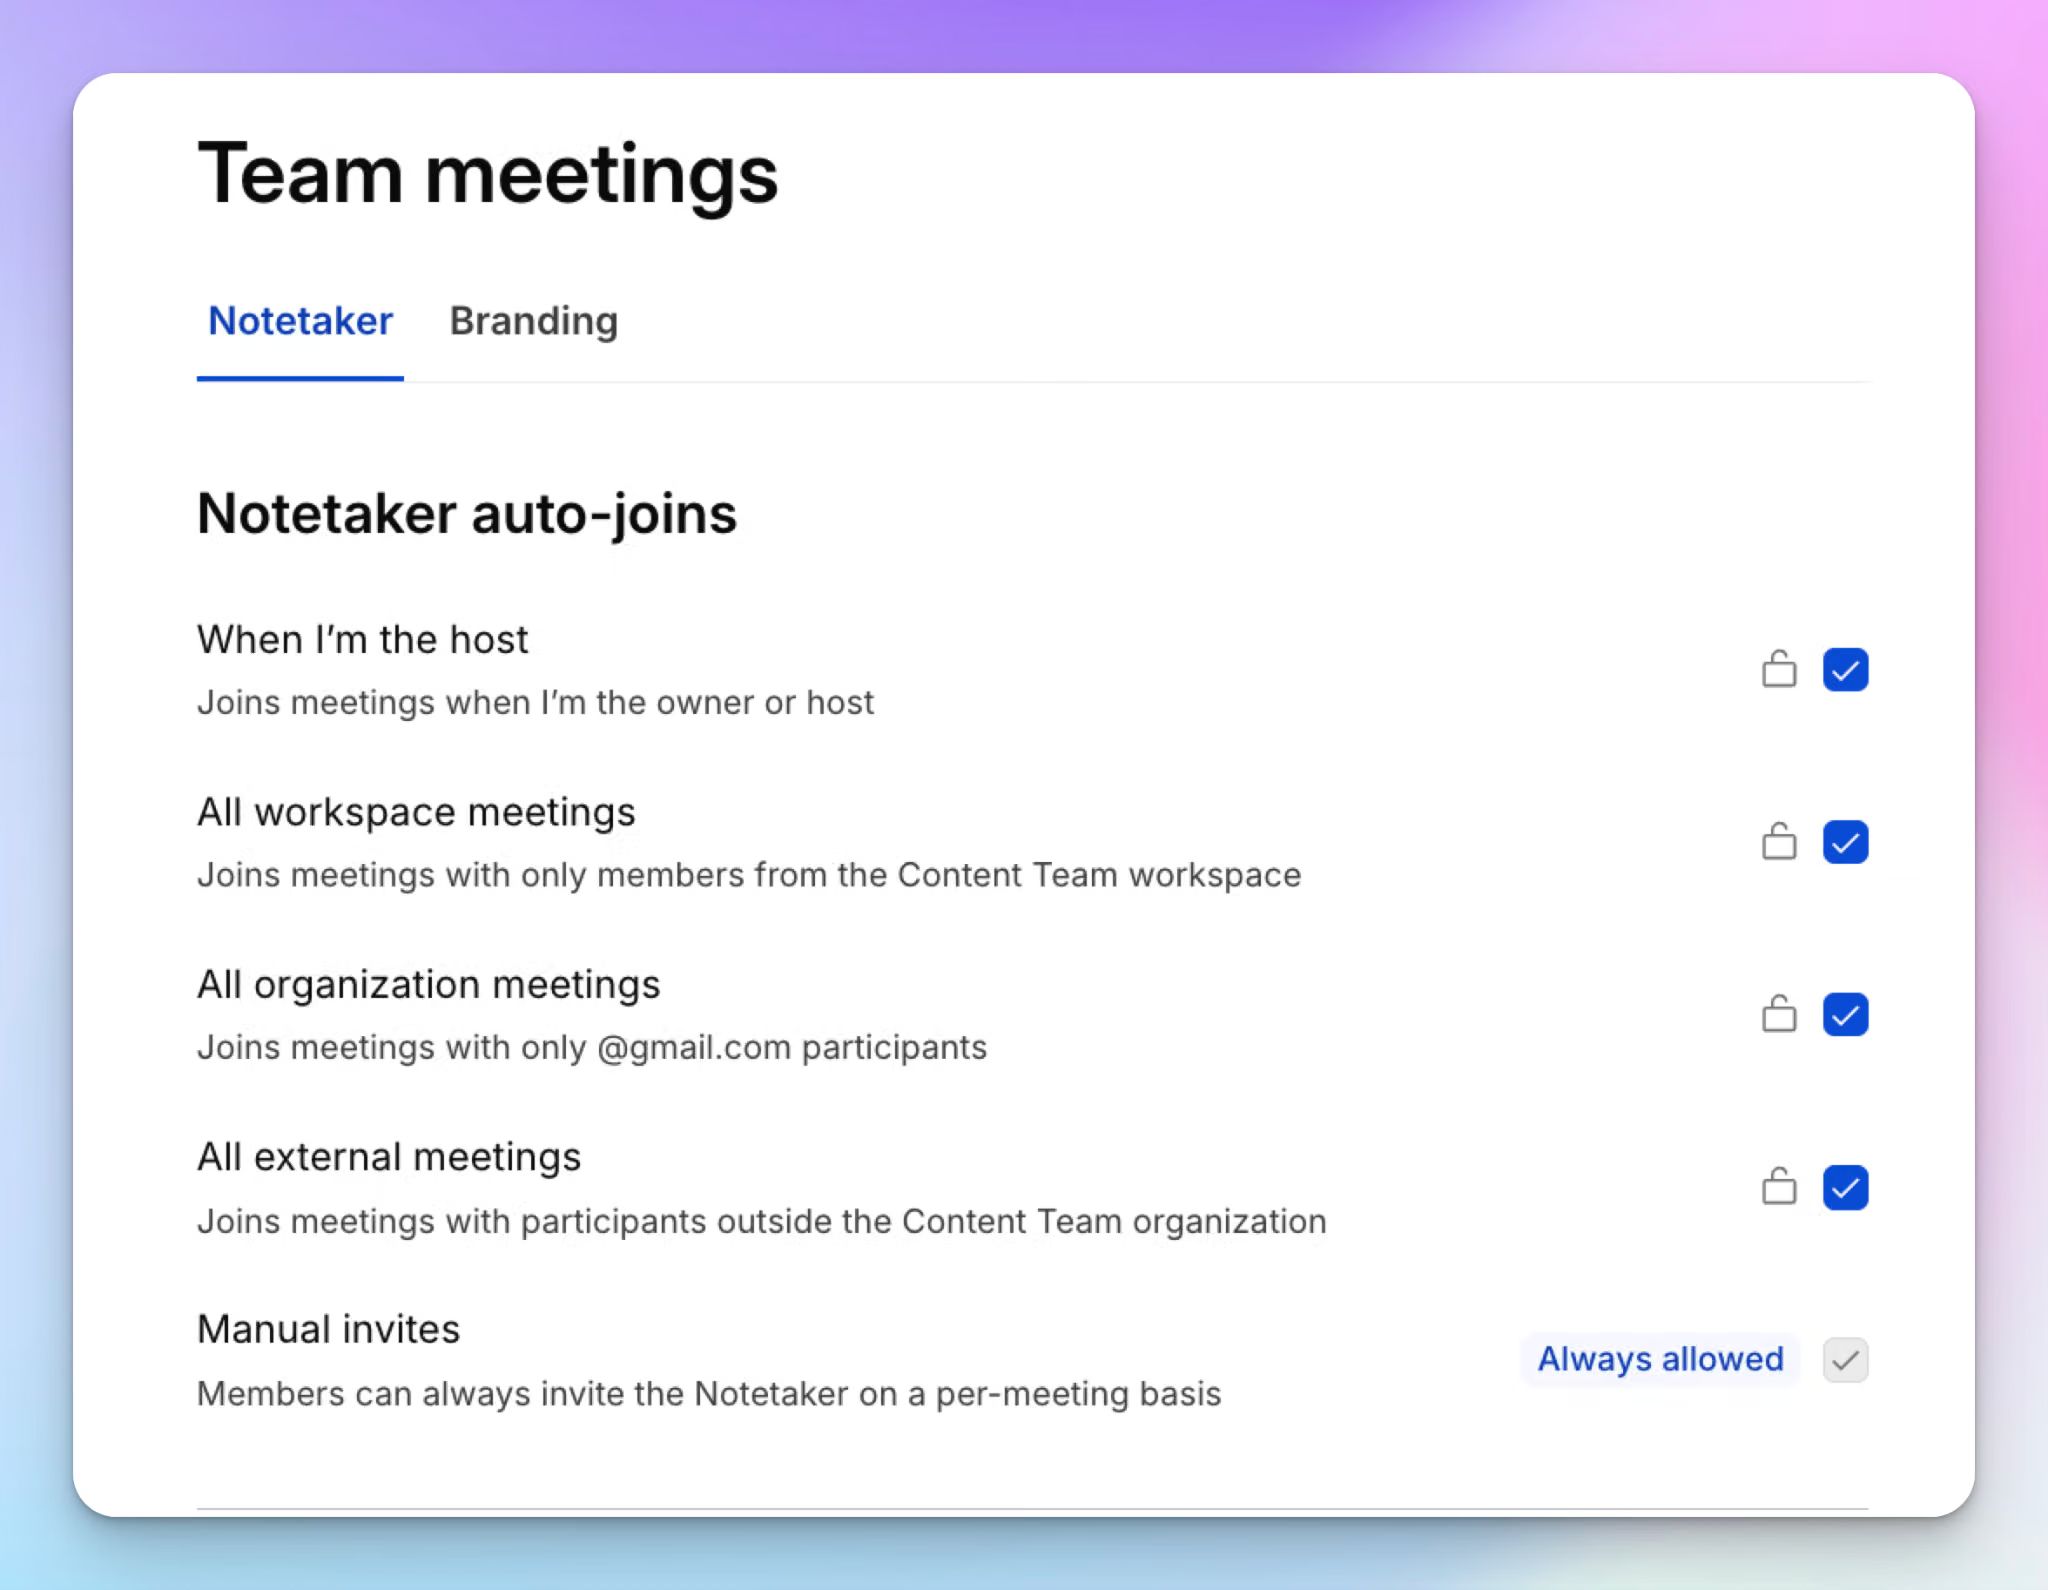
De check:
- Open de deelinstellingen, meestal te vinden onder je account- of werkruimte-instellingen. Stel in hoe en welke transcripties gedeeld mogen worden. Vertrouw hierbij niet zomaar op de standaardinstellingen.
- Controleer of je abonnement SSO en MFA ondersteunt, zodat een uitgelekt wachtwoord niet genoeg is om binnen te dringen. Dit is vooral cruciaal voor zakelijke notulen die door honderden profielen worden geraadpleegd.
4. Na afloop: wat gebeurt er zodra het gesprek voorbij is?
Het risico: Je transcripties voeden de AI-modellen van leveranciers en hun partners, of ze blijven voor onbepaalde tijd op servers staan.
De check:
- Controleer je accountinstellingen en het privacybeleid om te zien hoe de aanbieder omgaat met AI-training. Je wilt een opt-in zien, geen opt-out.
- Zoek naar een bewaartermijn-instelling die opnames na een vaste periode automatisch verwijdert. Als iets niet duidelijk is, kun je altijd contact opnemen met het bedrijf.
Waarom een SOC 2-certificering niet genoeg is:SOC 2 Type II betekent dat een auditor de controles van de leverancier over een langere periode heeft getest, dus vraag altijd om het rapport. Maar beveiliging is het enige verplichte onderdeel van een SOC 2-audit. De privacycriteria, die toestemming en bewaartermijnen dekken, zijn optioneel. Controleer dus goed de reikwijdte van het rapport.
Om je een idee te geven van hoe een veilige tool eruitziet: HappyScribe is een AI-notulist die zijn lijst met subprocessors en beveiligingsdocumentatie publiceert in het Trust Center. Jouw gegevens worden nooit gebruikt om AI-modellen te trainen, tenzij je hiervoor kiest via een opt-in. Met een Enterprise-abonnement kun je afzonderlijke bewaartermijnen instellen voor opnames, transcripties en samenvattingen.
Als je huidige tool voor de meeste van deze checks zakt, is je eerste instinct misschien om hem te verbieden. Toch is dat meestal niet de beste weg vooruit.
Waarom AI-notulisten verbieden averechts werkt
Als een AI-notulist je beveiligingscheck niet doorstaat, klinkt een verbod als een veilige keuze. In de praktijk verplaats je het notuleren er echter alleen maar mee naar een plek buiten jouw zicht.
De eerder genoemde PagerDuty-enquête laat zien waarom. Zo'n 39% van de kantoorprofessionals gebruikt liever stiekem AI dan het risico te lopen dat het verboden wordt. Bij bedrijven met een omzet van ruim 1 miljard dollar stijgt dat zelfs naar 47%. En 44% heeft al eens AI ingezet om de beperkingen van door het bedrijf goedgekeurde tools te omzeilen.
Een verbod stopt het opnemen van vergaderingen dus niet. De helft van de kantoorprofessionals heeft al eens persoonlijke apparaten gebruikt voor werkgerelateerde AI-taken. Na een verbod worden je vergaderingen opgenomen op telefoons en met persoonlijke accounts, waarna niemand meer bijhoudt waar die transcripties belanden. Op die manier creëren verboden enorme blinde vlekken in je databeheer.
Weet je nog, die 800 accounts van eerder? Een verbod alleen had geen van alle kunnen tegenhouden.
Wat beter werkt:
- Keur één tool goed die je team écht wil gebruiken. Mensen zoeken naar omwegen zodra een tool hen vertraagt.
- Stel een duidelijk AI-gebruiksbeleid op. Leg precies vast welke tools zijn toegestaan, voor welke vergaderingen en wanneer deelnemers moeten worden geïnformeerd.
- Beheer toegang vanaf één centrale plek. Je moet iemands toegang binnen een paar seconden kunnen intrekken.
Het Enterprise-abonnement van HappyScribe is speciaal gebouwd voor grotere teams, waar shadow AI en versnipperde toegang het lastigst te volgen zijn. Je team werkt in één centrale werkruimte met SSO en op rollen gebaseerde rechten, in plaats van met honderden persoonlijke accounts waar IT geen zicht op heeft.
Voor kleinere teams zijn deze AI-notulisten voor kleine bedrijven een beter startpunt.
Zijn bot-vrije of ingebouwde AI-notulisten veiliger?
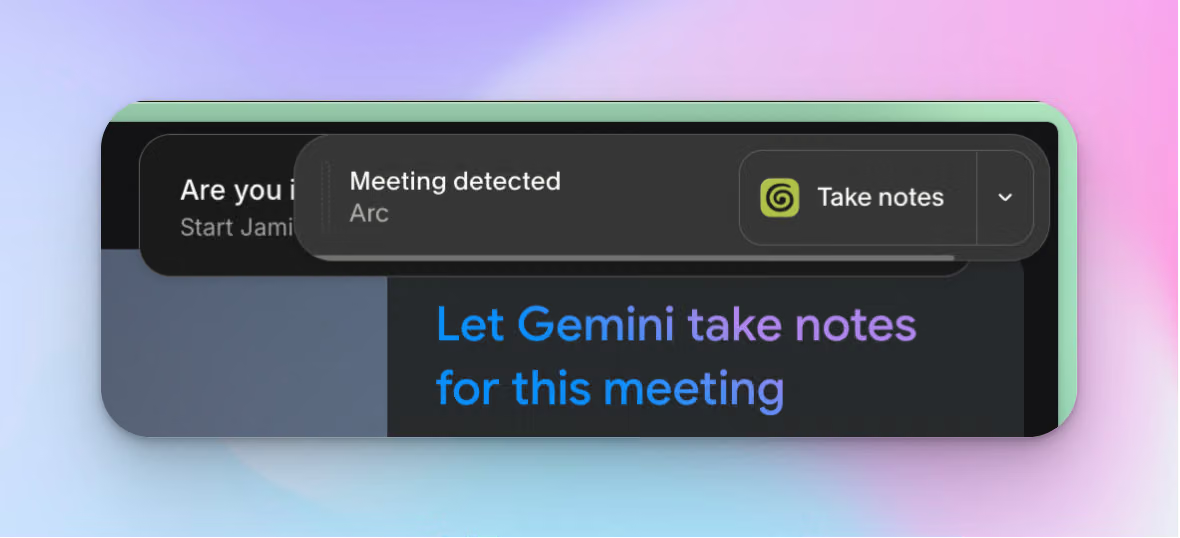
Je hebt een verbod dus uitgesloten, en nu moet je kiezen wat je team wél mag gebruiken. Je kent waarschijnlijk al de standaard bot die meeluistert in gesprekken, maar je hebt nog twee andere opties: bot-vrij opnemen via de audio van je apparaat, of de AI-notulist die al is ingebouwd in Google Meet of Zoom.
Geen van beide is per definitie veiliger. Ze verplaatsen het risico simpelweg naar plekken waar je misschien niet aan had gedacht. Hier moet je op letten voordat je er een goedkeurt:
Bot-vrije AI-notulisten
Een bot-vrije tool neemt op vanaf je eigen apparaat, waardoor er geen bot in de deelnemerslijst verschijnt. Dat deze onzichtbaar is vormt direct het grootste verkoopargument, maar is tegelijkertijd een juridisch probleem.
De groepsvordering tegen Granola draait precies om dit punt. Daarin wordt gesteld dat de app is ontworpen om gesprekken op te nemen zonder dit aan alle deelnemers te hoeven melden, en dat de tool deze gesprekken standaard gebruikt om zijn AI-modellen te trainen.
Een zichtbare bot kan wat ongemakkelijk voelen, maar door direct transparant te zijn en de regels te volgen bespaar je jezelf later een hoop ellende. Zonder bot ligt de volledige verantwoordelijkheid voor het verkrijgen van toestemming bij jou.
Ingebouwde AI-notulisten
AI-notulisten die zijn ingebouwd in Google Meet, Teams of Zoom voelen vaak veiliger aan omdat ze van een platform komen dat je al vertrouwt.
Maar een vertrouwd platform is niet hetzelfde als een tool die je grondig hebt gecontroleerd. Ingebouwde AI-notulisten hebben doorgaans minder functionaliteiten, en ze voelen beperkter aan wanneer je tussen verschillende vergaderplatforms wisselt.
Sinds eind september 2026 heeft Google Meet het automatisch notuleren standaard ingeschakeld voor vergaderingen met drie of meer personen voor Business Standard- en Business Plus-abonnementen. Tenzij iemand die instelling wijzigt, worden er van jouw klantgesprekken en interviews automatisch AI-notulen gemaakt.
AI-richtlijnen binnen Microsoft Teams zijn vaak te complex, waardoor gebruikers op zoek gaan naar Copilot AI-alternatieven. De nieuwe My Notes by Zoom werkt op verschillende platforms, maar de instellingen veranderen zo vaak dat gebruikers al eerdere transcripties zijn kwijtgeraakt.
Wat dit voor jou betekent: Kies de opnamemethode per vergadering, niet per tool. HappyScribe ondersteunt zowel opnemen met als zonder bot, zodat je bij externe gesprekken gewoon een zichtbare bot kunt gebruiken.
Hoe dan ook: de regels worden een stuk strenger zodra er iemand vanuit Europa inbelt.
Wat er verandert zodra Europa deel uitmaakt van je vergaderingen
Als je bedrijf Europese werknemers, gebruikers of een kantoor in de EU heeft, blijft alles van hierboven gelden. Europa voegt echter wel een paar vragen toe die Amerikaanse kopers vaak overslaan, maar die je absoluut moet beantwoorden voordat je iets implementeert.
Als je een Europees bedrijf bent
- Vertrouw niet op toestemming bij interne vergaderingen. De AVG vereist een wettelijke grondslag voor elke opname, en toestemming lijkt dan de makkelijkste keuze. Maar volgens de EDPB-richtlijnen kunnen werknemers alleen in uitzonderlijke gevallen vrijuit toestemming geven vanwege de machtsongelijkheid met hun werkgever. Vraag je Functionaris Gegevensbescherming (FG) welke grondslag past bij jullie interne gesprekken voordat je een vinkje voor toestemming toevoegt.
- Weet op welke doorgifteregel je leverancier zich baseert. De meeste Amerikaanse leveranciers vertrouwen op het Data Privacy Framework tussen de EU en de VS. Dat is momenteel geldig, maar er loopt een hoger beroep tegen bij het hoogste hof van de EU. Vraag of jouw leverancier ook standaardcontractbepalingen (SCC's) hanteert als back-up. Verdiep je ook meteen in de Amerikaanse CLOUD Act om te zien of dat principe jullie Europese beleid voor datasoevereiniteit in gevaar brengt.
Als je een Amerikaans bedrijf bent met Europese activiteiten
- Betrek je ondernemingsraad er vroeg bij. In Duitsland hebben ondernemingsraden medezeggenschap over technische tools die mogelijk het gedrag of de prestaties van werknemers monitoren. Een bedrijfsbrede AI-notulist valt daar vrijwel zeker onder.
- Controleer op emotiescores. Sinds februari 2025 verbiedt de AI-verordening van de EU AI-systemen die emoties van werknemers op de werkvloer analyseren, en spraak telt als biometrische data. Als jouw AI-notulist sentiment of betrokkenheid meet, vraag de leverancier dan schriftelijk om te bevestigen dat dit voor je Europese personeel is uitgeschakeld.
Wat dit voor jou betekent: De plek waar je vergadergegevens staan, bepaalt grotendeels je antwoorden over de AVG. HappyScribe is gevestigd in Barcelona (Spanje) en al je bestanden worden opgeslagen én verwerkt in de EU in een Tier IV-, PCI DSS- en ISO 27001-conform datacenter, ook wanneer je opneemt zonder bot.
Zo zet je dit alles om in een controle die je deze week nog kunt uitvoeren.
Jouw 5-stappenplan voor de beveiliging van je AI-notulist
Je hebt hier geen heel nieuw beveiligingsprogramma voor nodig. Werk simpelweg deze vijf stappen op volgorde af:
| Stap | Doe dit | Je bent klaar als |
|---|---|---|
| 1. Achterhaal wat er al wordt opgenomen | Controleer welke apps van derden gekoppeld zijn aan je Google Workspace- of Microsoft 365-accounts, en check de standaardinstellingen voor notuleren in Teams, Zoom en Google Meet. |
Je een lijst hebt van elke AI-notulist met toegang tot de agenda |
| 2. Keur één tool goed en stel regels op | Voer de vier eerdere checks uit en zorg eerst voor een getekende BAA als je in de Amerikaanse gezondheidszorg werkt. Schrijf een kort AI-gebruiksbeleid waarin de tool staat genoemd en bij welke vergaderingen deze niet mag aanschuiven. Betrek in de EU in dit stadium ook je FG en de ondernemingsraad. |
Er één tool is goedgekeurd, en het beleid zichtbaar is voor iedereen die vergaderingen inplant |
| 3. Configureer alles vóór de uitrol | Afhankelijk van je abonnement kun je SSO en MFA inschakelen, de privacy en het delen van transcripties configureren, en instellen dat onbewerkte opnames na een korte periode automatisch worden verwijderd. | Toegang intrekken snel gaat, en er niets wordt bewaard zonder een vervaldatum |
| 4. Standaardiseer toestemming | Voeg een opnamemelding toe aan agenda-uitnodigingen en een korte introductie voor de start van elk gesprek. Laat mensen zien hoe ze de opname kunnen pauzeren en stoppen tijdens vertrouwelijke momenten. |
Elke opgenomen vergadering een melding heeft in zowel de uitnodiging als tijdens het gesprek zelf |
| 5. Controleer ieder kwartaal | Controleer gekoppelde apps en de lijst met subprocessors van de leverancier opnieuw, en bevestig dat de bewaartermijn nog steeds zorgt voor automatische verwijdering. |
Een specifieke eigenaar deze controle in zijn of haar agenda heeft staan |
Als je HappyScribe gebruikt:
- Voor Enterprise-gebruikers bevindt stap 3 zich op één plek: SSO, op rollen gebaseerde rechten en afzonderlijke bewaartermijnen voor opnames, transcripties en samenvattingen.
- In Zoom, Google Meet en Teams-vergaderingen kan iedereen "!help" in de chat typen om de bot te pauzeren of te verwijderen, waarmee stap 4 is gedekt.
Houd je AI-notulist, maar zonder giswerk
Aan het begin vroeg ik waar je opnames blijven zodra het gesprek voorbij is. Als je dit stappenplan hebt doorlopen, kun je die vraag nu beantwoorden. Je weet precies wie elke transcriptie kan openen en je weet wanneer deze wordt verwijderd.
Blijf je AI-notulist dus vooral gebruiken. Zorg er alleen wel voor dat het er één is die je bewust hebt gekozen.
Wil je direct veilig van start gaan? De AI-notulist van HappyScribe bewaart je bestanden in de EU en gebruikt jouw gegevens nooit voor training tenzij je daar expliciet voor kiest.
Veelgestelde vragen over de beveiliging van een AI-notulist
Is een AI-notulist veilig en AVG-proof?
Sommige wel, maar veel AI-notulisten zijn niet per definitie veilig. Bekijk het beveiligingsniveau van de aanbieder voordat je er een in gebruik neemt. Zoek naar een SOC 2 Type II-certificering, naleving van de AVG, versleuteling bij opslag en tijdens verzending, en sterke toegangs- en privacycontroles.
Een snelle risico-evaluatie moet ook kijken naar dataopslag en duidelijke bewaartermijnen, en naar de vraag of externe AI-modellen gegevens uit je gesprekken verwerken of gebruiken voor modeltraining. HappyScribe is SOC 2 Type II-gecertificeerd en slaat al je bestanden op in een Europees datacenter. Bovendien wordt je content nooit gebruikt voor modeltraining, tenzij je hier zelf voor kiest via een opt-in.
Is het legaal om een AI-notulist te gebruiken?
Ja, het gebruik van een AI-notulist is volkomen legaal. Het juridische risico ontstaat echter wanneer je deelnemers aan een vergadering opneemt zonder de toestemming die jouw of hun locatie vereist. In de VS vereisen zo'n twaalf staten de toestemming van alle partijen, dus kondig de opname daar altijd aan het begin van elk gesprek aan.
In de EU vereist de AVG een wettelijke grondslag voor gegevensverwerking, en toestemming is zelden voldoende voor interne vergaderingen tussen een werkgever en werknemers. Gereguleerde teams hebben bovendien extra nalevingsverplichtingen. Bedrijven in de financiële dienstverlening moeten bijvoorbeeld toezicht houden op elke leverancier die klantgegevens verwerkt, inclusief de AI-notulist tijdens een klantgesprek.
Neemt een AI-notulist de vergadering op?
Ja. De meeste AI-notulisten nemen vergaderingen op, ofwel via een bot die automatisch aanschuift bij je videogesprekken, ofwel door de audio van je apparaat vast te leggen. Vervolgens zetten ze die opnames met AI om in transcripties en notulen.
Velen werken via een agenda-integratie en schuiven automatisch aan bij Zoom- en Teams-vergaderingen. Aangezien gevoelige zakelijke discussies en vertrouwelijke informatie in je AI-transcripties belanden, is het belangrijk om te controleren hoe elke tool die je koppelt aan je cloudopslag of samenwerkingsapps met die data omgaat.
Welke AI-notulisten in Europa zijn veilig?
De veiligste opties bewaren je data in de EU en zijn transparant over hun beveiligingscontroles. HappyScribe is gevestigd in Barcelona, beschikt over een SOC 2 Type II-certificering en slaat je bestanden op in een Europees datacenter. Leexi bewaart data in Frankrijk en Noota maakt gebruik van EU-datacenters in Frankrijk, België en Nederland. Jamie werkt bot-vrij, maar mist de SOC 2 Type II-certificering die veel grote zakelijke klanten eisen. Welke je ook kiest, verifieer altijd zelf de gegevensbeveiliging. Een Europees adres verlaagt weliswaar sommige beveiligingsrisico's, maar het vervangt nooit een grondige leveranciersbeoordeling.

Biplab Mazumder
Biplab is a content marketer and writer who helps high-growth brands scale content visibility across AI search channels. His works have been published in HubSpot, Freshworks, Atlassian, SurferSEO, etc. When he's not planning content strategy, he's testing AI content workflows and use cases.